Tech News
Fortinet披露100項漏洞 企業須按產品逐一核對修補
圖片:TechLab
TechLab 編輯部(譯)·
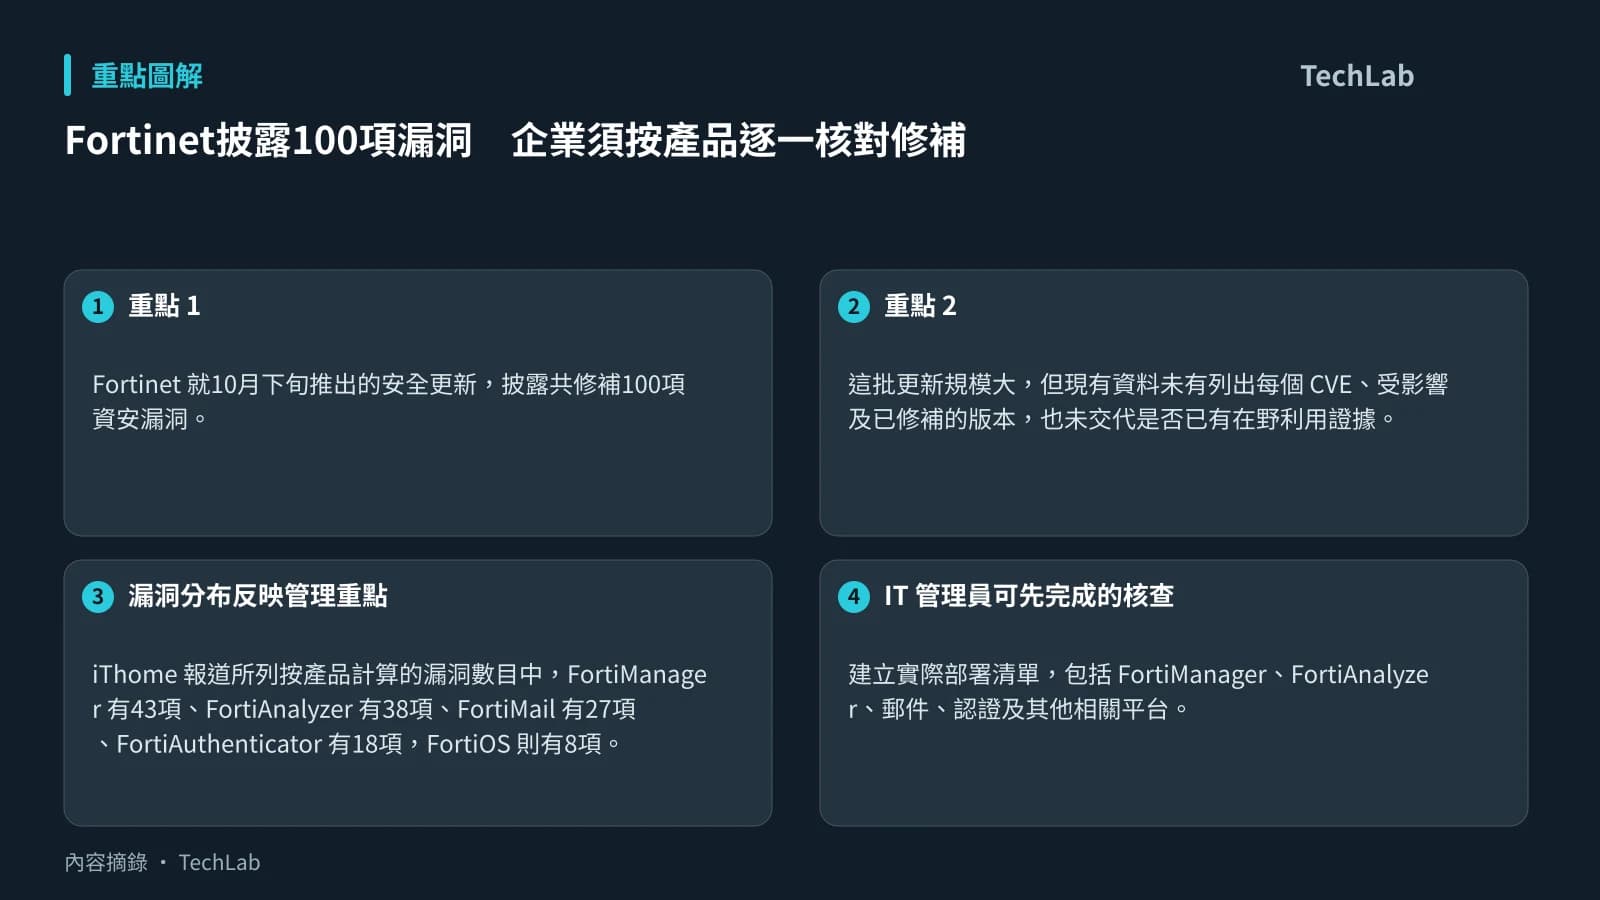
Fortinet 就10月下旬推出的安全更新,披露共修補100項資安漏洞。iThome 報道指出,當中19項評為嚴重、78項為高風險、3項為中度風險;受影響範圍包括 FortiOS、FortiManager、FortiAnalyzer、FortiMail 及 FortiAuthenticator,部分漏洞亦涉及 FortiSASE、FortiClient EMS 和 FortiSandbox。
這批更新規模大,但現有資料未有列出每個 CVE、受影響及已修補的版本,也未交代是否已有在野利用證據。因此,不能把100項漏洞概括成單一可被利用的緊急零日漏洞;實際風險要視乎機構部署了哪些產品、其版本和對外曝露情況。
漏洞分布反映管理重點
iThome 報道所列按產品計算的漏洞數目中,FortiManager 有43項、FortiAnalyzer 有38項、FortiMail 有27項、FortiAuthenticator 有18項,FortiOS 則有8項。這些數字相加超過100,反映部分漏洞可同時影響多個產品,不能以單一設備的修補狀態代替整個 Fortinet 環境的風險判斷。
對採用多項 Fortinet 產品的企業而言,管理和分析平台同樣要納入修補清單,別只集中檢查網關或防火牆。嚴重與高風險漏洞合共97項,亦意味優先次序不能只靠產品名稱決定,應回到每份安全公告的漏洞條件、權限要求及部署角色作判斷。
IT 管理員可先完成的核查
- 建立實際部署清單,包括 FortiManager、FortiAnalyzer、郵件、認證及其他相關平台。
- 逐一核對現行版本與 Fortinet 對應安全公告和產品更新說明,確認適用的修補版本。
- 先處理對外開放、具管理權限或連接關鍵網絡的系統,並按變更程序安排更新、備份與回復方案。
- 更新後覆核版本、服務狀態及管理存取紀錄;若無法即時更新,應按官方建議評估可行的暫緩措施。
iThome 指出,Fortinet 在11月10日發出89份安全公告披露這批漏洞。下一步值得留意的是官方公告會否補充更完整的版本對照、緩解方法及利用情況;這些資料會直接影響各機構的修補排序。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — Fortinet揭露10月底修補的100個資安漏洞 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。