
#漏洞修補
102 篇文章
TechLab 所有關於「漏洞修補」嘅文章、評測同教學,由最新排起。
 Tech News
OpenSSL 14 個漏洞修補:DTLS 與 QUIC 部署應優先盤點
OpenSSL 一次修補 14 個漏洞,當中 CVE-2026-84782 可令 DTLS 連線洩露 Heap RAM 內容,並有機會造成當機或服務阻斷。維運重點是辨認實際相依版本與協定功能。
 Tech News
WordPress Click2Shell:管理員應更新 7.1.1 並盤點新增佈景主題
Click2Shell 可藉誘導已登入的 WordPress 管理員開啟特製連結,暗中安裝佈景主題。雖然單靠漏洞未必直接取得程式碼執行,網站仍應盡快升級至 7.1.1,並檢查是否有不明主題。
 Tech News
Palo Alto XML 漏洞 CVE-2026-0310:實體與虛擬防火牆風險有別
Palo Alto Networks 為 PAN-OS、Prisma Access 及 Cloud NGFW 修補 XML 處理漏洞。實體 PA 系列可被取得 root 權限,VM 系列則主要面對服務中斷風險;機構應先盤點版本、更新及收緊管理介面。
 Tech News
MikroTik SSH 漏洞疑遭利用:RouterOS 用戶應立即升級及自查
MikroTik 已推出多個 RouterOS 安全更新,CERT Polska 指部分漏洞正被利用。若設備開放 SSH 遙距存取,管理員應先升級,再檢查未知帳戶、指令碼及設定變更。
 Tech News
GitLab GraphQL 漏洞已有攻擊嘗試,自行託管版本要即刻升級
GitLab 剛修補嚴重 GraphQL 漏洞 CVE-2026-19478,watchTowr 隨即話蜜罐捕捉到利用嘗試。自行託管 GitLab CE/EE 嘅團隊要核對版本同盡快升級;未能即時處理,就要暫時收窄 GraphQL 對外存取,再翻查 project、帳戶同權限改動。
 Tech News
Zimbra 漏洞正遭利用:只打中特定 SNMP 配置,升級後仲要查入侵痕跡
CVE-2026-73570 已有實際攻擊個案,攻擊者毋須登入就可以借特製電郵指令控制 Zimbra。不過受影響範圍有幾個配置條件,唔係每部 server 都中。管理員除咗升上 10.1.20,亦要翻查近 30 日記錄,確認有冇早已俾人入侵。
 Tech News
GitLab GraphQL 漏洞可偽造合併紀錄,自架用戶要即升級
GitLab 緊急修補評分達 9.4 嘅 CVE-2026-19478。漏洞影響多個 CE、EE 版本,攻擊者毋須登入就可能改動公開專案,甚至偽造合併紀錄。自架 GitLab 管理員除咗要即刻升級,亦要翻查 GraphQL、CI 同外部系統紀錄。
 Tech News
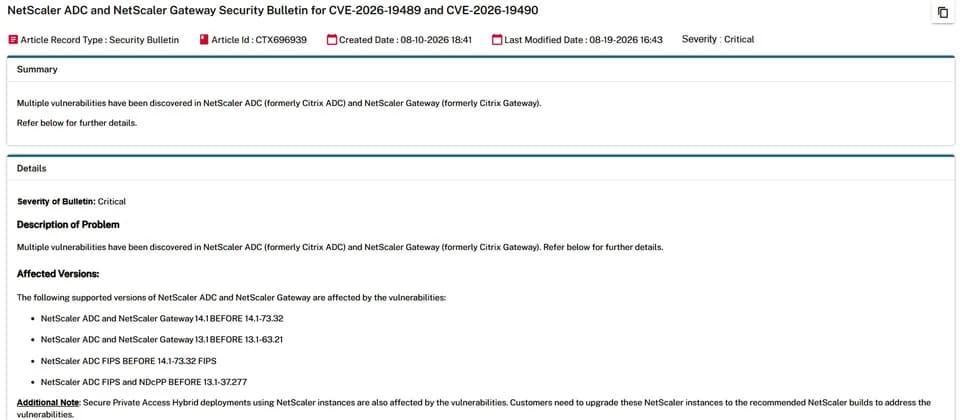
Citrix NetScaler 驗證繞過漏洞達 9.3 分:受影響 Gateway 要即升級
Citrix 修補 NetScaler ADC 同 Gateway 兩個漏洞,當中 CVE-2026-19490 可俾未登入嘅攻擊者遙距繞過身份驗證。問題集中喺自行管理、開咗特定 Gateway、AAA 或 SAML 設定嘅部署,管理員要核對版本同設定,直接升級到安全 build。
 Tech News
Medusa 勒索攻擊增至逾 500 間:漏洞公開一日已可俾人打入
CISA 更新 Medusa 勒索軟件警報,截至 2026 年 4 月,美國官方掌握逾 500 間關鍵基建相關受害機構。呢個數字唔代表全球總數,亦唔係香港統計。更值得 IT 團隊留意嘅係,相關攻擊者會搶喺漏洞公開後一日內出手,再用正常遙距管理工具偷資料同散播勒索軟件。
 Tech News
CISA確認MLflow漏洞已遭利用:自架Tracking Server要即刻更新
美國 CISA 已將 MLflow 嚴重 SSRF 漏洞列入 KEV,代表真實攻擊經已出現。公開連線、冇驗證嘅自架 Tracking Server 風險最高,管理員要升上 3.15.0 或之後版本,亦要收緊網絡、權限同雲端憑證。
 Tech News
Ray 漏洞確認遭積極利用:Safari/Firefox 可借 DNS 重綁攻擊開發環境
Ray 去年修補嘅 CVE-2025-62593,最近俾 CISA 確認已有人實際利用。開發者只要用 Safari 或 Firefox 開過惡意網站,瀏覽器就可能變成通道,畀攻擊者向本機或公司內部嘅 Ray 服務落指令。
 Tech News
SAP Commerce Cloud 滿分漏洞出現利用嘗試:更新完仲要重新部署
SAP 修補 CVE-2026-58231 後三日,honeypot 已錄得利用嘗試。漏洞影響 Commerce Cloud 2211 嘅 Data Hub Adapter,管理員除咗更新,仲要重建同重新部署應用,再核對線上環境真係行緊修正版。
 Tech News
Rancher 權限漏洞可由測試叢集跳入控制層,管理員要即查 RBAC
CVE-2026-44945 唔係街外任何人撳幾下就攻得入,不過門檻亦冇想像中高:一般 Rancher 用戶可以匯入自己控制嘅叢集,再借跨叢集權限檢查漏洞升做管理員。官方已推出四個修補版本,未升級嘅團隊要收緊建立叢集權限,同時翻查高權限綁定同 API audit log。
 Tech News
VMware 五漏洞修補指南:vCenter 毋須登入都可中招,ESXi 要即刻查
Broadcom 一次過修補五個 VMware 漏洞,當中 vCenter 兩個漏洞毋須登入,只要攻擊者掂到管理介面,就有機會繞過驗證或者執行程式碼。官方話冇掌握實際攻擊證據,後來就有保安團隊報告疑似 reverse SSH 活動。管理員而家要先查版本、封窄存取,再按產品裝啱修補版。
 Tech News
VMware vCenter 漏洞已有人利用:reverse SSH 留後門,企業要即刻修補
vCenter Syslog 漏洞 CVE-2026-59310 已傳出有人利用,攻擊者入侵後會部署 reverse SSH,長期保留遙距通道。Broadcom 冇提供 workaround,企業除咗即刻升級,亦要檢查 vCenter 有冇不明程式同異常對外 SSH 連線。
 Tech News
CL0P 點名近 50 間企業:殼牌飛利浦調查中,IT 團隊要查咩
CL0P 聲稱由殼牌、飛利浦等近 50 間企業偷走大量資料,不過企業暫時只確認正調查事件。近期 PTC 企業系統漏洞攻擊同 CL0P 手法吻合,但未有證據證明今次全部個案都由同一入口造成。
 3C 產品
Zoomsday 可隔住會議接管裝置:Zoom 用戶要即查更新版本
Zoom 修補咗一組藏喺註解功能嘅記憶體漏洞,攻擊者只要身處同一個 meeting,就有機會無聲無息控制其他參與者嘅 Zoom 程序。暫未見公開證據顯示有人大規模利用,但公司、學校同經常接外部客戶入會議嘅團隊,最好而家就檢查版本。
 Tech News
SharePoint 兩漏洞串成免登入 RCE:自建 Server 要補兩批更新
Rapid7 公開 SharePoint 身分驗證漏洞 PoC 後一日,蜜罐已錄得疑似照用同一套方法嘅請求。自建 SharePoint Server 2016、2019 同 Subscription Edition 都要核對 7 月及 8 月更新,亦要翻查 IIS、ULS 同 server 行為紀錄;SharePoint Online 唔喺受影響名單。
 Tech News
CISA 列三個遭利用漏洞:Windows、思科防火牆、Metabase 點修補
CISA 新增三個已遭利用漏洞,牽涉 Windows、思科 ASA/FTD 防火牆同 Metabase。三者攻擊門檻同後果差好遠,IT 團隊要先處理公開上網嘅 Metabase 同 VPN 入口,再盡快推送 Windows 更新。
 Tech News
SharePoint 兩漏洞可串連攻入 server:管理員要即刻更新同查入侵跡象
Rapid7 證實 CVE-2026-55040 同 CVE-2026-63520 可以串連,攻擊者毋須登入都有機會喺自建 SharePoint Server 執行程式碼。完整攻擊鏈暫未見實際濫用證據,不過驗證繞過資料已公開,管理員唔應等攻擊出現先更新。
 Tech News
微軟 8 月修補 421 個漏洞:已遭利用 Windows 漏洞要先處理
微軟 8 月安全更新涉及 421 個微軟 CVE,當中 62 個列為 Critical,另有一個 Windows 權限提升漏洞已遭利用。IT 唔應該淨係睇漏洞總數;已遭利用,或者毋須登入同用戶互動就可經網上觸發嘅 server 漏洞,先要優先處理。
 Tech News
Zoom 分享畫面漏洞可隔住通話執行程式:三個 CVE 已補,舊版要更新
Zoom annotation 功能爆出三個漏洞,惡意參加者可向同一個 meeting 入面嘅裝置送出特製訊息,最嚴重可以遙距執行程式。漏洞已經修補,Windows、Mac、Linux、iPhone 同 Android 用戶都要檢查版本。
 Tech News
Zoom『Zoomsday』零點擊漏洞可接管裝置:受影響用戶應立即更新
Zoom 已修補三個註解功能漏洞,攻擊者只要加入或者主持同一個會議,就有機會喺其他參加者裝置執行程式,受害人唔使撳連結亦睇唔到提示。Windows、macOS、Linux、Android、iOS 同會議室裝置都有影響,最好而家就更新。
 Tech News
N-central 漏洞正被利用:Hotfix 2 先夠,MSP 要查晒下游裝置
N-able N-central 兩個身份驗證漏洞已經有實際攻擊,最初修補亦唔完整。自建 server 要升到 2026.3.1.10,裝好 Hotfix 後亦要查 Cloudflared、異常 RMM 工具、可疑帳戶同所有受管裝置。