Tech News
170部Danfoss冷藏控制器仍連接公網 管理者應隔離及升級
圖片:TechLab
TechLab 編輯部(譯)·
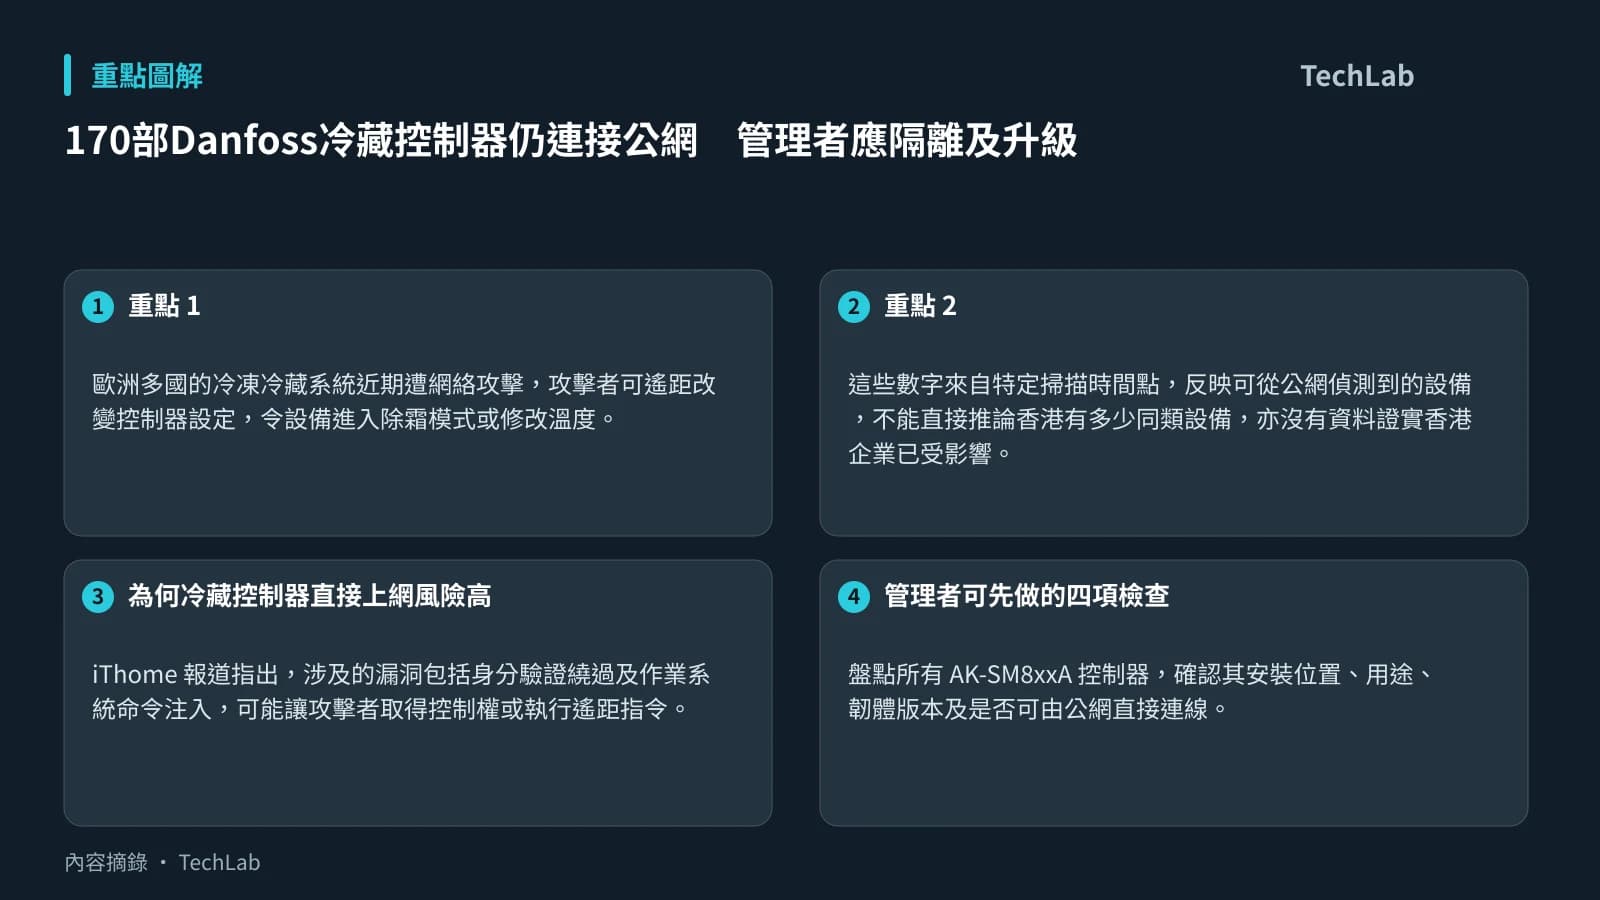
歐洲多國的冷凍冷藏系統近期遭網絡攻擊,攻擊者可遙距改變控制器設定,令設備進入除霜模式或修改溫度。iThome 報道引述 Shadowserver 指出,截至11月8日,全球約170部 Danfoss AK-SM8xxA 系列冷藏控制器仍暴露於 CVE-2025-41451 及 CVE-2025-41452;另有136部暴露於 CVE-2025-41450。
這些數字來自特定掃描時間點,反映可從公網偵測到的設備,不能直接推論香港有多少同類設備,亦沒有資料證實香港企業已受影響。不過,餐飲、零售、物流與冷鏈營運若使用連網冷藏管理系統,應把這次事件視為盤點及收緊遠端存取的訊號。
為何冷藏控制器直接上網風險高
iThome 報道指出,涉及的漏洞包括身分驗證繞過及作業系統命令注入,可能讓攻擊者取得控制權或執行遙距指令。對一般資訊系統而言,漏洞或許先造成資料風險;對冷藏控制系統,控制權落入他人手上可直接影響溫度設定及除霜運作,繼而增加貨品報廢、營運中斷及食品安全程序受影響的風險。
Shadowserver 的分布資料顯示,歐洲有117部相關曝險設備,當中法國佔60部;北美則有25部。這些地區數字不等同實際入侵數目,但說明「設備仍可由互聯網找到」本身已是需要處理的暴露面。
管理者可先做的四項檢查
- 盤點所有 AK-SM8xxA 控制器,確認其安裝位置、用途、韌體版本及是否可由公網直接連線。
- 將控制器移離公開互聯網;如營運需要遙距管理,應經受管控的內部網絡或受限制的遠端存取途徑接入。
- 按 Danfoss 的修補安排評估及部署已修補漏洞的 4.3.1 韌體,並先按既有營運程序安排維護時段及驗證設備運作。
- 檢查管理帳戶與遠端存取權限,只保留確有工作需要的人員,並定期覆核不再使用的帳戶及對外連線設定。
升級固然重要,但隔離公開存取同樣關鍵。從報道所述事故可合理推論,冷藏設備的網絡分段、帳戶管控和遙距維護流程,應與一般辦公室系統分開管理,避免一個對外入口同時成為操作設備的入口。
下一步可留意供應商的安全公告及公開掃描結果有否變化;使用相關控制器的機構亦應確認,修補後設備是否已不再直接暴露於公網。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 存在漏洞且暴露於網際網路的Danfoss冷藏控制器,Shadowserver示警全球仍有170臺 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。