法國冷鏈控制器遇襲:OT 外網曝露成零售與能源風險
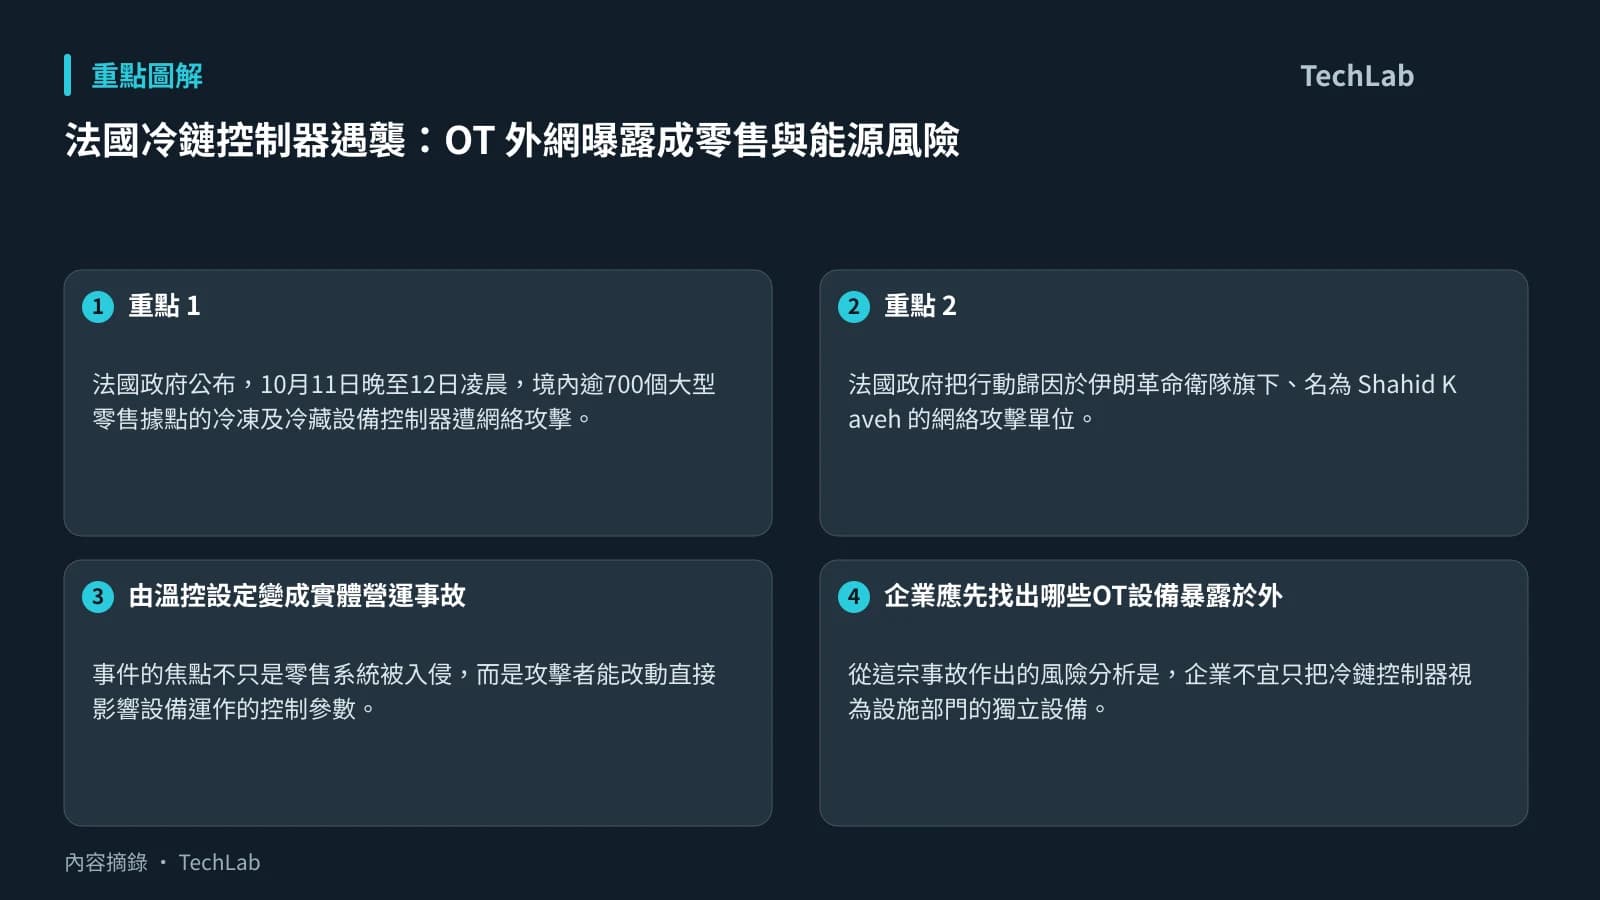
法國政府公布,10月11日晚至12日凌晨,境內逾700個大型零售據點的冷凍及冷藏設備控制器遭網絡攻擊。iThome 報道指,攻擊者把除霜溫度設定調高,造成大批食品損耗,至少引發15宗火警;政府估計損失達數千萬歐元。
法國政府把行動歸因於伊朗革命衛隊旗下、名為 Shahid Kaveh 的網絡攻擊單位。不過,這屬官方歸因:iThome 引述法國跨部門網絡危機協調中心(C4)的技術分析,指相關基礎設施同期曾用於偵察 Schneider Electric 設備,並發現攻擊者使用 FOFA 資產搜尋工具及留下波斯語痕跡。這些線索支持C4的判定,但不足以讓外界單憑報道獨立驗證完整歸因鏈。
由溫控設定變成實體營運事故
事件的焦點不只是零售系統被入侵,而是攻擊者能改動直接影響設備運作的控制參數。冷凍、冷藏控制器往往服務食品保存、除霜和告警等工作;一旦遙距管理介面、控制器或其連接路徑被取得,後果可超出資料外洩,演變成存貨報廢、停業、安全事故和索償風險。
iThome 指出,同期亦有法國小型水力發電設施使用的 Schneider Electric 工業設備受鎖定,並出現中度影響。報道沒有指稱 Schneider Electric 本身遭入侵,較準確的理解是:被攻擊的目標涉及採用其設備的現場環境。這正說明工控供應鏈中,設備品牌、系統整合商、遠端維護安排和營運方的責任邊界未必重疊。
企業應先找出哪些OT設備暴露於外
從這宗事故作出的風險分析是,企業不宜只把冷鏈控制器視為設施部門的獨立設備。任何連接互聯網、可由供應商遠端維護,或經樓宇管理及能源管理系統互通的OT資產,都可能成為進入營運環境的入口。
零售、冷鏈、物管及使用工控設備的機構,可優先檢視:
- 外網可見的控制器、遠端管理介面及其實際業務用途;
- 哪些帳戶或供應商連線可修改溫度、除霜、啟停等關鍵設定;
- IT網絡與冷鏈、樓宇及能源OT網絡之間是否已有足夠分段;
- 關鍵設定改動有否記錄、告警和人工覆核,以及設備失常時能否安全地轉用本地操作。
資產盤點的目的不只是列出硬件型號,還要辨識每台設備可被誰、從哪個網絡路徑和以甚麼權限操作。對於確有遙距維護需要的系統,企業可把連線限制在受管控的存取方式,並收窄可操作時段及權限範圍。
iThome 亦提到,Shahid Kaveh 過去曾宣稱攻擊工業控制系統,並在2026年3月至4月聲稱針對以色列及美國目標進行破壞性行動,其中包括冷凍、冷藏設備。後續值得觀察的是,法國會否披露更多受影響系統的曝露模式,以及其他擁有大規模分散式OT設備的行業會否調整遙距存取與監察安排。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 法國將10月冷凍、冷藏設備網攻歸因於伊朗網軍,波及700多處零售據點、損失數千萬歐元 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。