AI代理供應鏈成資安新缺口 企業須防第三方文件觸發自動停機
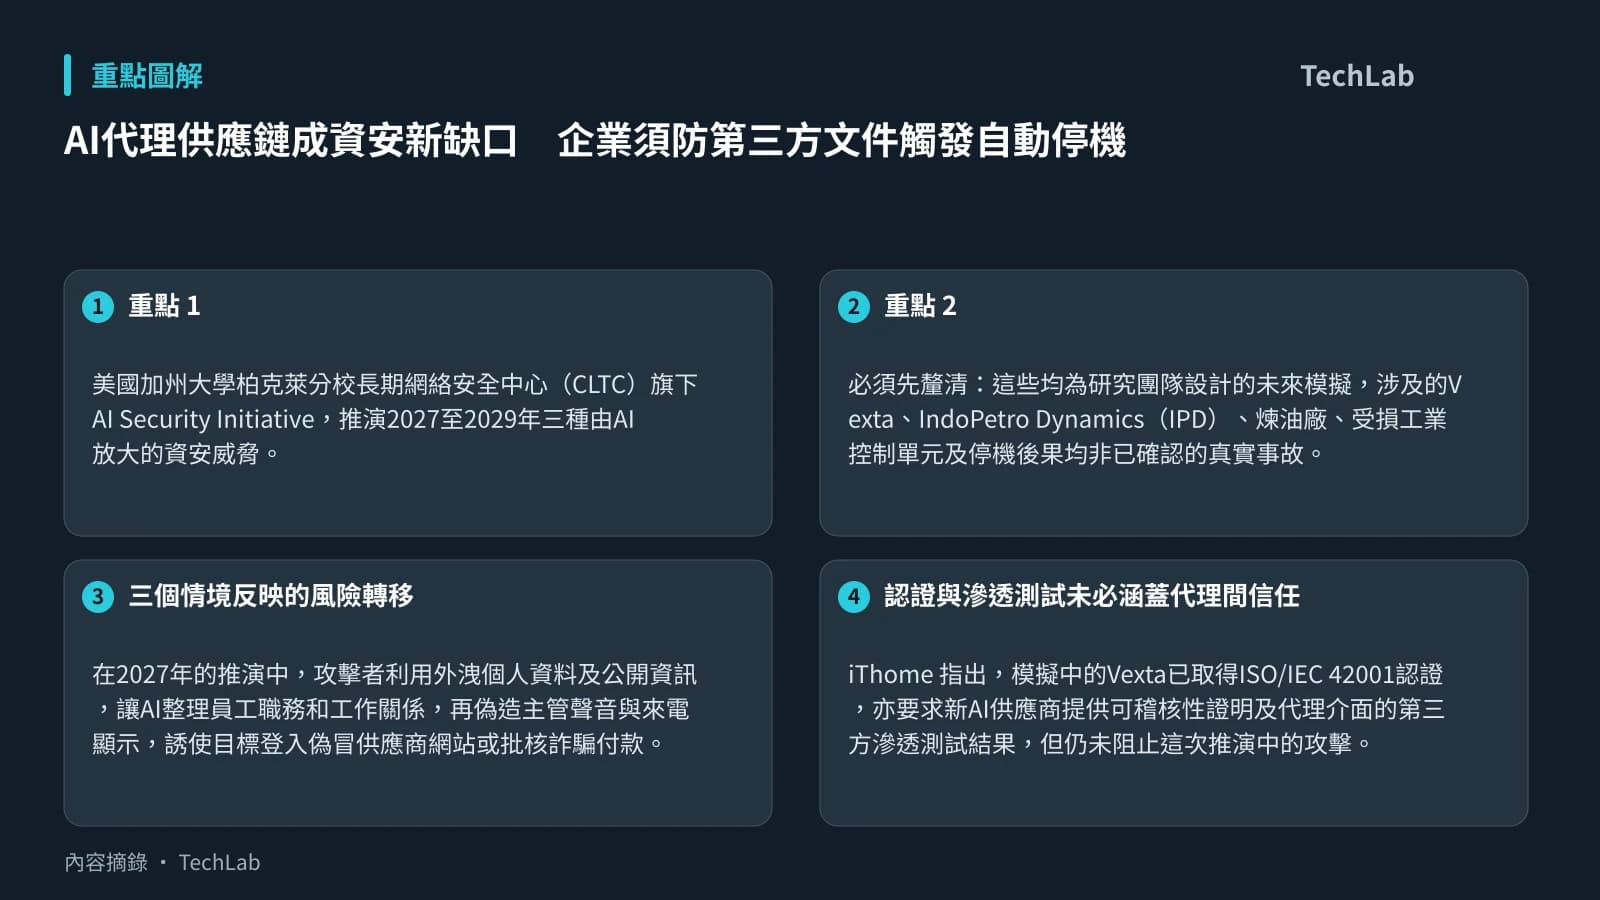
美國加州大學柏克萊分校長期網絡安全中心(CLTC)旗下 AI Security Initiative,推演2027至2029年三種由AI放大的資安威脅。iThome 報道指出,情境涵蓋大規模個人化社交工程、攻防雙方以AI高速交手,以及第三方AI代理遭注入惡意指令後,連帶觸發企業系統操作。
必須先釐清:這些均為研究團隊設計的未來模擬,涉及的Vexta、IndoPetro Dynamics(IPD)、煉油廠、受損工業控制單元及停機後果均非已確認的真實事故。其價值在於讓採用AI代理的企業,預先檢視授權、人工監督及供應鏈資料處理是否足夠。
三個情境反映的風險轉移
在2027年的推演中,攻擊者利用外洩個人資料及公開資訊,讓AI整理員工職務和工作關係,再偽造主管聲音與來電顯示,誘使目標登入偽冒供應商網站或批核詐騙付款。iThome 指出,模擬中的攻擊可在同一天針對117名員工展開;AI壓低了蒐集資料及撰寫針對性誘騙內容的人力成本。
2028年的情境則把焦點放在速度。攻擊者以AI模糊測試代理產生大量輸入,尋找漏洞,並持續改寫惡意程式以避開防禦。研究設定中,攻擊同時牽制防禦AI代理,再啟用早前潛伏於物流網絡的惡意程式,造成另一處系統中斷。iThome 報道中的17個工業控制單元受損,同樣只是模擬結果,不能視作已發生的事故數字。
最值得企業留意的是2029年的供應鏈情境。IPD的AI代理讀取一份第三方市場分析文件時,文件中繼資料內隱藏的惡意prompt令代理受影響,繼而向Vexta代理發出偽造的緊急安全警報。由於接收端原本信任供應商資訊,遂按指令啟動緊急停機,且通知人員的流程被延後。
認證與滲透測試未必涵蓋代理間信任
iThome 指出,模擬中的Vexta已取得ISO/IEC 42001認證,亦要求新AI供應商提供可稽核性證明及代理介面的第三方滲透測試結果,但仍未阻止這次推演中的攻擊。這不代表認證或測試沒有作用;較合理的解讀是,治理制度與點對點測試未必能自動處理「代理讀取外來內容、再把內容轉成高權限行動」這條信任鏈。
對企業而言,文件、電郵、供應商訊息和市場資料一旦會被AI代理自動讀取,便不應只視為普通輸入。若代理可修改營運狀態、發送高優先級警報、調整付款或啟動停機,外部內容對其行為的影響就需要被分級處理。
採用前可先收緊三道控制
企業可優先檢視以下安排:
- 把資料可信度與操作權限分開:供應商代理傳來的訊息可供參考,但不應直接成為高影響操作的執行指令。
- 為高風險動作加入人手覆核與時限:涉及付款、停機、工業控制或大規模帳戶變更時,設定明確審批、撤銷及緊急中止機制。
- 測試跨代理流程,而非只測單一介面:模擬第三方文件、中繼資料及偽造警報經多個代理傳遞的路徑,檢查日誌、告警與人工介入是否有效。
此外,2028年情境提醒防守方,若以AI自動回應攻擊,資安團隊仍要看得到代理採取了甚麼行動,並有能力叫停。自動化可縮短反應時間,但權限愈大,監察與回復設計就愈不能馬虎。
下一步值得觀察的是,企業會否把AI代理納入既有供應鏈風險評估,並為第三方資料驅動的自動操作建立更嚴格的批准門檻。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 柏克萊研究推演2027至2029年AI資安威脅,AI代理供應鏈與自動化攻防成焦點 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。