Adobe 11月修補110漏洞 Connect與AEM應先更新
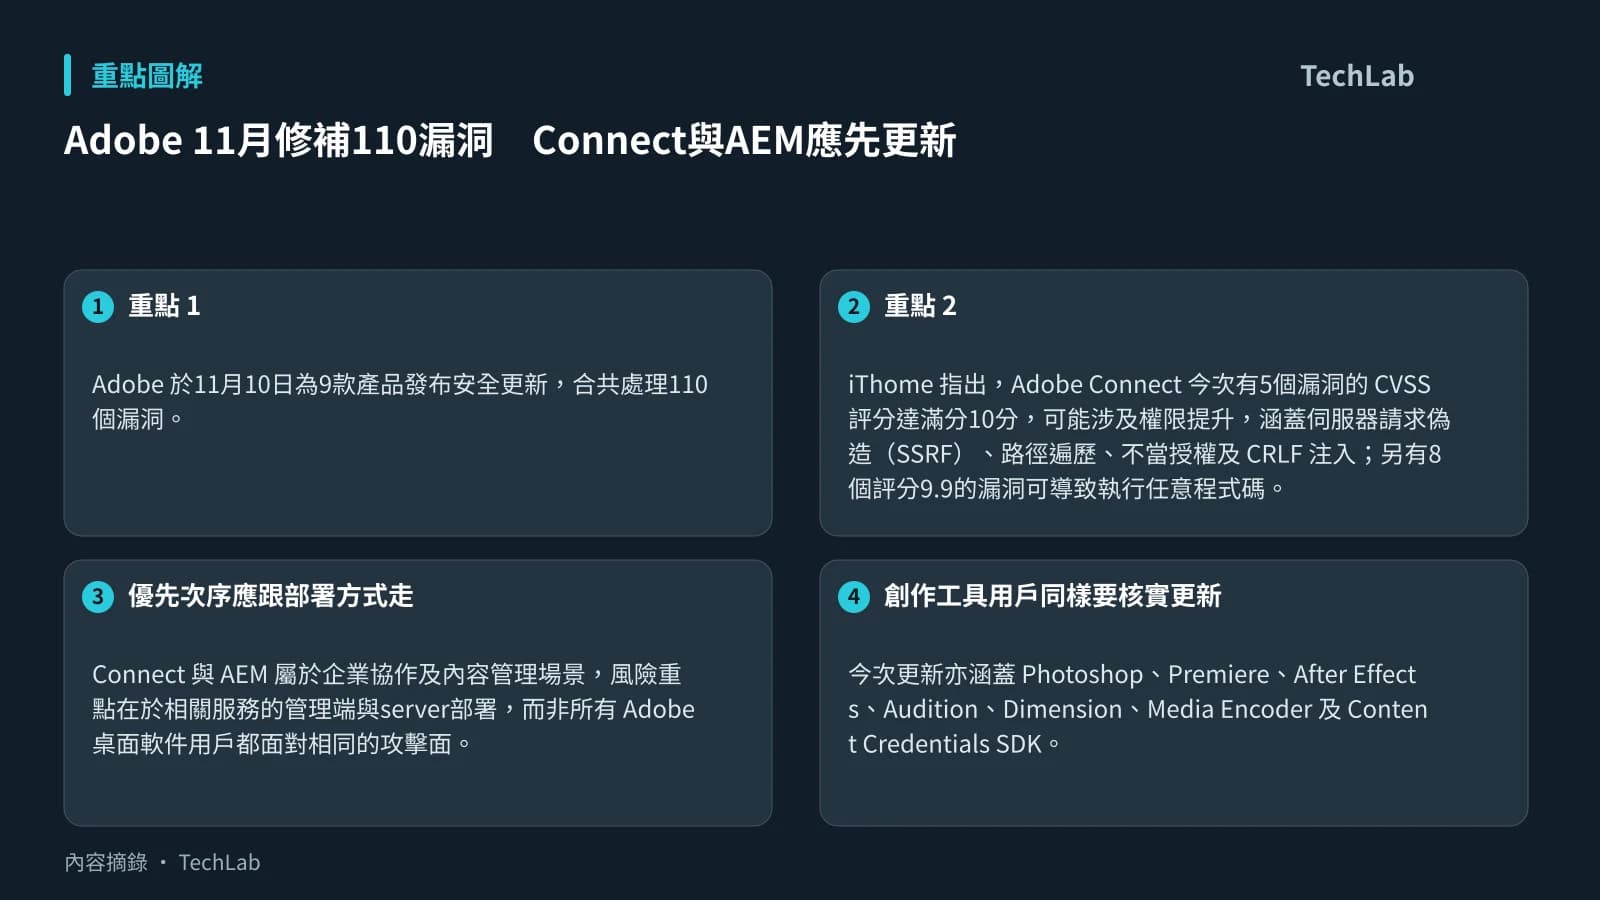
Adobe 於11月10日為9款產品發布安全更新,合共處理110個漏洞。iThome 報道指出,Adobe 將 Adobe Connect 及 Adobe Experience Manager(AEM)的修補優先級列為第2級,企業若有自行管理相關服務,應先盤點部署版本及安排更新。
兩者的風險性質尤其值得分開看待。iThome 指出,Adobe Connect 今次有5個漏洞的 CVSS 評分達滿分10分,可能涉及權限提升,涵蓋伺服器請求偽造(SSRF)、路徑遍歷、不當授權及 CRLF 注入;另有8個評分9.9的漏洞可導致執行任意程式碼。AEM 則修補了3個評分9.9、可導致執行任意程式碼的嚴重漏洞。
優先次序應跟部署方式走
Connect 與 AEM 屬於企業協作及內容管理場景,風險重點在於相關服務的管理端與server部署,而非所有 Adobe 桌面軟件用戶都面對相同的攻擊面。對管理員而言,較實際的次序是先確認是否正在使用這兩項產品、核對現行版本是否落入受影響範圍,再依 Adobe 的安全公告及既有變更流程更新;更新前亦應評估整合、外掛或自訂設定的相容性。
這種排序的意義在於,嚴重評分反映漏洞一旦被利用的潛在後果,但實際風險仍取決於服務是否對外開放、存取控制及修補進度。iThome 的報道沒有列出各產品的受影響版本,因此部署方不宜只按產品名稱判斷,而應以 Adobe 對應公告的版本資訊作最後核實。
創作工具用戶同樣要核實更新
今次更新亦涵蓋 Photoshop、Premiere、After Effects、Audition、Dimension、Media Encoder 及 Content Credentials SDK。這些工具用戶未必需要以 Connect 或 AEM 的server風險來衡量自身情況,但仍應在 Creative Cloud 或產品內的更新介面確認是否已安裝最新安全修正;由公司統一管理軟件的團隊,則應確認端點部署是否完成。
下一步可留意 Adobe 是否發布更完整的受影響版本與修補指引。對企業而言,最先需要完成的是 Connect 與 AEM 的版本核對和修補排程;其後再把桌面創作工具納入一般端點更新檢查,會較符合今次漏洞分布。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — Adobe發布11月上半例行更新,修補110個資安漏洞 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。