Turla 被指利用 Cereal 潛伏 Exchange:郵件流程成監察盲點
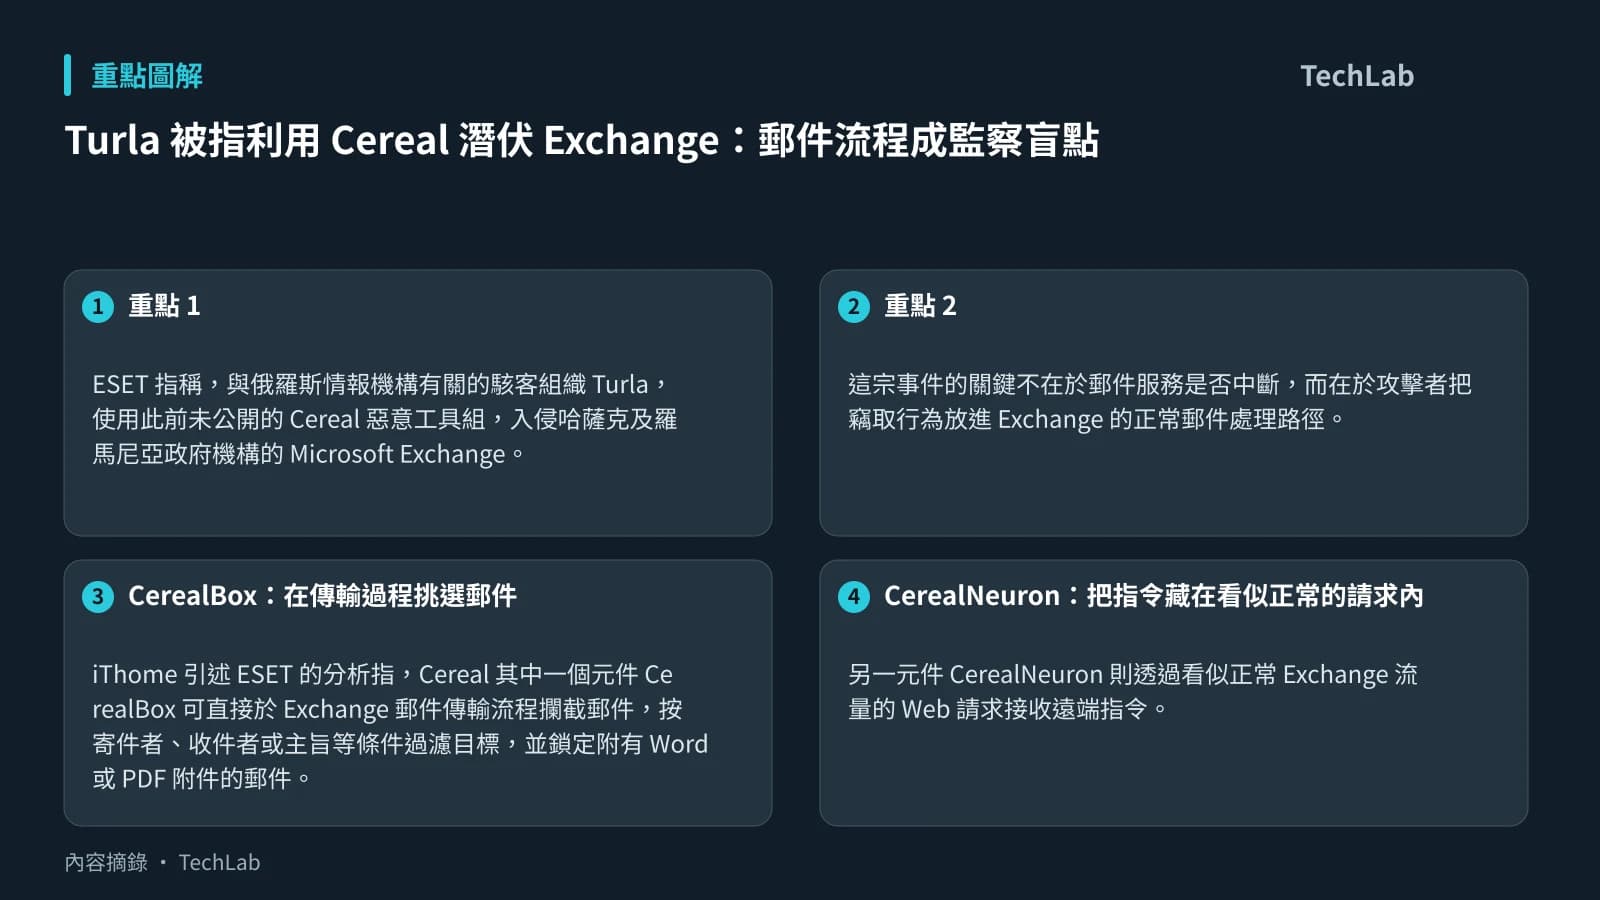
ESET 指稱,與俄羅斯情報機構有關的駭客組織 Turla,使用此前未公開的 Cereal 惡意工具組,入侵哈薩克及羅馬尼亞政府機構的 Microsoft Exchange。iThome 報道指出,羅馬尼亞個案的目標,是篩選與北約及歐盟機構往來的郵件;不過,現有資料沒有披露最初入侵途徑、受影響規模、技術指標,亦沒有香港機構受害證據。
這宗事件的關鍵不在於郵件服務是否中斷,而在於攻擊者把竊取行為放進 Exchange 的正常郵件處理路徑。對仍自管 Exchange 的機構而言,單看對外連線、服務可用性或有否新增傳輸代理程式,未必足以發現異常。
CerealBox:在傳輸過程挑選郵件
iThome 引述 ESET 的分析指,Cereal 其中一個元件 CerealBox 可直接於 Exchange 郵件傳輸流程攔截郵件,按寄件者、收件者或主旨等條件過濾目標,並鎖定附有 Word 或 PDF 附件的郵件。研究人員稱,這種攔截方式毋須另行登記郵件傳輸代理程式,過去亦未見其他惡意程式採用相同手法。
這代表攻擊者可以將蒐集範圍收窄到外交、跨機構協作或特定專案信件,同時避免大量複製郵箱內容所帶來的明顯痕跡。這是根據報道所述運作方式作出的風險分析,並非已確認所有 Cereal 入侵都會使用相同篩選條件。
CerealNeuron:把指令藏在看似正常的請求內
另一元件 CerealNeuron 則透過看似正常 Exchange 流量的 Web 請求接收遠端指令。按 iThome 報道,受入侵 server 毋須主動連線到外部命令與控制(C2)server,攻擊者仍可向其下達命令;而郵件傳送本身亦可維持正常。
兩個設計配合後,會削弱三種常見偵測訊號:可疑對外連線、Exchange 新增傳輸代理程式的組態紀錄,以及郵件服務故障。換言之,管理員若將這些訊號視作主要檢查點,可能出現監察空窗。
Exchange 管理者可如何排查
由於報道未提供檔案雜湊、網域、IP 位址或完整日誌特徵,現階段不宜把任何單一事件直接判定為 Cereal。較穩妥的做法是按風險優先次序保留及比對證據:
- 檢視 Exchange Web 請求紀錄,找出與一般管理、用戶操作或既有整合流程不相符的重複請求,尤其是與高敏感度郵件處理時段重疊者。
- 將郵件傳輸紀錄與實際投遞結果對照,留意本應受保護的寄件者、收件者、主旨或附件類型是否出現不合預期的處理模式。
- 盤點 Exchange server 上新增、變更或來源不明的程式與設定,同時不要因未見新增傳輸代理程式便排除風險,因為 CerealBox 被指毋須留下該類組態紀錄。
- 把可疑 Web 請求、郵件傳輸紀錄及 server 層面的變更時間串連,由具事故應變權限的人員保存證據並進一步調查;在證據不足時,避免貿然把正常郵件流量當作惡意流量。
以上屬根據報道描述的機制提出的通用排查方向,並非 ESET 已發布的 Cereal 專用偵測規則或官方補救程序。
接下來值得觀察的是,ESET 或 Microsoft 是否公開可供驗證的技術指標與更具體的偵測方法;在此之前,Exchange 管理工作需把焦點由「服務有否失效」延伸至「正常流程是否被非預期地利用」。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 俄羅斯駭客入侵羅馬尼亞政府Exchange伺服器,意圖竊取北約及歐盟相關郵件 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。