Qubole 憑證疑遭竊:跨帳戶 AWS 權限成供應鏈風險
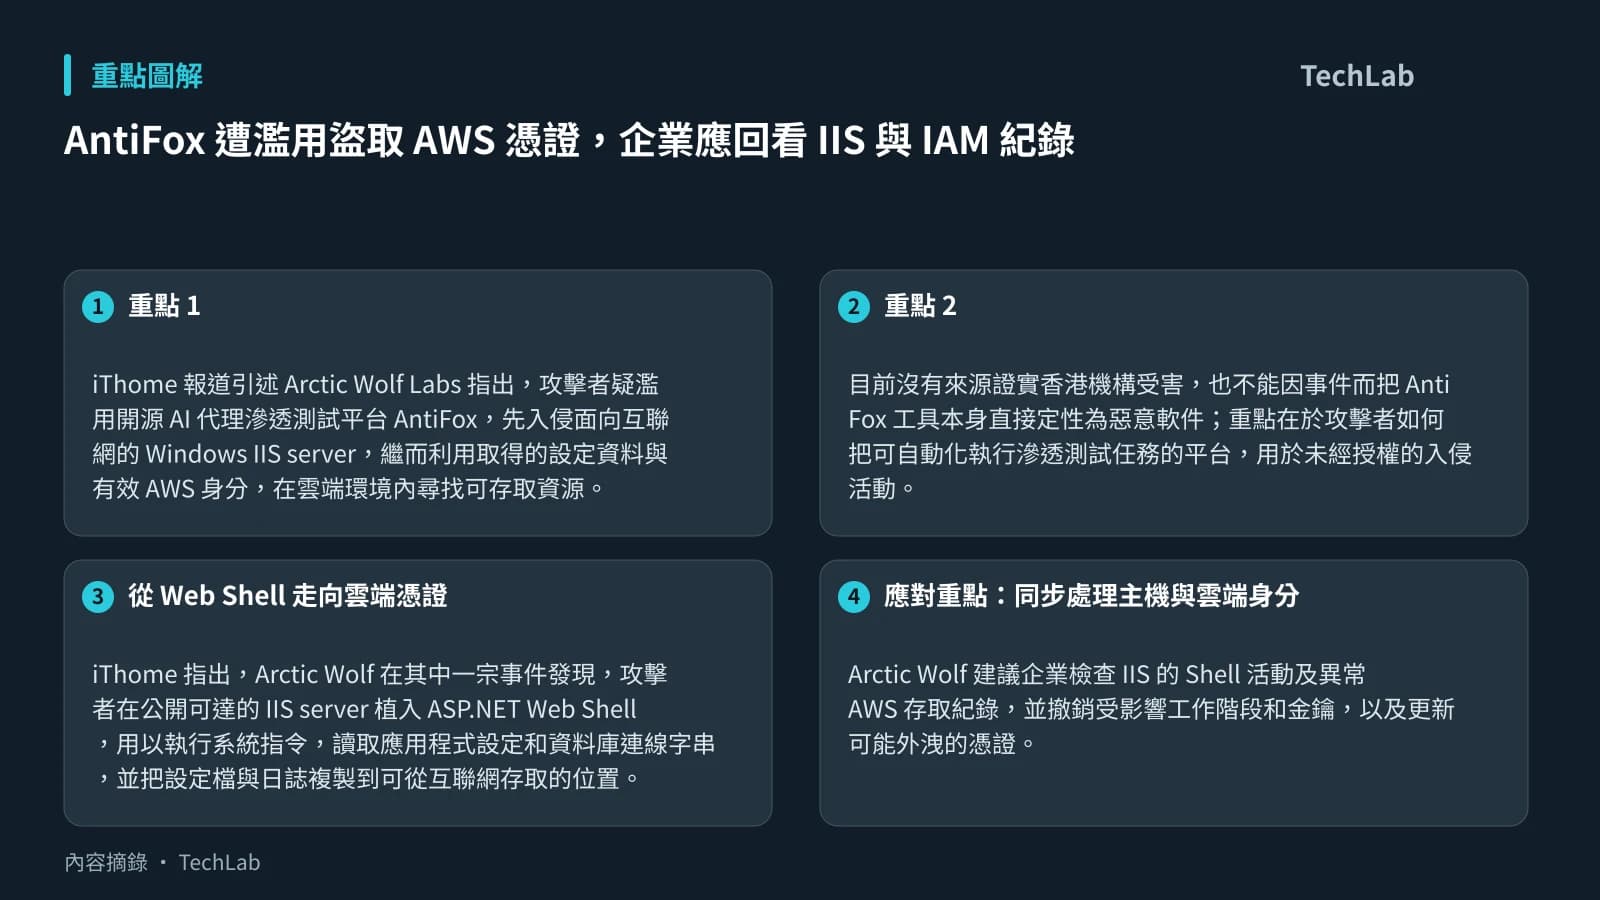
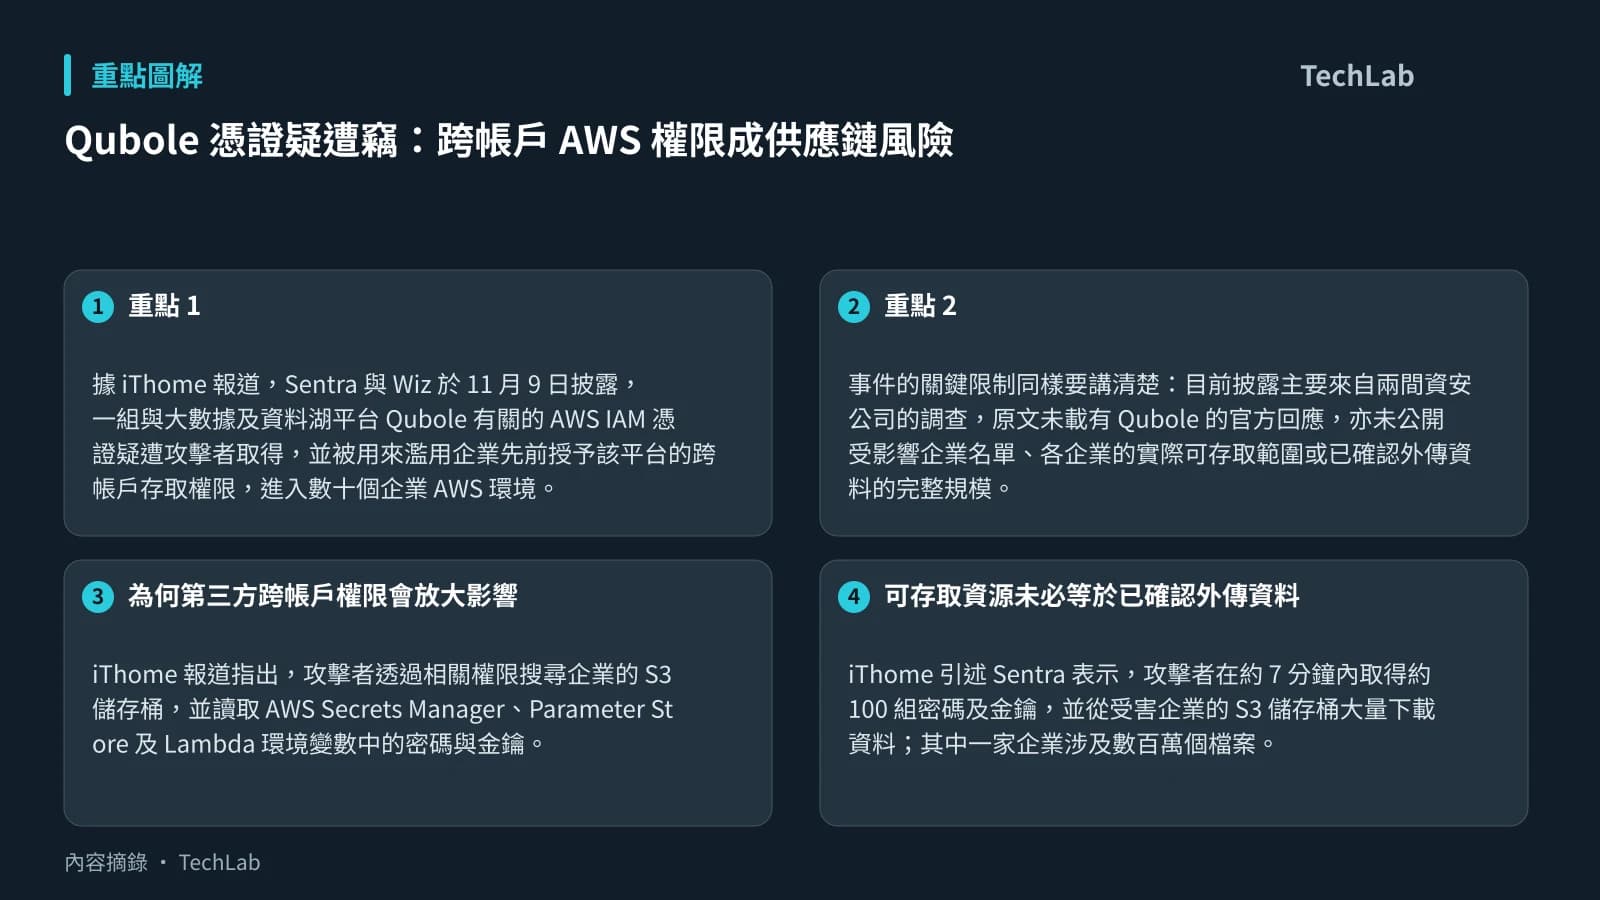
據 iThome 報道,Sentra 與 Wiz 於 11 月 9 日披露,一組與大數據及資料湖平台 Qubole 有關的 AWS IAM 憑證疑遭攻擊者取得,並被用來濫用企業先前授予該平台的跨帳戶存取權限,進入數十個企業 AWS 環境。
事件的關鍵限制同樣要講清楚:目前披露主要來自兩間資安公司的調查,原文未載有 Qubole 的官方回應,亦未公開受影響企業名單、各企業的實際可存取範圍或已確認外傳資料的完整規模。因此,「曾出現未授權存取」和「某些 S3 物件被大量下載」不應直接延伸為每一家受影響企業均已發生全面資料外洩。
為何第三方跨帳戶權限會放大影響
iThome 報道指出,攻擊者透過相關權限搜尋企業的 S3 儲存桶,並讀取 AWS Secrets Manager、Parameter Store 及 Lambda 環境變數中的密碼與金鑰。Wiz 的觀察顯示,第三方平台原有的跨帳戶權限一旦被濫用,攻擊面便不再局限於該平台本身,而會延伸至客戶帳戶內它原本獲准接觸的資源。
這也是雲端供應鏈事故較棘手之處。企業為了讓資料平台讀取資料、執行工作負載或整合服務,往往授予跨帳戶 IAM 權限;這類授權在日常運作合理,但若角色信任關係、可執行動作或可存取資源的範圍過大,供應商一端的憑證事故便可能變成多個客戶帳戶的入口。這是由事件可作出的風險分析,並不代表所有採用 Qubole 的帳戶均受影響。
可存取資源未必等於已確認外傳資料
iThome 引述 Sentra 表示,攻擊者在約 7 分鐘內取得約 100 組密碼及金鑰,並從受害企業的 S3 儲存桶大量下載資料;其中一家企業涉及數百萬個檔案。研究人員未發現資料寫入或刪除活動,因而推測行動較像蒐集資料。
不過,企業在判斷自身風險時應分開處理三件事:攻擊者是否曾成功使用跨帳戶權限、該權限理論上可讀取甚麼資源,以及紀錄能否證實哪些物件已被讀取或下載。尤其 Secrets Manager、Parameter Store 和 Lambda 環境變數一旦存有長效密碼、API 金鑰或其他雲端憑證,影響或可延伸至 AWS 以外的 SaaS 與資料平台。
團隊可優先做的檢查
對曾向第三方資料平台或代管服務授予跨帳戶 AWS 存取權的團隊,可先按風險次序處理:
- 檢視 IAM role 的信任政策及權限政策,確認外部帳戶只可存取必要的帳戶、資源、S3 路徑與操作;移除不再使用的整合。
- 輪換可能被第三方流程讀取的密碼、存取金鑰、API 金鑰及其他機密資料,並同步檢查下游 SaaS、資料庫及自動化工作是否仍使用舊憑證。
- 利用 CloudTrail 追查相關外部身分或角色的 AssumeRole、S3 讀取與清單操作,以及 Secrets Manager、SSM Parameter Store 和 Lambda 設定讀取活動;應特別留意異常的大量列舉與下載行為。
- 檢查 Lambda 環境變數與集中式機密管理的使用方式,避免把高權限或長效憑證廣泛暴露於多個工作流程。
這次事件提醒企業,第三方雲端整合的審核不能只停留在供應商是否可信,還要定期核對它在客戶 AWS 帳戶內實際擁有甚麼權限。後續值得觀察的是 Qubole 是否交代事故成因與受影響範圍,以及其他使用跨帳戶整合的企業會否因應調整角色信任與憑證輪換流程。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 【資安日報】11月11日,駭客利用大數據平臺Qubole被竊憑證,入侵數十家企業AWS環境竊取資料 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。