AntiFox 遭濫用盜取 AWS 憑證,企業應回看 IIS 與 IAM 紀錄
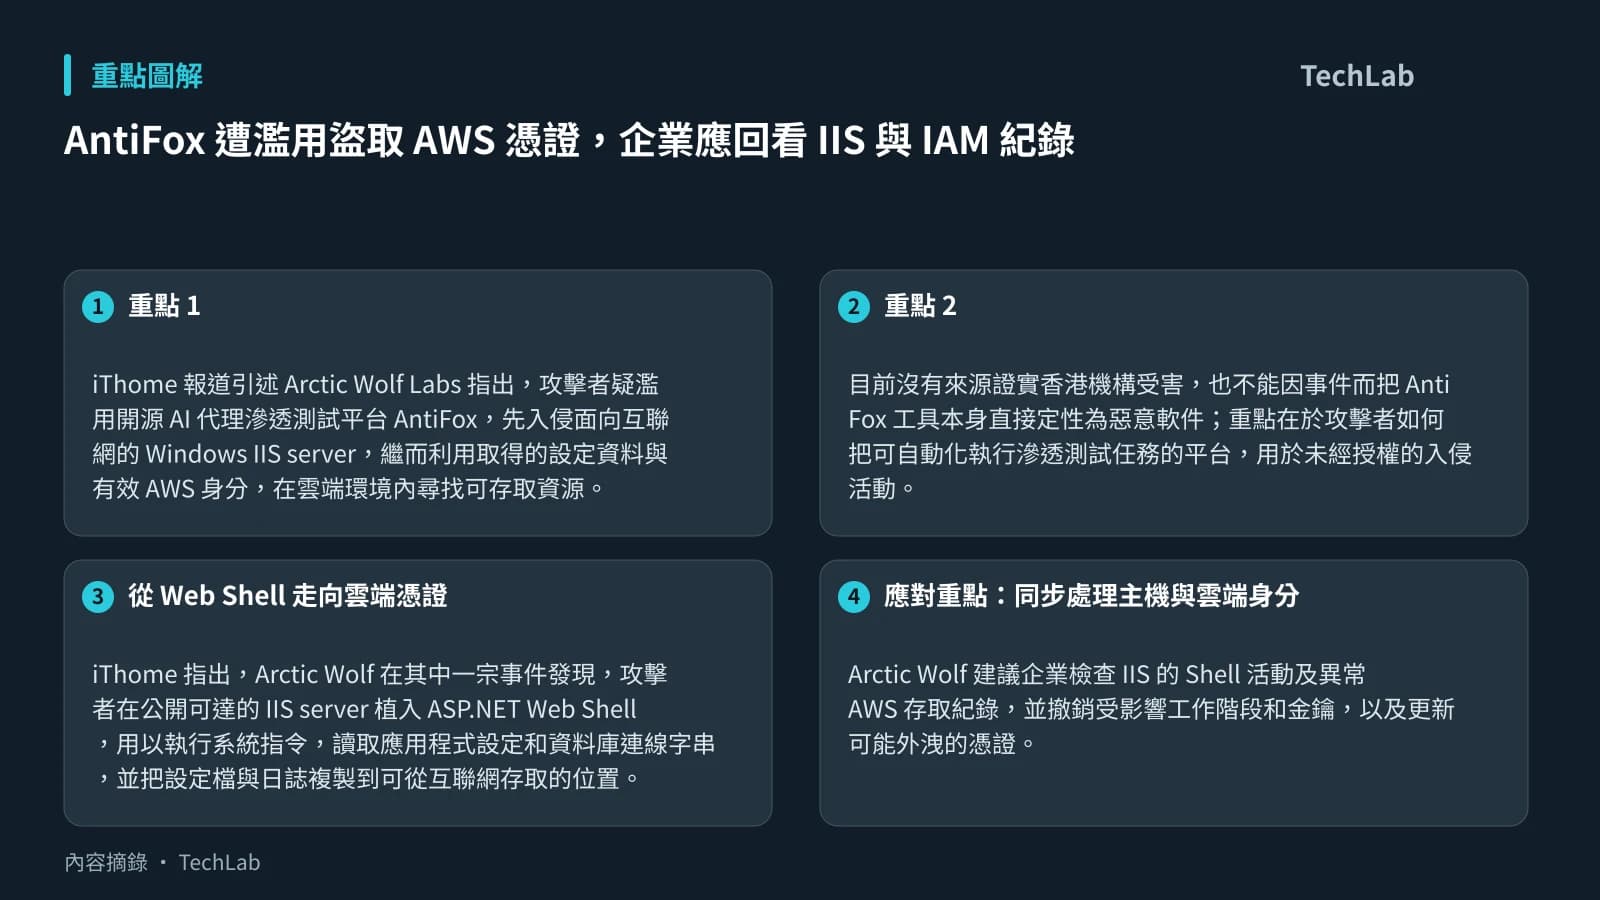
iThome 報道引述 Arctic Wolf Labs 指出,攻擊者疑濫用開源 AI 代理滲透測試平台 AntiFox,先入侵面向互聯網的 Windows IIS server,繼而利用取得的設定資料與有效 AWS 身分,在雲端環境內尋找可存取資源。個案中,部分生產環境金鑰最終被取得。
目前沒有來源證實香港機構受害,也不能因事件而把 AntiFox 工具本身直接定性為惡意軟件;重點在於攻擊者如何把可自動化執行滲透測試任務的平台,用於未經授權的入侵活動。對採用 IIS 與 AWS 的企業及開發團隊而言,事件的防護價值在於:外部 server 一旦失守,雲端身分與設定檔可能成為橫向擴大存取權限的下一個入口。
從 Web Shell 走向雲端憑證
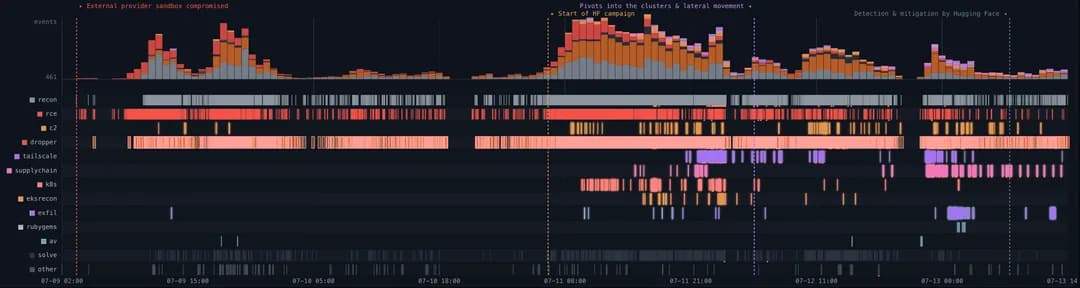
iThome 指出,Arctic Wolf 在其中一宗事件發現,攻擊者在公開可達的 IIS server 植入 ASP.NET Web Shell,用以執行系統指令,讀取應用程式設定和資料庫連線字串,並把設定檔與日誌複製到可從互聯網存取的位置。
其後,攻擊者運用有效的 IAM 憑證及 EC2 角色查探 AWS 服務。報道稱,相關活動約半小時內切換多個身分並發出數百次 API 請求;大部分請求雖遭 AWS 拒絕,但攻擊者仍取得部分生產環境金鑰。另一宗個案則涉及以有效 AWS 身分讀取、複製及刪除 S3 儲存桶內物件。
這種路徑反映,單看某一台 Web server 是否被入侵未必足夠。若應用程式設定、instance role 或既有工作階段可被濫用,攻擊者即使未能取得所有權限,仍可藉高頻率嘗試與身分切換,尋找權限配置較寬鬆的資源。這是根據報道所述活動作出的防守分析,並非已確認所有 AntiFox 相關活動均採用相同方式。
應對重點:同步處理主機與雲端身分
Arctic Wolf 建議企業檢查 IIS 的 Shell 活動及異常 AWS 存取紀錄,並撤銷受影響工作階段和金鑰,以及更新可能外洩的憑證。實務上,事件處理不宜只清除 Web Shell;因為一旦設定檔或雲端憑證曾被讀取,舊有工作階段與存取金鑰仍可能被持續使用。
可優先覆核以下訊號:
- IIS 是否出現不尋常的 ASP.NET 檔案、命令執行痕跡,或把設定檔、日誌放到公開可存取目錄的行為。
- AWS API 紀錄有否短時間內大量請求、頻繁切換 IAM 身分,或出現與日常工作負載不相符的資源探索行為。
- 涉及的 IAM 工作階段、存取金鑰及應用程式憑證是否已即時撤銷和輪換,並重新檢查相關角色的最小權限設定。
- S3 物件操作有否出現異常讀取、複製或刪除,尤其是由平日未使用相關儲存桶的身分作出。
下一步值得觀察的是,研究人員能否披露更多可供防守方驗證的活動指標,以及企業是否能把 Web server 偵測與 AWS 身分監察放進同一套事故應變流程,縮短由主機入侵擴展至雲端資料存取的處理時間。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 駭客濫用AI代理滲透測試平臺AntiFox,發動AWS雲端憑證竊取攻擊 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。