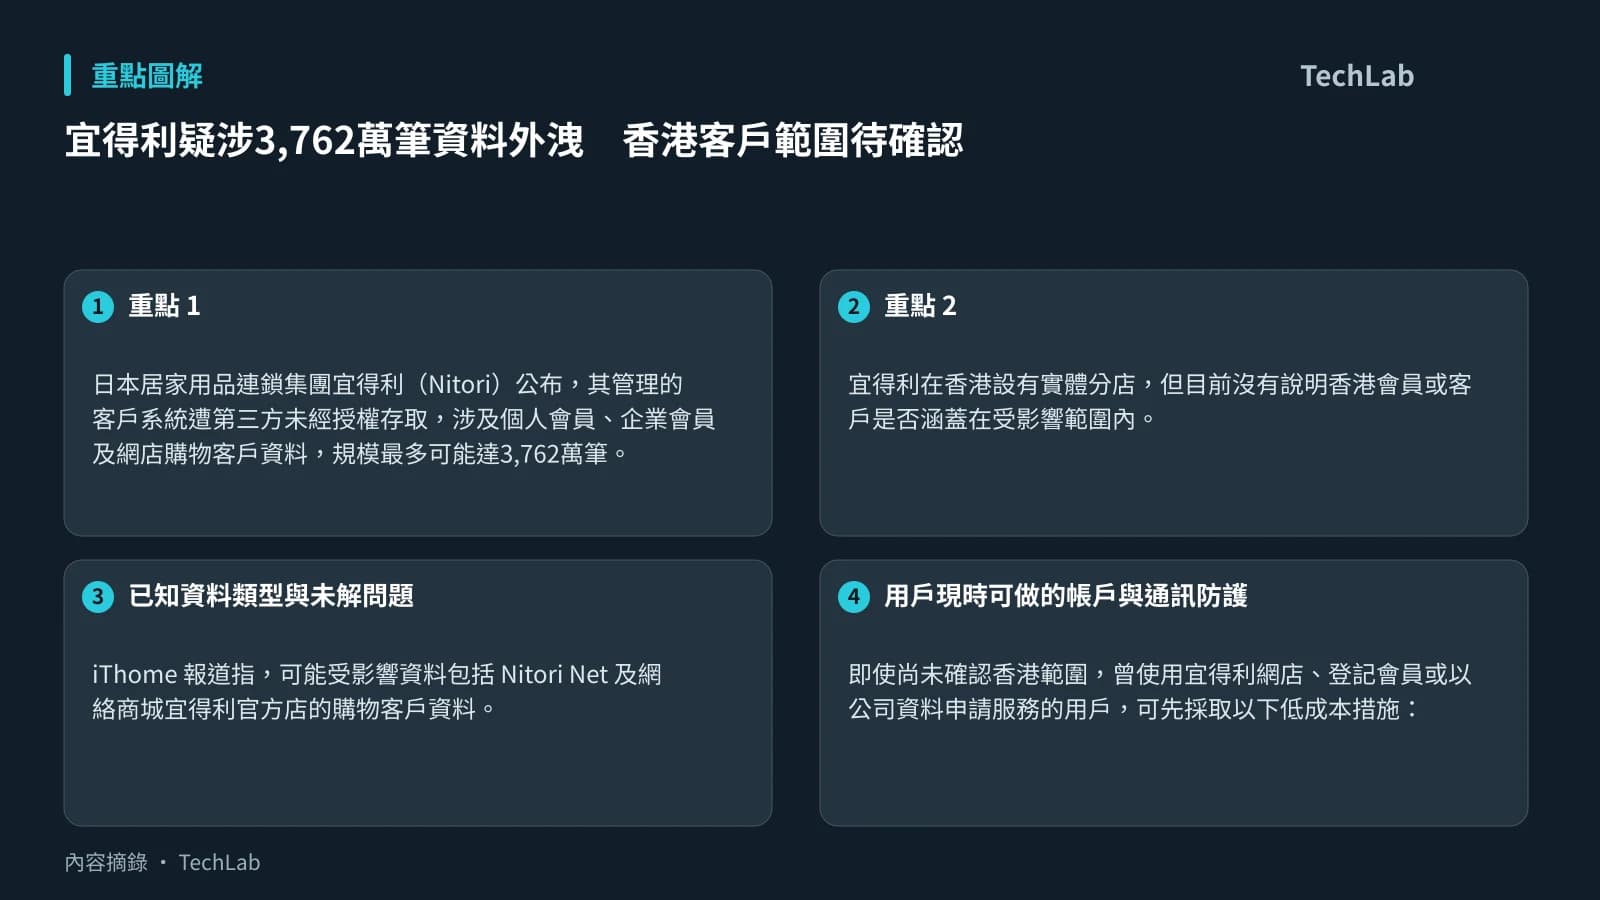
宜得利疑涉3,762萬筆資料外洩 香港客戶範圍待確認
日本居家用品連鎖集團宜得利(Nitori)公布,其管理的客戶系統遭第三方未經授權存取,涉及個人會員、企業會員及網店購物客戶資料,規模最多可能達3,762萬筆。iThome 報道指出,宜得利在10月中下旬發現異常,至11月6日確認系統被非法存取,現已切斷相關存取並聯同外部機構調查。
宜得利在香港設有實體分店,但目前沒有說明香港會員或客戶是否涵蓋在受影響範圍內。香港用戶不宜因事件規模而假設自己必然受影響,也不應據此認定沒有風險;較穩妥做法是留意宜得利官方公告、香港分店資訊,以及私隱專員公署如有發布的後續消息。
已知資料類型與未解問題
iThome 報道指,可能受影響資料包括 Nitori Net 及網絡商城宜得利官方店的購物客戶資料。個人資料可包括會員編號、姓名、電郵地址、住址及出生日期;企業會員資料則可包括公司名稱、部門、公司地址、電話、代表人或主管姓名,以及聯絡電郵和電話。
這批資料若落入不法人士手上,較直接的風險是針對性釣魚。騙徒可利用姓名、購物平台名稱或地址等資料,偽裝成訂單問題、退款通知或帳戶驗證,令訊息看起來更可信。企業聯絡資料亦可能被用於冒認供應商、管理層或客服,誘導員工付款或交出登入資料。
不過,事件的入侵原因、途徑、攻擊者身分及最終影響範圍仍在調查。iThome 指出,宜得利未有交代對方是否利用合法憑證登入、軟件漏洞,或事件是否涉及勒索軟件。公司所稱的數字亦屬「最多可能外流」的規模,不應寫成全部資料已獲證實外洩。
用戶現時可做的帳戶與通訊防護
即使尚未確認香港範圍,曾使用宜得利網店、登記會員或以公司資料申請服務的用戶,可先採取以下低成本措施:
- 不要點擊聲稱來自宜得利的電郵、短訊或社交平台連結;如需核實訂單或帳戶,直接自行開啟官方網站或 app。
- 若宜得利帳戶密碼曾與其他網站共用,應優先更改重複使用的密碼,並為每個服務改用不同的長密碼。
- 為電郵帳戶及重要帳戶啟用雙重驗證,因為電郵一旦被接管,常可用作重設其他服務密碼。
- 對涉及退款、付款、更改收件地址或要求提供驗證碼的訊息保持警覺;客服一般不應要求交出密碼或一次性驗證碼。
- 公司用戶應提醒採購、財務及前線客服同事,任何更改收款帳戶或緊急付款要求,宜經既有聯絡方式覆核。
宜得利已提醒消費者與企業留意可疑電郵、連結及短訊。下一步值得觀察的是公司會否披露受影響市場、資料是否已被濫用,以及會否直接通知包括香港在內的相關客戶。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 日本宜得利系統遭非法存取,外洩企業會員、客戶個資近3,800萬筆 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。