假冒 Microsoft 365 當機通知的釣魚郵件:企業如何核實與應對
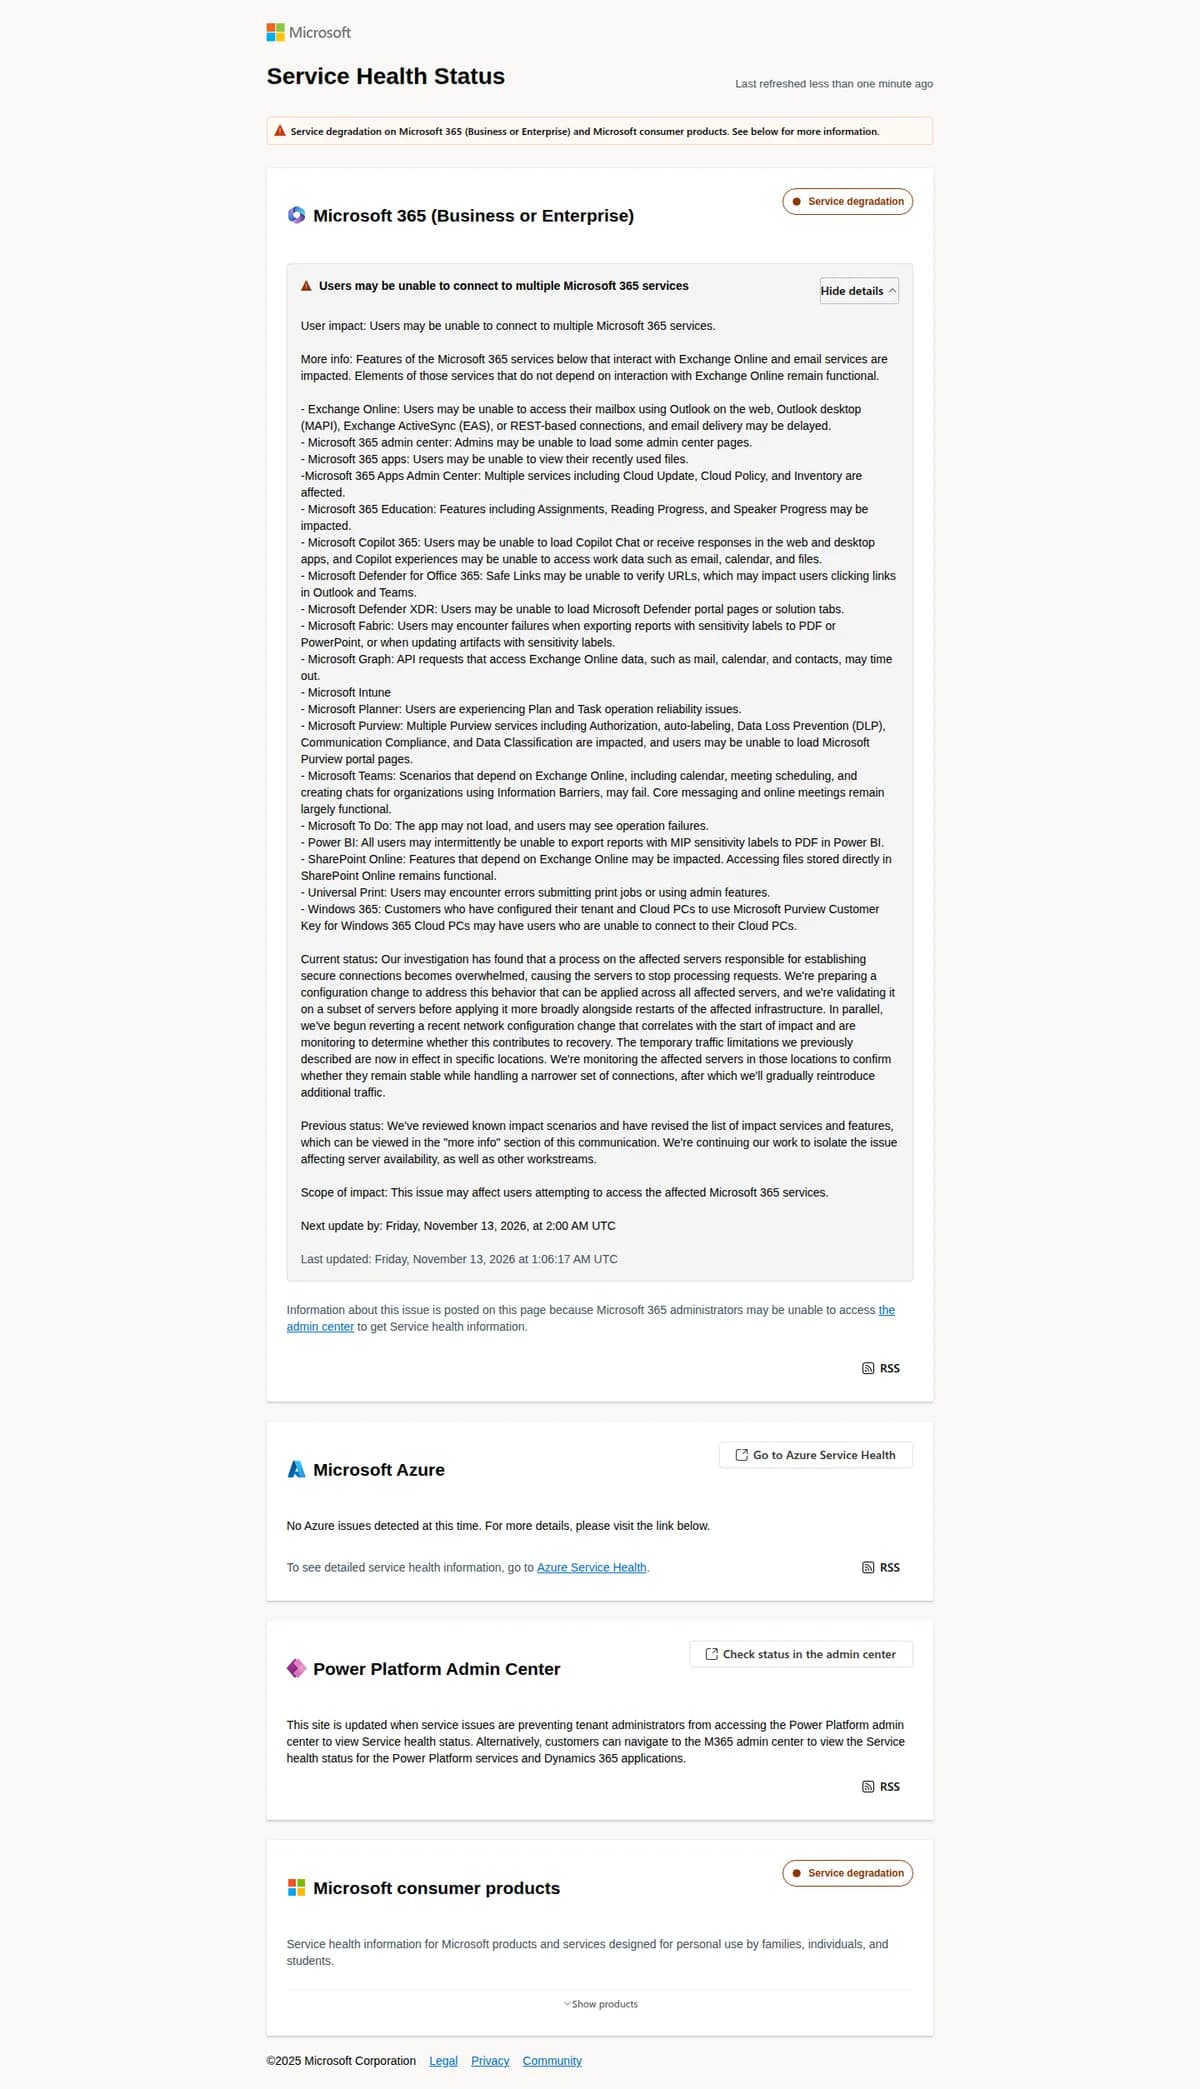
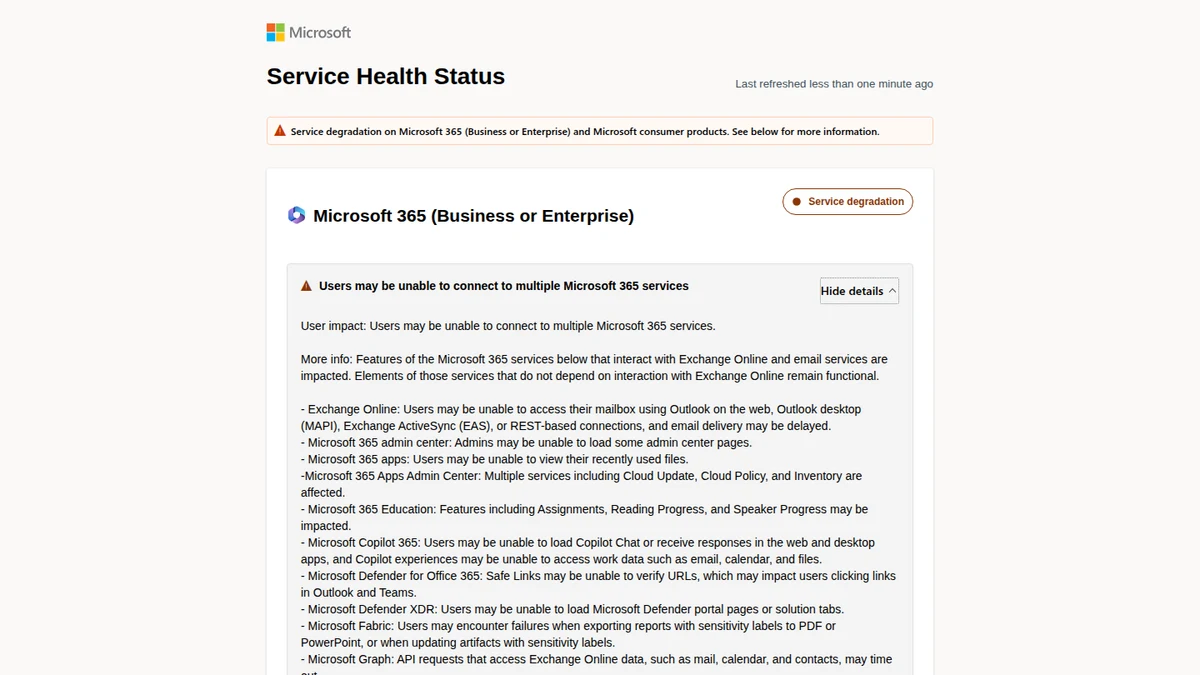
有人正借 Microsoft 365 服務中斷事件製造緊急感,向不同產業組織發送假冒服務通知的釣魚郵件。iThome 報道指出,郵件聲稱部分訊息因 11 月 12 日的服務異常被暫存,收件者必須在 24 小時內點擊連結「恢復」,否則郵件會被刪除。
這類訊息利用用戶在服務故障期間最在意的兩件事:郵件能否取回,以及是否需要立刻處理。對使用 Microsoft 365 的企業、學校和機構而言,真正的風險不在於服務異常本身,而在於員工把看似合理的事故通知誤當官方指示。現時沒有資料證實香港已有受害個案。
攻擊重點是把故障焦慮導向登入頁面
iThome 報道引述微軟調查,這批郵件會模仿官方服務異常通知的寄件者顯示名稱,並放入「RESTORE MESSAGES」連結。部分連結會先經追蹤網址轉向非微軟網站;加上寄件網域與郵件主旨會隨機變化,單靠主旨或顯示名稱篩選,未必足以辨識。
從郵件內容與連結目的地判斷,微軟研判攻擊者可能意圖取得 Microsoft 365 帳號憑證。不過,iThome 指出,微軟尚未確認是否已有憑證被竊,也沒有發現惡意程式投遞或後續入侵活動的證據。因此,這應視為需要排查的釣魚風險,不能直接推論為帳號大規模失守。
管理員應把「曾否點擊」變成可核查事項
微軟表示,受 Microsoft Defender for Office 365 保護的環境已封鎖或隔離相關郵件;但企業仍應確認個別收件者是否已經互動。可優先處理以下項目:
- 檢查可疑郵件及連結點擊紀錄,找出曾開啟或點擊的帳號。
- 檢視相關帳號有否異常登入,包括不熟悉的登入活動。
- 核查郵件轉寄規則和帳號權限有否被更改,避免攻擊者在帳號遭入侵後持續收集郵件或擴大存取。
- 懷疑憑證外洩時,重設密碼並撤銷現有登入工作階段。
圖片:Microsoft
一般用戶若收到以服務中斷、郵件刪除或限時恢復為由的訊息,較穩妥的做法是不要使用郵件內連結登入,而是自行開啟既有的 Microsoft 365 網站或 app,並向公司 IT 團隊確認。服務異常的真實性不能替郵件背書;攻擊者正是利用真實事件包裝假指示。
接下來值得留意的是,企業能否迅速把點擊紀錄與登入、轉寄規則及權限變更對照。這會決定事件停留在被攔截的釣魚郵件,還是演變為需要進一步處置的帳號風險。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 駭客利用Microsoft 365當機事件發動釣魚攻擊,謊稱郵件將遭刪除誘騙點擊連結 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。