馬士基確認舊系統資料外洩 客戶應核對帳戶與交換資料風險
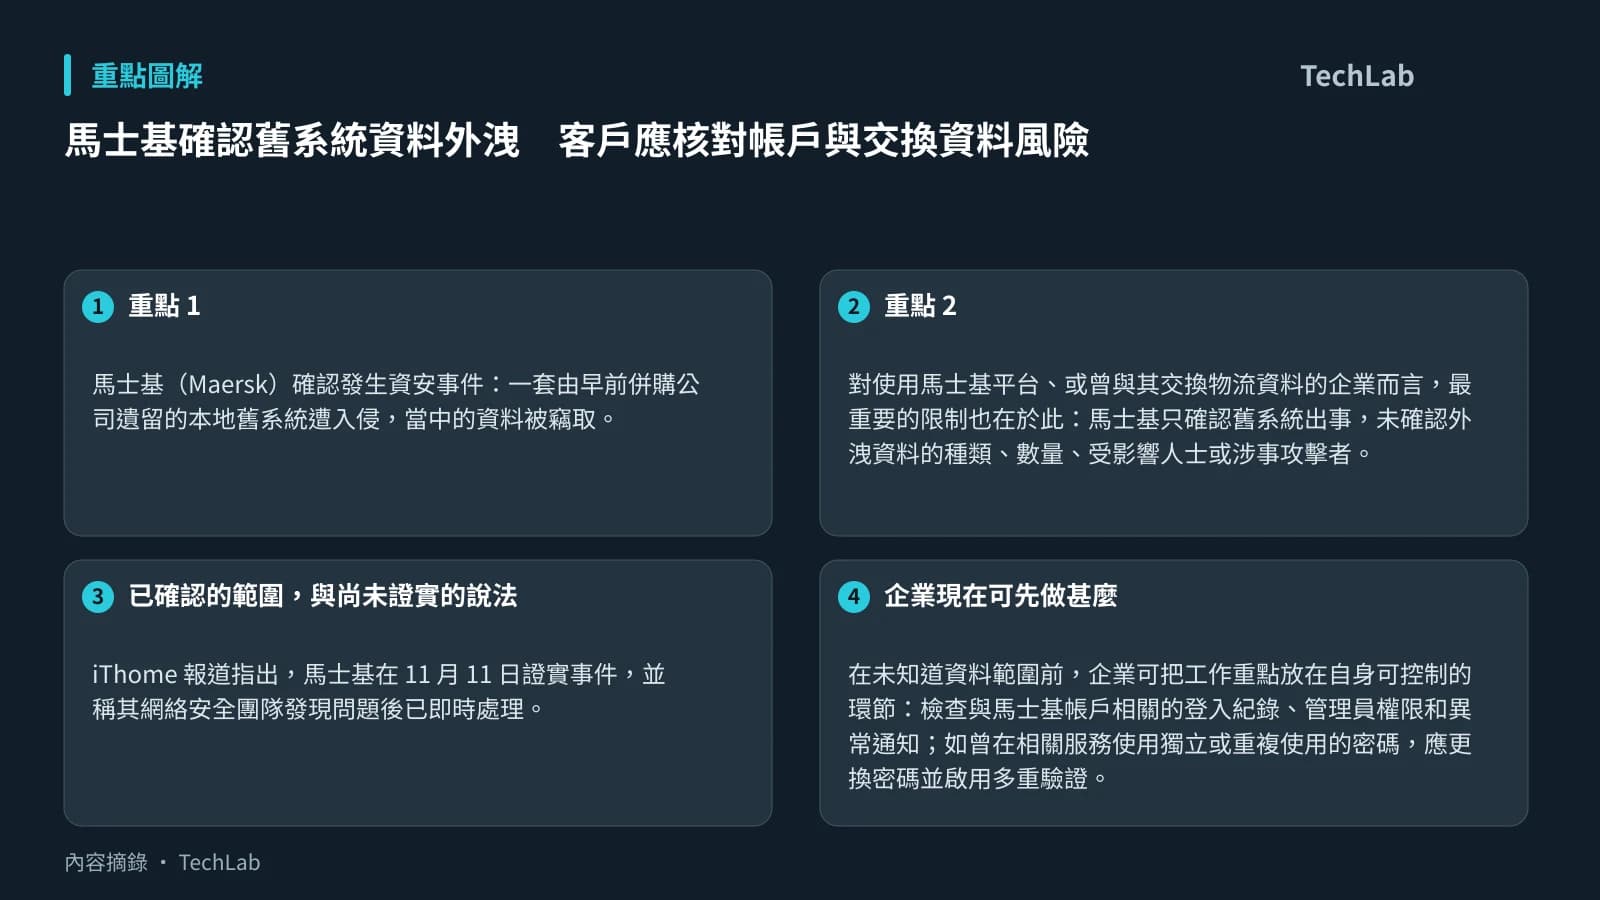
馬士基(Maersk)確認發生資安事件:一套由早前併購公司遺留的本地舊系統遭入侵,當中的資料被竊取。公司表示已展開調查及應對,現時未發現其他內部系統、或經 API 與 EDI 連接的客戶及合作夥伴系統受影響;貨運預訂和管理平台預計可維持正常運作。
對使用馬士基平台、或曾與其交換物流資料的企業而言,最重要的限制也在於此:馬士基只確認舊系統出事,未確認外洩資料的種類、數量、受影響人士或涉事攻擊者。因此,現階段不應推斷客戶系統、API 或 EDI 夥伴已被入侵,亦未有資料證實香港客戶、港口營運或本地系統受影響。
已確認的範圍,與尚未證實的說法
iThome 報道指出,馬士基在 11 月 11 日證實事件,並稱其網絡安全團隊發現問題後已即時處理。事件焦點落在併購整合後仍保留的舊系統,反映企業即使核心平台運作正常,歷史系統仍可能成為較難被持續管理的風險面。
另據 iThome 引述 BleepingComputer 的報道,勒索組織 WhiteArmor 聲稱竊取約 100GB 檔案,當中包括司機紀錄、明文密碼、管理帳戶及貨運紀錄,並要求價值 500 萬美元的比特幣贖金。不過,馬士基沒有證實 WhiteArmor 的身分、資料種類和規模,也沒有確認是否收到相關勒索;上述內容目前只能視為攻擊者一方的聲稱。
企業現在可先做甚麼
在未知道資料範圍前,企業可把工作重點放在自身可控制的環節:檢查與馬士基帳戶相關的登入紀錄、管理員權限和異常通知;如曾在相關服務使用獨立或重複使用的密碼,應更換密碼並啟用多重驗證。若公司以 API 或 EDI 交換貨運資料,亦可覆核存取憑證、權限範圍及近期資料傳輸紀錄,但這屬預防性核查,並不代表該連接已受影響。
從風險管理角度看,這宗事件亦提醒物流企業盤點併購而來的舊系統、帳戶及資料儲存位置。即使未有跡象顯示橫向擴散,舊系統一旦保存營運資料或管理憑證,其存取控制、保留期限及退役安排都需要獨立審視。
下一步值得觀察的是馬士基會否交代外洩資料的具體範圍、受影響對象及後續通知安排;這些資訊將決定客戶和合作夥伴是否需要採取更進一步的憑證輪換或事件應對措施。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 航運巨擘馬士基證實資料外洩,傳遭勒索組織WhiteArmor索討500萬美元 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。