冷鏈工控系統成攻擊面:企業應先收緊遠端存取
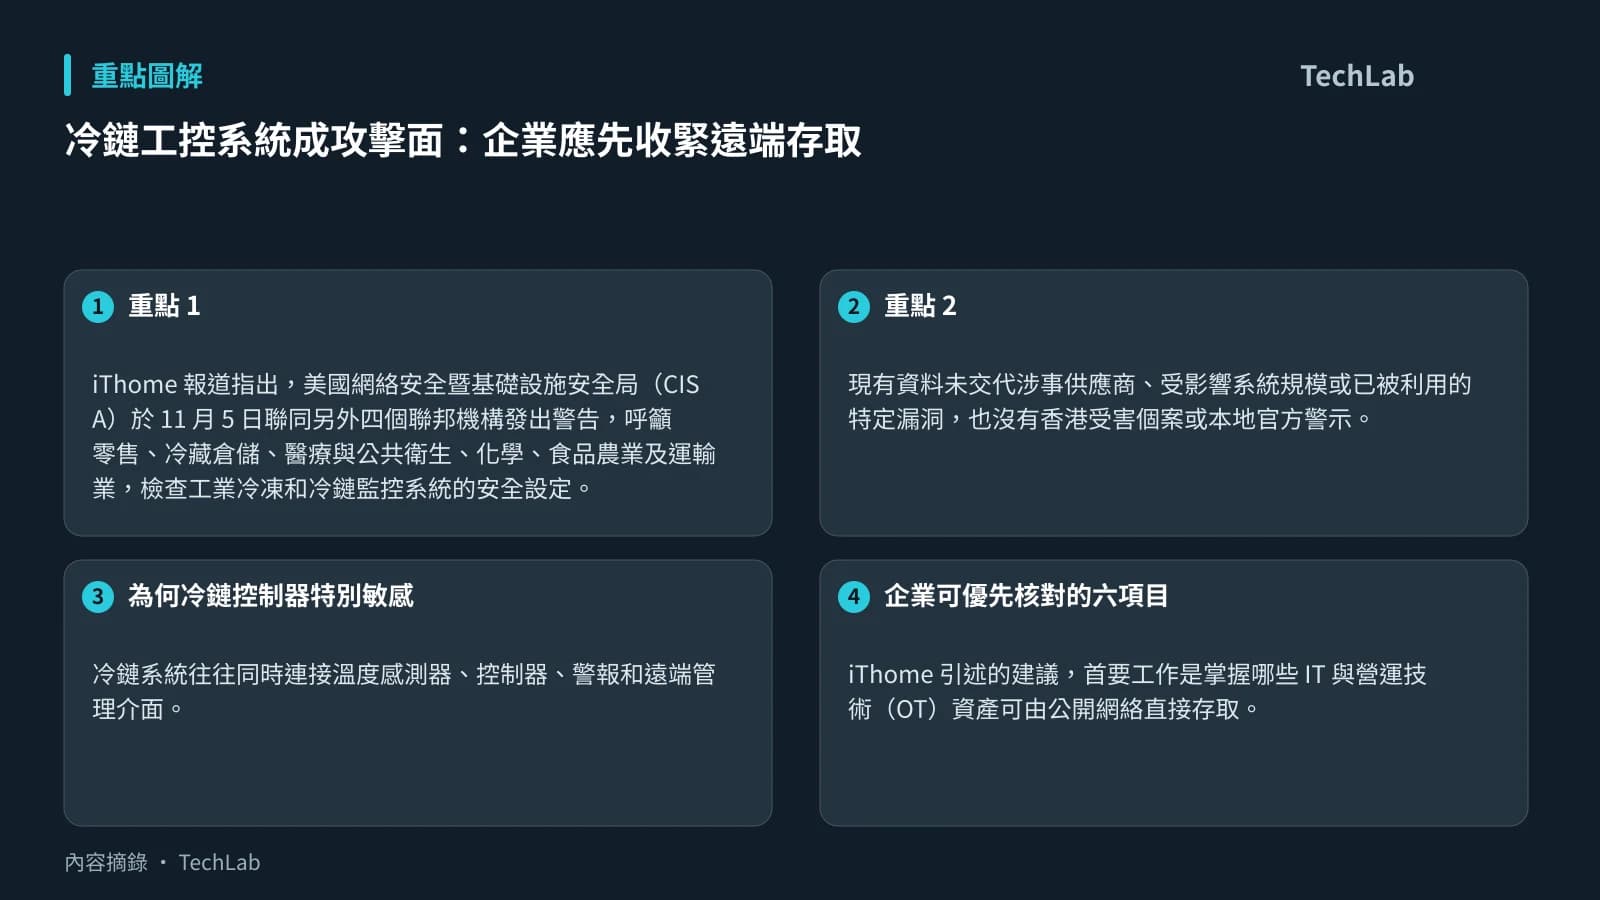
歐洲多國近期接連出現冷凍冷藏系統受網絡攻擊事件。iThome 報道指出,美國網絡安全暨基礎設施安全局(CISA)於 11 月 5 日聯同另外四個聯邦機構發出警告,呼籲零售、冷藏倉儲、醫療與公共衛生、化學、食品農業及運輸業,檢查工業冷凍和冷鏈監控系統的安全設定。
現有資料未交代涉事供應商、受影響系統規模或已被利用的特定漏洞,也沒有香港受害個案或本地官方警示。因此,這輪警告應理解為針對已見於歐洲的營運風險所作的防範提示,不能延伸為香港冷鏈系統已遭入侵。
為何冷鏈控制器特別敏感
冷鏈系統往往同時連接溫度感測器、控制器、警報和遠端管理介面。若攻擊者取得控制器或管理帳戶的權限,風險不止是資訊外洩;設定被更改後,受管設備可能在不合適的溫度或運作範圍下運行,直接影響貨物保存、倉儲調度,以至醫療及公共衛生相關物資的處理。
這也是工控系統與一般辦公軟件事故的分別:復原時除了恢復帳戶或資料,還要確認設備仍在安全設定值內。iThome 指出,CISA建議為控制器管理的設備設定安全範圍,並在數值越界時發出警報;同時記錄及覆核設備活動,備有已測試的異地和離線備份,以便事故後恢復運作。
企業可優先核對的六項目
iThome 引述的建議,首要工作是掌握哪些 IT 與營運技術(OT)資產可由公開網絡直接存取。企業可按以下次序處理:
- 公開暴露服務:盤點可在互聯網找到的設備與服務,特別留意 SSH、遠端桌面協定(RDP),以及使用 Modbus、BACnet 等工控通訊協定的服務。
- 第三方遠端連線:重新確認設備供應商和系統整合商是否仍需接入內部系統;不再必要的權限應取消,保留的連線則要有適當保護。
- 網絡分段與防火牆:如必須遙距管理,應以防火牆限制連線,並把 OT 設備與一般業務網絡隔離,減少單一帳戶或辦公網絡事故橫向影響控制設備。
- 預設密碼:更改控制器及相關設備的預設密碼,避免因常見或出廠憑證而被直接登入。
- 韌體與設備更新:核實設備韌體是否已更新;更新前亦要考慮營運時段和相容性,避免維護本身影響冷鏈運作。
- 多因素驗證:在技術可行的情況下,為遠端管理加入具抗網絡釣魚能力的 MFA,降低帳密外洩後被濫用的機會。
對香港營運者的啟示
香港的零售、食品物流、冷藏倉儲,以及醫療與公共衛生機構,均可能採用相近的冷鏈監控和遠端管理架構。這不代表本地已有事故,但上述盤點有實際意義:許多風險未必源於複雜漏洞,而是長期保留的公開管理介面、第三方維護通道或未處理的預設帳戶。
下一步值得留意的是,相關機構會否披露更多歐洲事件的技術細節,包括受影響設備類型和入侵途徑。在此之前,營運者較務實的做法,是先確認所有對外服務與遠端存取是否確有需要,並把設備安全範圍、告警與復原程序一併檢查。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 美國CISA等5機構警告冷鏈系統遭網路攻擊風險,籲企業檢查遠端存取與設備安全 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。