AI縮短修補空窗:Google Project Zero將改固定漏洞揭露期限
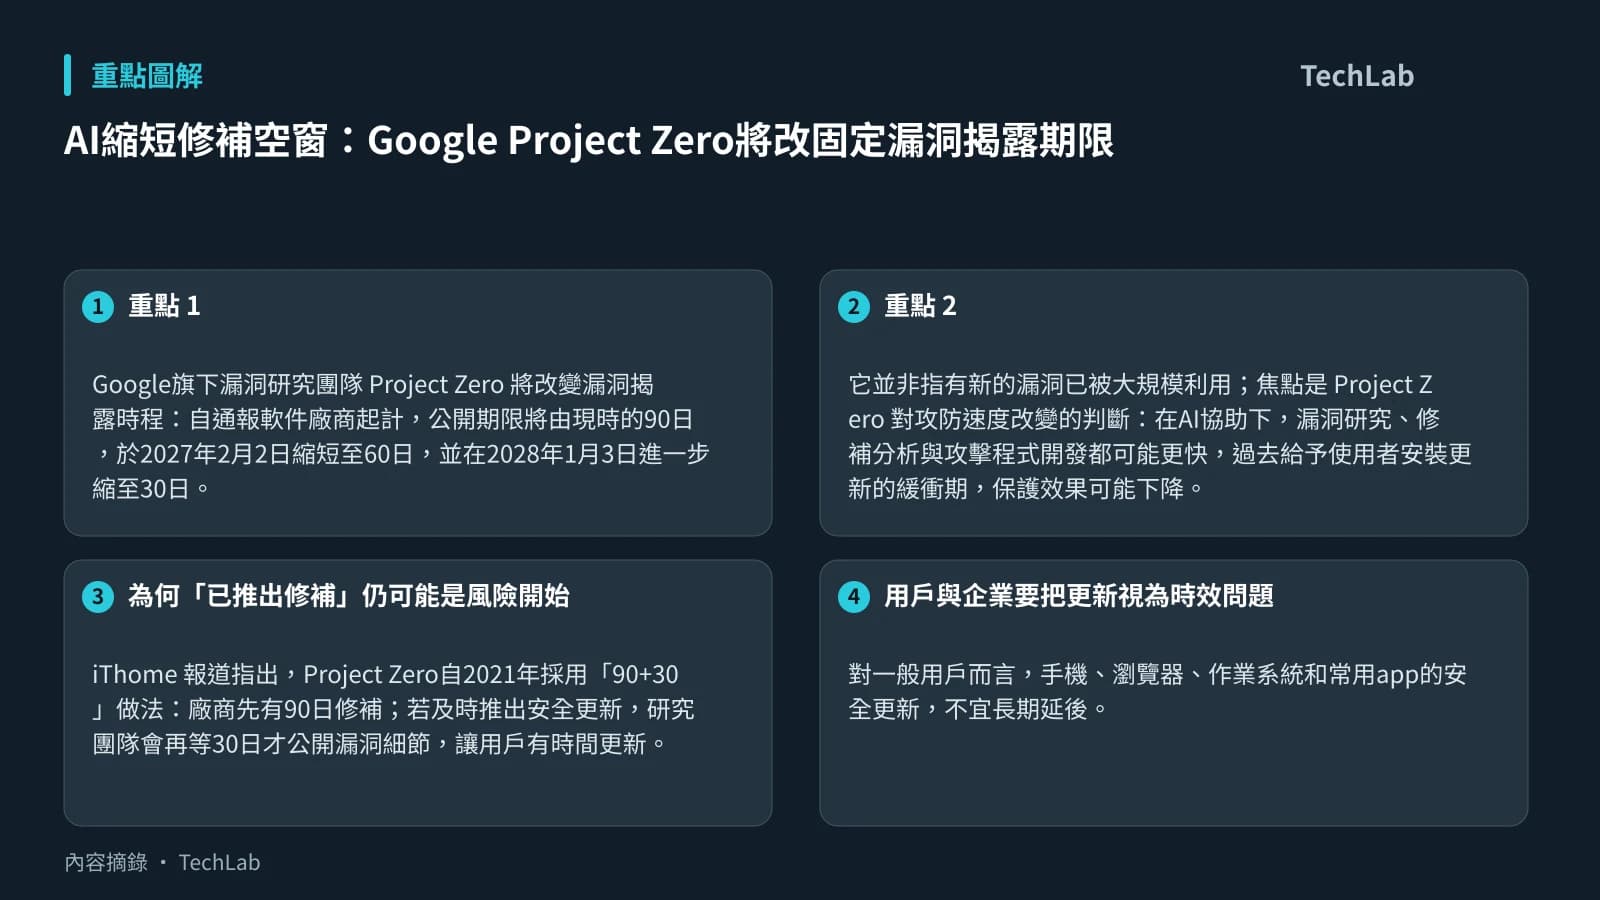
Google旗下漏洞研究團隊 Project Zero 將改變漏洞揭露時程:自通報軟件廠商起計,公開期限將由現時的90日,於2027年2月2日縮短至60日,並在2028年1月3日進一步縮至30日。期限一到,原則上會公開技術細節,廠商是否已完成修補不再左右時程。
這項調整影響軟件供應商、企業資訊團隊與一般用戶。它並非指有新的漏洞已被大規模利用;焦點是 Project Zero 對攻防速度改變的判斷:在AI協助下,漏洞研究、修補分析與攻擊程式開發都可能更快,過去給予使用者安裝更新的緩衝期,保護效果可能下降。
為何「已推出修補」仍可能是風險開始
iThome 報道指出,Project Zero自2021年採用「90+30」做法:廠商先有90日修補;若及時推出安全更新,研究團隊會再等30日才公開漏洞細節,讓用戶有時間更新。若90日後仍未修補,則原則上公開。
新制取消修補後的30日緩衝,改為自通報日起計的固定期限,也不再因修補狀態調整大部分個案的公開安排。Project Zero 的觀點是,攻擊者可利用AI比對修補前後的程式碼,較快推測漏洞位置和成因。因此,即使研究人員尚未公開完整細節,安全更新本身也可能成為分析線索。
這形成一個更短的「patch gap」:廠商釋出更新、攻擊者理解其意義、用戶實際安裝更新,三者之間的距離正在收窄。固定揭露期限未必直接等同風險上升,但可合理預期,未能快速部署更新的環境會面對更大的時間壓力。
用戶與企業要把更新視為時效問題
對一般用戶而言,手機、瀏覽器、作業系統和常用app的安全更新,不宜長期延後。自動更新、縮短重啟延遲,以及淘汰已停止支援的裝置,都有助減少已知漏洞仍留在設備上的時間。
企業則需面對較實際的取捨。較短期限可能迫使開發團隊加快修補、測試和發布,但倉促更新亦可能帶來相容性或營運風險。較可行的方向,是預先建立資產盤點、分批部署、回復方案,以及在更新尚未完成前可啟用的暫時防護措施。iThome 引述 Project Zero 指出,廠商需要縮短更新部署時間,或在用戶完成更新前提供其他保護。
規則一致,例外仍然存在
Project Zero不會按漏洞嚴重程度改變揭露期限。團隊認為,嚴重程度會影響危害大小,卻不改變攻擊者自行發現漏洞的可能性;廠商仍可按風險決定內部修補次序。
新規則並非毫無彈性。iThome 報道列出的少數例外包括:漏洞已遭實際利用、細節已被其他人公開,或廠商要求提早公開。分階段推行也反映廠商顧慮:期限大幅收緊,可能令未修補漏洞更早曝光,並使團隊優先處理接近期限但嚴重程度較低的問題。
下一個值得觀察的重點,是軟件供應商能否把修補、發布與用戶部署的流程同步加快。到了2028年30日期限實施後,安全更新能否迅速抵達實際使用的裝置,將比公開漏洞細節的時間本身更影響風險管理。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 修補程式也可能成為攻擊線索,Google重訂漏洞揭露時程 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。