Git修補6個漏洞:遞迴複製不受信任倉庫要先停一停
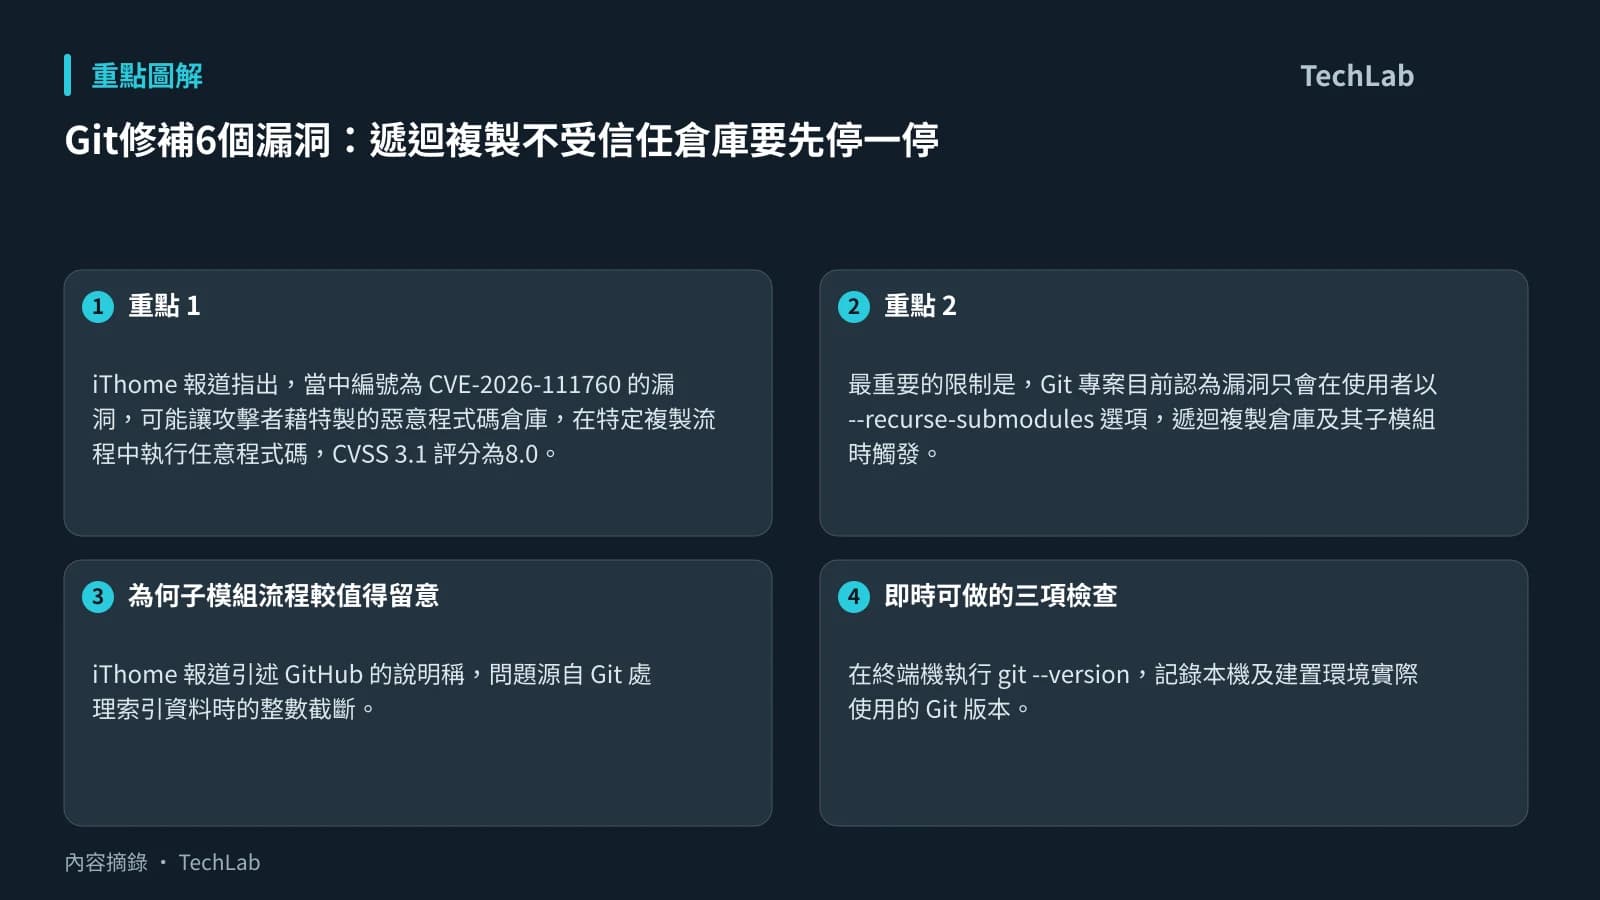
Git近日釋出安全更新,處理6個資安漏洞。iThome 報道指出,當中編號為 CVE-2026-111760 的漏洞,可能讓攻擊者藉特製的惡意程式碼倉庫,在特定複製流程中執行任意程式碼,CVSS 3.1 評分為8.0。
最重要的限制是,Git 專案目前認為漏洞只會在使用者以 --recurse-submodules 選項,遞迴複製倉庫及其子模組時觸發。一般 git clone 操作並不在已披露的觸發條件之內,因此不應把事件理解為所有 Git 操作均可遭遠端利用。
為何子模組流程較值得留意
iThome 報道引述 GitHub 的說明稱,問題源自 Git 處理索引資料時的整數截斷。攻擊者可利用超長路徑,將子模組的 .git 檔案替換為指向惡意設定或 hooks 目錄的符號連結;其後 Git 的操作有機會執行由攻擊者控制的程式碼。
對開發者而言,風險重點不只是「有沒有使用 Git」,而是自動化流程會否對來源未經審核的倉庫執行遞迴複製。例如 CI/CD 工作流程、建置腳本或自架代碼代管平台,如按預設自動取回子模組,便值得優先核查。這是根據已披露觸發條件作出的風險分析,實際受影響程度仍取決於各團隊的 clone 選項與工作流程。
即時可做的三項檢查
- 在終端機執行
git --version,記錄本機及建置環境實際使用的 Git 版本。 - 更新至 Git 已釋出的修補版本;iThome 報道提到 Git 2.56.1,以及多個仍在維護的舊版分支,均已有修補更新。
- 完成更新前,不要對不受信任的倉庫使用
git clone --recurse-submodules,並檢查自動化腳本有否加入同類遞迴複製設定。
其餘漏洞包括路徑穿越、RAM 損毀、越界讀取及非預期檔案存取。當中 CVE-2026-105437 據 iThome 報道可在大型合併操作造成堆積 RAM 損毀,較需要處理不受信任合併內容的應用程式與代碼代管服務留意。
GitHub.com 與 GitHub Enterprise Cloud 已完成修補;GitHub Enterprise Server 則提供 3.19.15、3.20.11、3.21.9 及 3.22.4 更新。iThome 指出,在11月10日公告時,GitHub Desktop、GitHub Copilot app、Codespaces 與 Actions 的更新仍在協調或陸續推出。
接下來值得留意的,是企業內含 Git 元件的開發工具、CI runner 與自架服務是否已跟隨更新。單靠開發者更新電腦上的 Git,未必足以覆蓋所有自動化建置環境。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — Git修補6項資安漏洞,惡意儲存庫恐觸發任意程式碼執行 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。