AI代理疑被用作亞洲入侵平台 舊系統弱點成防線焦點
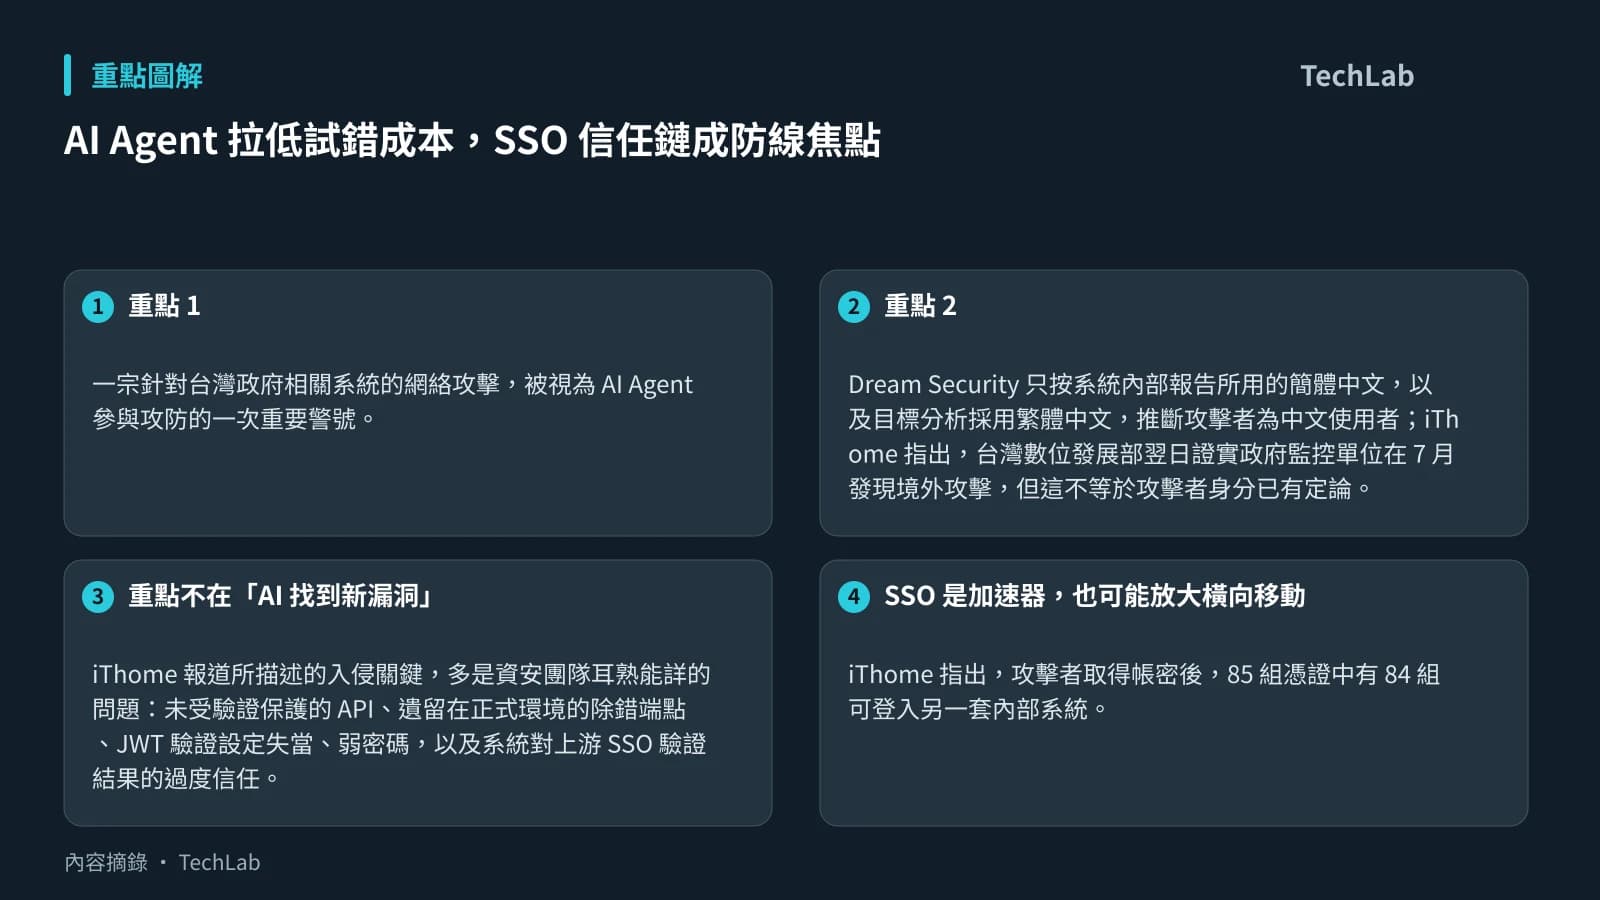
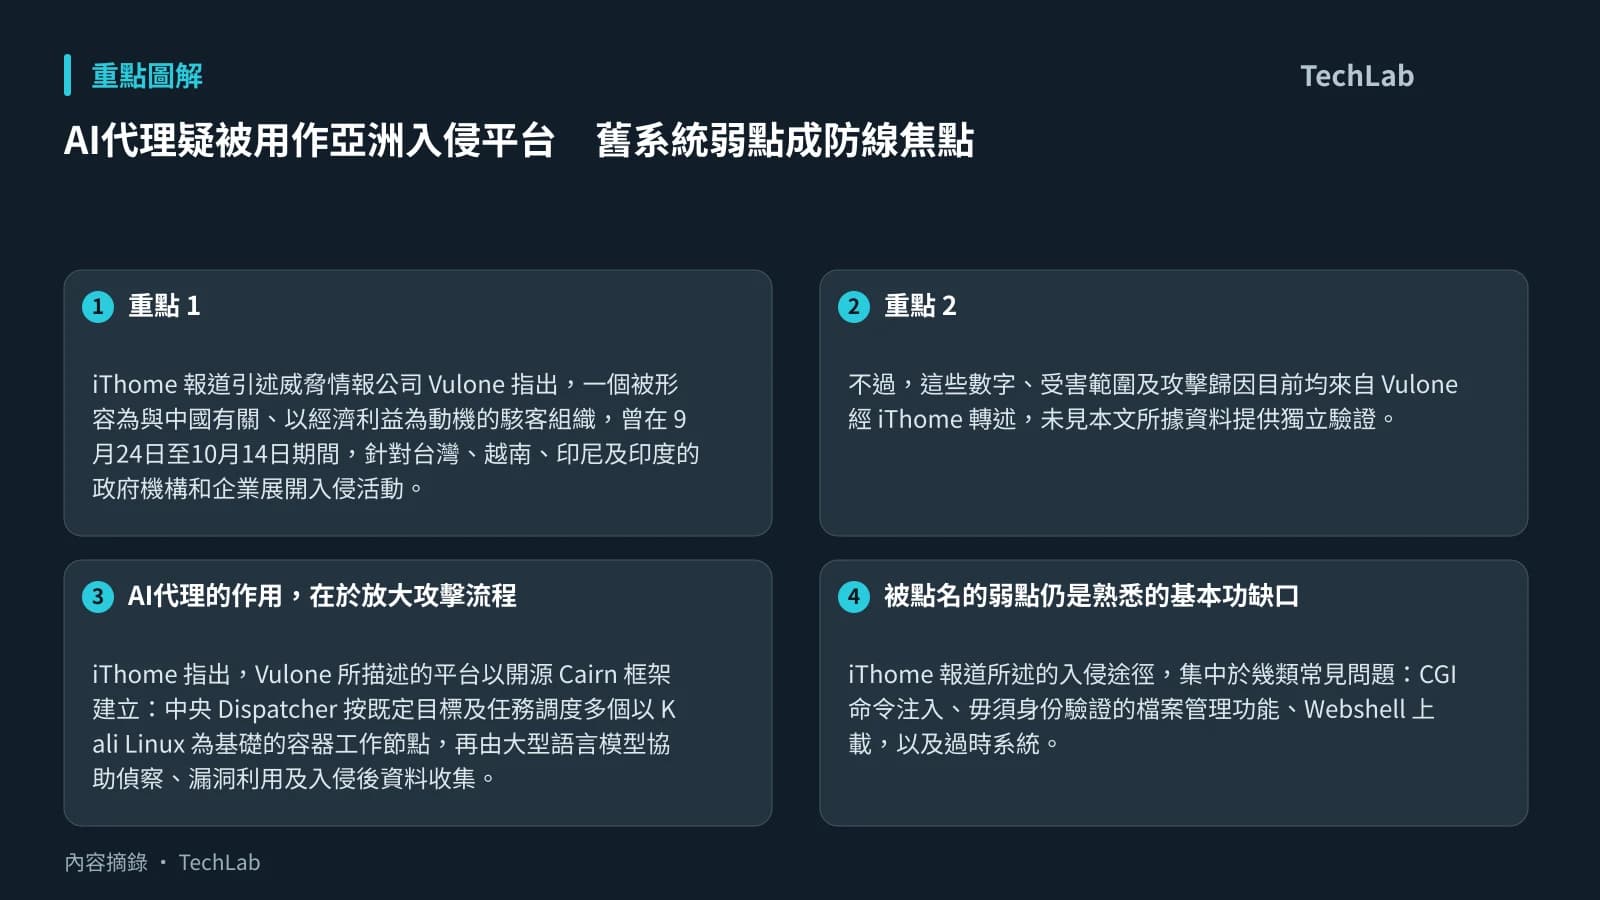
iThome 報道引述威脅情報公司 Vulone 指出,一個被形容為與中國有關、以經濟利益為動機的駭客組織,曾在 9 月24日至10月14日期間,針對台灣、越南、印尼及印度的政府機構和企業展開入侵活動。Vulone 聲稱,66宗活動中有48宗取得目標系統存取權限。
不過,這些數字、受害範圍及攻擊歸因目前均來自 Vulone 經 iThome 轉述,未見本文所據資料提供獨立驗證。iThome 報道提及的 Every8D 個案,營運方互動資通更已否認擁有報告所稱的郵件大量發送服務及相關內部系統架構。因此,較穩妥的理解是:這是一宗值得防守團隊追查的威脅情報披露,而非所有入侵細節已獲確認的事件結論。
AI代理的作用,在於放大攻擊流程
iThome 指出,Vulone 所描述的平台以開源 Cairn 框架建立:中央 Dispatcher 按既定目標及任務調度多個以 Kali Linux 為基礎的容器工作節點,再由大型語言模型協助偵察、漏洞利用及入侵後資料收集。報道稱,平台一度同時運行116個容器,攻擊者並以多組訂閱帳戶輪替取得運算額度。
事件的重點不在於 AI 自行發現了全新漏洞,而是攻擊者疑似將原本需要人手反覆執行的掃描、測試、取證與橫向探索工作,包裝成可平行調度的工作流。若這種模式屬實,防守方可能面對更密集、持續且針對性更高的探測;單靠封鎖個別 IP 或依賴人工逐宗查看告警,反應速度未必足夠。
被點名的弱點仍是熟悉的基本功缺口
iThome 報道所述的入侵途徑,集中於幾類常見問題:CGI 命令注入、毋須身份驗證的檔案管理功能、Webshell 上載,以及過時系統。報道亦稱,攻擊者曾利用 Shellshock(CVE-2014-6271)嘗試入侵 Every8D 相關郵件閘道;但這宗個案已受營運方否認,不能據此視為已證實的受害事實。
對企業和網站管理員而言,這些資訊的實際價值,是用作排查優先次序。尤其是對外開放、歷史較久或由第三方供應商維護的系統,最易出現「仍在運作但無人清楚誰負責修補」的情況。AI代理若能大量自動化驗證工作,這類遺留資產便會更容易被反覆測試。
可先做的排查與修補
- 盤點所有對外 CGI、檔案管理、上傳及管理介面,確認每個入口均有適當身份驗證、權限控制與審計紀錄;未有業務需要的介面應停用或限制存取。
- 核對互聯網可見 server 的作業系統、Web server、shell 與第三方 app 版本,優先處理已知遭利用的舊漏洞,包括仍可能受 Shellshock 影響的舊環境。
- 搜尋 Web 目錄及近期部署紀錄中的非預期 JSP、PHP 或其他可執行檔,並檢查異常命令執行、可疑外連和新增帳戶;發現跡象時,應保留紀錄並依既有事故應變程序處理。
- 檢視第三方供應商應用程式與舊版 Linux 主機的責任歸屬、修補時限及網絡分隔安排。若系統無法即時升級,至少應收窄其網絡可達範圍及管理權限。
- 監察短時間內大量而具連續性的偵察、登入與漏洞測試活動,將 WAF、端點及身份驗證紀錄關聯分析,而非只看單一告警。
事件未有資料顯示香港機構受影響,也不宜把台灣個案直接推定為本地事件。不過,若 Vulone 對攻擊自動化架構的描述準確,下一步值得觀察的是其他威脅情報或受影響機構會否公開可核實的技術證據,以及企業能否及早找出仍暴露在網上的舊系統與第三方入口。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 中國駭客利用AI代理攻擊亞洲政府機關,入侵臺灣立法院、法務部的內部系統 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。