FBI警告 Artex 加速入侵:企業應先清查憑證與 Microsoft 365 存取
FBI 警告,開源 AI 滲透測試工具 Artex 已被用於美國及其他地區的網絡入侵;其所指個案涉及金融、政府、科技、國防、電訊及法律服務等行業。根據 TechCrunch 轉述 FBI 的最新警示,部分攻擊可在鎖定系統後不足三小時進入實際入侵階段。
這不代表 Artex 本身等同惡意軟件。它屬於可用於合法測試防禦能力的工具類別;問題在於,攻擊者也能把它連接大型語言模型,將原本需要多人分工的偵察、弱點嘗試與後續存取串連起來。對企業而言,風險重點是既有的防護缺口能否被更快、更反覆地利用。
攻擊速度來自流程自動化
FBI 指稱,Artex 會快速掃描目標網絡,尋找防護薄弱、外露或遭竊的密碼與憑證,再取得初始立足點;之後可在網絡內尋找資料庫、電郵信箱及其他敏感資料。工具運作可能產生大量流量與資料,理論上可觸發告警,但攻擊節奏加快後,只靠偵測異常再由人手回應,處置時間會被大幅壓縮。
這也改變了防禦優先次序。企業不應只問「能否辨識 AI 攻擊」,而應先減少攻擊者一開始就能使用的入口:過期憑證、沒有多重驗證的帳戶,以及權限過大的第三方整合,都是較直接的風險面。
ConnectWise 與第三方憑證是明確警號
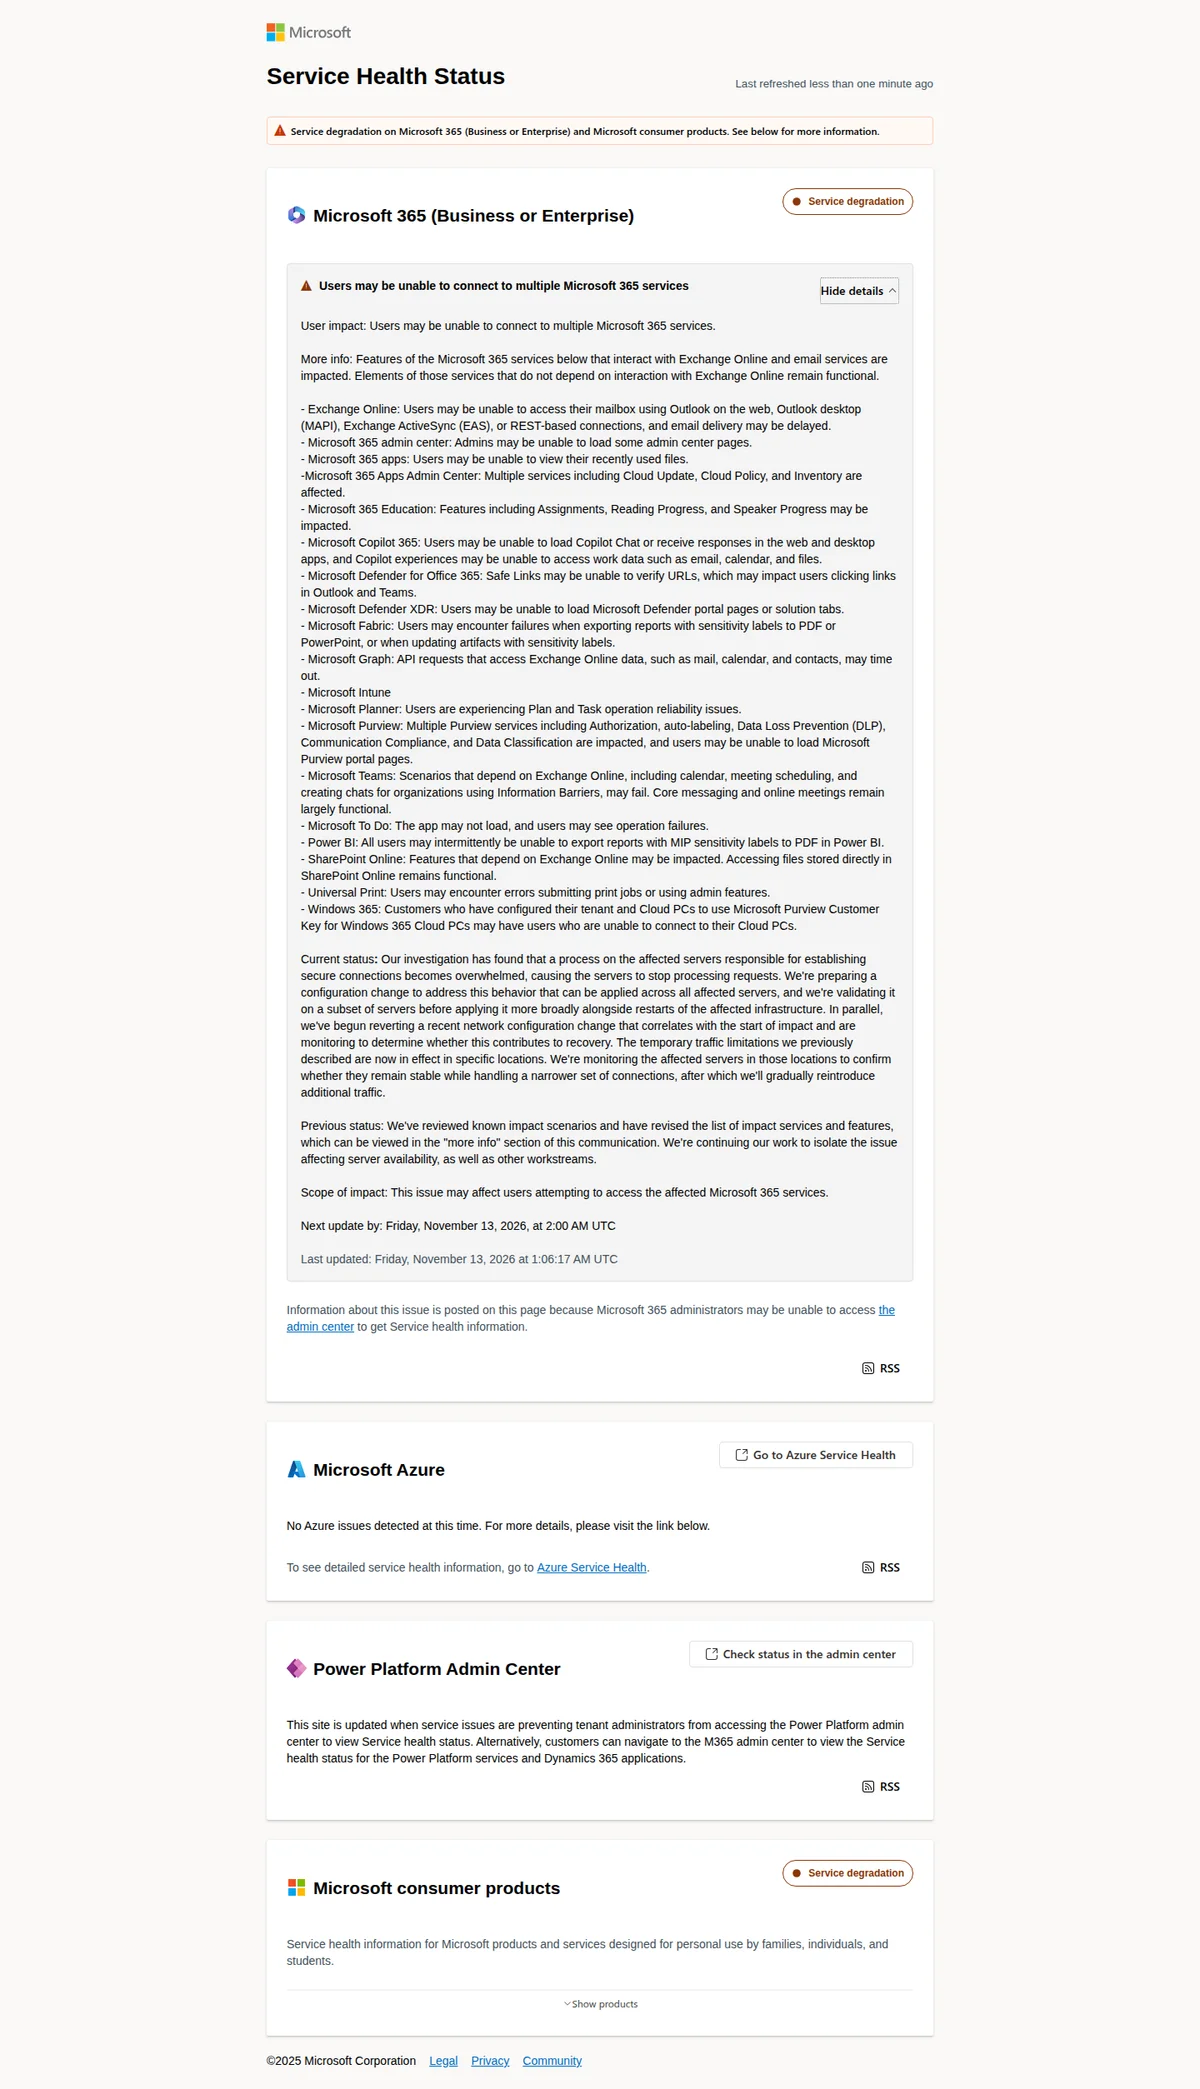
FBI 指稱,攻擊者曾透過 Artex 入侵 ConnectWise,並存取至少 2,250 個客戶的 Microsoft 365 雲端環境。這個數字目前仍有重要限制:ConnectWise 向 TechCrunch 表示,公司沒有足夠可視性確認 FBI 所引述的受影響環境數量。Microsoft 將相關攻擊者評估為可能來自中國,但這項歸因仍應視為其判斷,而非已獨立證實的結論。
另一宗與 Artex 有關的事件更具操作上的警示作用。Barracuda 表示,一項早已終止合作的第三方服務,其憑證未被撤銷,攻擊者因而取得存取權,並接觸到用於向客戶系統收集資料的一批憑證。由於紀錄細節不足,Barracuda 表示無法排除資料曾被存取,最後重設所有客戶憑證;公司亦稱已直接通知部分 XDR 客戶撤銷並重建整合憑證,但未公布受影響客戶數目。
圖片:Microsoft
機構可先做的三件事
對使用 ConnectWise、Microsoft 365,或依賴第三方整合憑證的機構,較務實的優先工作包括:
- 為管理員、遙距存取及雲端帳戶強制啟用 MFA,並檢查是否仍有例外帳戶。
- 盤點已終止合作的供應商、測試環境與舊整合,立即撤銷不再需要的 API 金鑰、服務帳戶及其他憑證。
- 檢查 ConnectWise 與 Microsoft 365 的登入、權限變更、郵箱存取及異常資料讀取紀錄,特別留意短時間內大量掃描或多個帳戶被連續嘗試的活動。
Artex 的開發者在相關攻擊後已將軟件改為閉源,但 FBI 指稱舊有開源版本仍然廣泛可得;研究人員亦發現數百個未設密碼、直接暴露於互聯網的 Artex 系統。接下來值得觀察的是,更多企業能否把憑證生命週期管理與雲端紀錄保留補上,因為這些基本控制將決定自動化攻擊能否迅速擴大影響。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- TechCrunch — FBI says Artex AI open-source hacking tool used to breach networks in ‘under three hours’ — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。