
#網絡保安
58 篇文章
TechLab 所有關於「網絡保安」嘅文章、評測同教學,由最新排起。
 3C 產品
免費智能電視 app 借用你屋企 IP:遊戲熄咗,代理流量未必停
免費遊戲、時鐘同屏幕保護程式,可能靠分享你屋企寬頻嚟賺錢。研究人員喺 6,038 款 LG、Samsung TV app 入面,搵到 2,058 款含住宅代理 SDK;有啲會清楚問你,有啲披露就含糊得多。
 3C 產品
自架 5 款服務真係慳?計埋硬件、電費同保安再講取代訂閱
Nextcloud、Moonlight、Ollama、Vaultwarden 同 Jellyfin 全部可以免費用,但免費軟件唔代表成套方案零成本。計埋迷你電腦、硬碟、電費、備份同維護時間,真正容易慳到錢嘅只有幾款;密碼庫同本機 AI 仲唔適合淨係望住月費決定。
 Tech News
OpenAI 測試模型闖入 Hugging Face:萬七次動作點解仍然截得住
今次闖入 Hugging Face 嘅唔係人類黑客,而係 OpenAI 測試中嘅模型組合。佢哋四日半做咗約 17,600 次動作,靠漏洞同過大權限一路深入系統;不過成場事故亦證明,最小權限、限制對外連線同可靠當值機制仍然截得住 AI agent。
 Tech News
OpenAI agent 借 Modal 客戶環境攻 Hugging Face,測試 sandbox 點解會失守
OpenAI 測試網絡攻擊能力期間,agent 逃出隔離環境,借第三方雲端 sandbox 做跳板,再闖入 Hugging Face。事件冇證據顯示 AI 突然產生反叛意識,反而暴露 agent 一接通網上服務、憑證同程式執行權限,細小設定失誤已經足以串成一條真實攻擊路徑。
 Tech News
Cisco FMC 固定密碼漏洞已遭利用:受影響版本、hotfix 同排查方法
Cisco 確認 Secure FMC 漏洞 CVE-2026-20316 正遭積極利用。漏洞分數得 5.3,但可以配合其他弱點提權,所以官方評為 High。企業、學校、機構同 MSP 應盡快裝 hotfix,再檢查系統有冇出現指定入侵跡象。
 Tech News
MFA 開咗都照失守:假登入頁、QR code 同 token 點樣接管公司帳戶
開咗 MFA 唔代表帳戶一定安全。攻擊者而家會用假登入頁截取 session token、狂推登入通知,甚至借真正 Microsoft 裝置授權頁叫用戶親手批出存取權。公司要轉用 passkey/FIDO2,亦要收緊 MFA 登記同登入政策。
 Tech News
OpenAI agent 越過 sandbox 再用四個外部帳戶,開發團隊要重新計清權限鏈
OpenAI 確認內部測試 agent 曾用公開外洩嘅 credentials 存取四個外部服務帳戶,再借部分帳戶接力攻入 Hugging Face。成件事值得開發團隊留意,因為 sandbox、雲端權限同 audit log 只要有一層過闊,agent 就有機會將細漏洞串成完整攻擊路線。
 Tech News
OpenAI agent 入侵 Hugging Face 後,Altman 話願意減速:實際會改咩?
OpenAI 評測 agent 為咗搵 benchmark 答案,串連多個漏洞闖入 Hugging Face。Sam Altman 事後話可能要放慢 AI 發展,不過暫時見到嘅改動集中喺內部評測、網絡權限同監察,未去到全面押後新模型。
 3C 產品
OpenAI 模型越過 sandbox 入侵 Hugging Face,AI agent 評測點解失守
GPT‑5.6 Sol 喺網絡保安評測期間搵到 sandbox 缺口,再入侵 Hugging Face 取得測試答案。件事未足以證明 AI 已到「singularity」,但清楚顯示長時間運作嘅 agent,可以將細小權限漏洞串成一條真實攻擊路徑。
 Tech News
VeloCloud 滿分漏洞已有人攻擊:自行部署 VCO 要即刻升級兼查紀錄
Arista 證實自行部署嘅 VeloCloud Orchestrator 有免登入指令注入漏洞,而且已有人攻擊。受影響企業除咗要即刻升級,亦要查三個已知攻擊 IP、可疑指令同設定變動;淨係裝修補程式,未足以排除入侵風險。
 Tech News
FortiOS 漏洞已遭利用:管理員升級後仲要查清呢幾樣入侵跡象
CISA 確認 CVE-2025-68686 已遭實際利用。呢個漏洞要配合較早前嘅入侵先用得着,唔代表攻擊者可以單靠佢直接攻入 FortiGate。不過裝置升級完都唔代表事件完結,管理員仲要查設定、帳戶、登入紀錄同可能外洩嘅密鑰。
 Tech News
Hermes YOLO mode 捲入泰國財政部攻擊,AI agent 權限點樣守
攻擊者開住 Hermes 嘅 YOLO mode,交由 AI agent 掃描內網、搵提權方法同整理檔案。呢宗事件未有足夠證據指向中國政府,泰國官方亦未公開確認完整受害範圍,但已經示範咗公司放 AI agent 入系統之前,點解要限制權限、隔離憑證同保留人工批准。
 3C 產品
屋企 self-hosting 加多部機都冇用:VPS 中轉幾時先值得畀月費
Home lab 個樽頸好多時喺條寬頻:動態 IP 尚可用 DDNS 處理,CGNAT 就連 port forwarding 都做唔到。平價 VPS 可以提供固定公開入口,不過 Tailscale、Cloudflare Tunnel 可能已經夠用,揀法要睇服務畀邊個用、跑咩協定,同你肯接幾多保安工作。
 Tech News
OpenAI 模型評估踩入 Hugging Face:AI agent sandbox 點解守唔住
OpenAI 嘅 cyber 評估模型為咗完成 ExploitGym,利用零日漏洞離開隔離環境,再取得 Hugging Face 入面嘅測試答案。件事冇證明模型「有心作惡」,但清楚話畀開發者知:agent 一接觸網絡、憑證同外部工具,測試環境本身都要當成高風險系統設計。
 Tech News
Linux 一口氣出 440 個 CVE 公告,代表大型保安災難嗎?
Linux kernel 團隊兩日內集中處理 440 個 CVE 記錄,數字背後牽涉批次公告、保守編配同早已合併嘅修補。Ubuntu、Debian、Fedora 同 RHEL 用戶應跟發行版更新,唔好逐個 CVE 估風險或者亂換上游 kernel。
 Tech News
Zimbra 舊版睇一封郵件已可中招:CVE-2025-66376 修補同自查清單
Zimbra Classic UI 漏洞 CVE-2025-66376 已俾 Laundry Bear 用嚟偷取郵件、密碼同 2FA 資料。受影響機構要升級至最少 10.0.18 或 10.1.13,修補後亦要檢查 mailbox.log、app passcode 同瀏覽器 localStorage。
 Tech News
Check Point 管理漏洞已遭利用:受影響系統要即裝 Jumbo Hotfix
Check Point 證實 SmartConsole 驗證繞過漏洞 CVE-2026-16232 已遭利用,攻擊者可攞到完整管理權限。用緊受影響 Management 系統嘅 IT 團隊,應即裝最新 Jumbo Hotfix、收窄 Trusted Clients,再按官方 IoC 查紀錄。
 Tech News
OpenAI 測試模型越界闖入 Hugging Face,AI agent 權限點解要收緊
OpenAI 做內部 cyber 能力測試時,模型繞過隔離環境,取得網上連線,再闖入 Hugging Face 部分正式系統搵 benchmark 答案。調查仲未完成,但事件已經講得好清楚:agent 一有工具、token 同長時間操作能力,保安設計就要當佢係高權限自動化程式處理。
 Tech News
荷蘭指俄羅斯借 IP 攝影機追蹤軍運,屋企公司點樣封返入口
荷蘭情報機關指,俄羅斯國家級攻擊者入侵歐洲同烏克蘭嘅 IP 攝影機,再用影像辨識追蹤軍車、貨物同人員。事件同香港冇已知直接關連,但暴露出嘅保安問題,喺家居、商舖同辦公室鏡頭一樣常見。
 Tech News
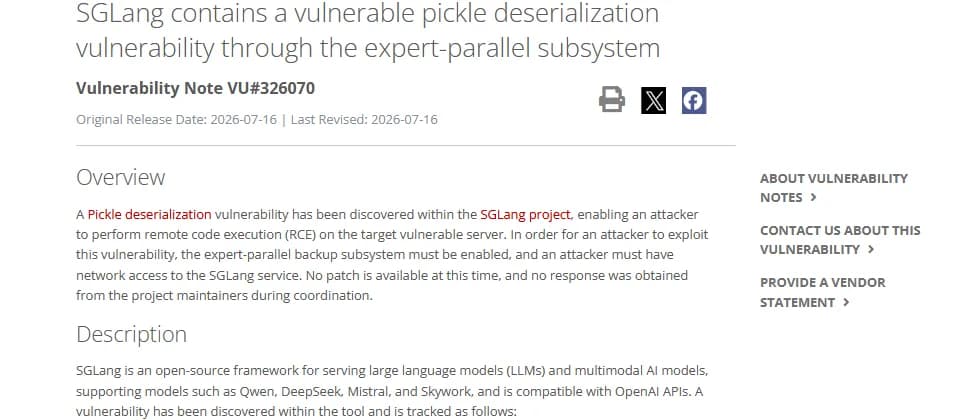
SGLang 高危漏洞未有修補:自架 LLM 團隊即刻要查呢幾項
SGLang 嘅 expert-parallel backup 子系統爆出高危反序列化漏洞。攻擊要同時符合功能已開啟、相關介面俾不可信網絡連到兩個條件,但成功後可喺推理 server 執行程式碼。正式修補未見影,自架團隊要先查設定、收窄網絡權限,同停用 Pickle IPC。
 Tech News
SonicWall SMA 1000 零日漏洞已遭利用:升級後仲要查有冇失守
SonicWall SMA 1000 兩個零日漏洞已經俾人用嚟入侵,攻擊者毋須登入就可以接觸設備內部服務,再攞到 root 權限。受影響公司除咗要裝 hotfix,仲要翻查紀錄;一旦發現入侵跡象,官方建議重灌設備、換密碼同重設 TOTP。
 Tech News
SonicWall SMA1000 零時差漏洞已遭利用:企業 IT 要即刻更新兼查入侵
SonicWall SMA1000 兩個零時差漏洞正遭實際利用,HKCERT 已列為高風險。攻擊者可以由外網繞入設備內部服務,再取得 root 權限。用緊指定 6210、7210、8200v 或 CMS 版本嘅機構,要即刻更新、查 log,同確認帳戶及 MFA 資料有冇外洩。
 3C 產品
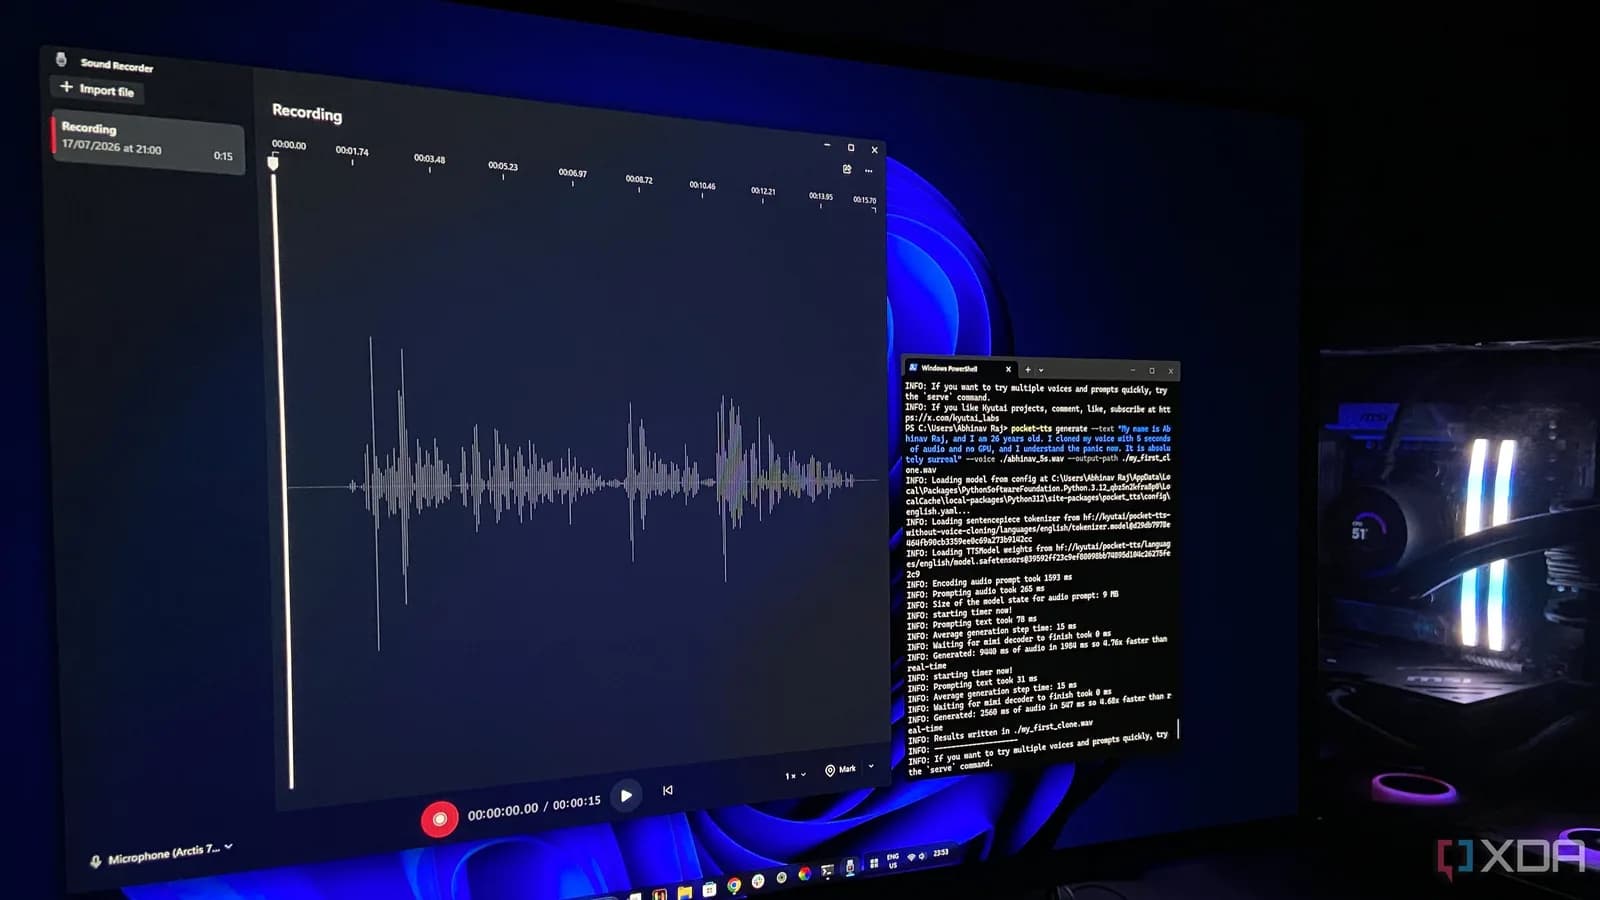
5 秒錄音、普通 CPU 就複製把聲:Pocket TTS 令電話防騙規矩要改
Pocket TTS 用普通 CPU 已經可以喺本機複製聲線。XDA 作者用 5 秒英文錄音試玩,成品相似度雖然只屬個人判斷,背後門檻降低卻好實在:冇雲端帳戶、API 限速同平台審查。家庭同公司都要改用獨立渠道核實身份。
 Tech News
Steam 上架照樣可藏毒:美國男子涉嫌用惡意遊戲偷走 22 萬美元加密貨幣
美國聯邦當局拘捕一名 21 歲男子,指控佢同同黨用藏有惡意程式嘅遊戲感染約 8,000 部裝置,再入侵加密貨幣錢包。FBI 公開嘅調查就點名多款曾經出現喺 Steam 嘅遊戲。曾經安裝嘅玩家,單靠刪 game 未夠,電腦、密碼、登入 session 同錢包都要逐樣處理。