Tech News
Zoom Workplace Windows版漏洞:受影響版本與更新重點
圖片:Zoom
TechLab 編輯部·
iThome 報道指出,Zoom 在 11 月 10 日修補 Windows 版 Zoom Workplace 兩項遠端提升權限漏洞。兩項漏洞均可能讓未經身分驗證的攻擊者經網絡發動攻擊,並在受害系統上取得更高權限。
現有資料未顯示漏洞已被實際利用。因此,這不是已確認的大規模攻擊事件;不過,遠端提升權限的風險一旦與其他入侵手法串連,可能擴大裝置與企業環境的影響範圍,Windows 用戶及 IT 管理人員仍應優先盤點版本。
哪些版本需要處理
| 漏洞 | 風險成因 | iThome 所述受影響版本 | 建議修補版本 |
|---|---|---|---|
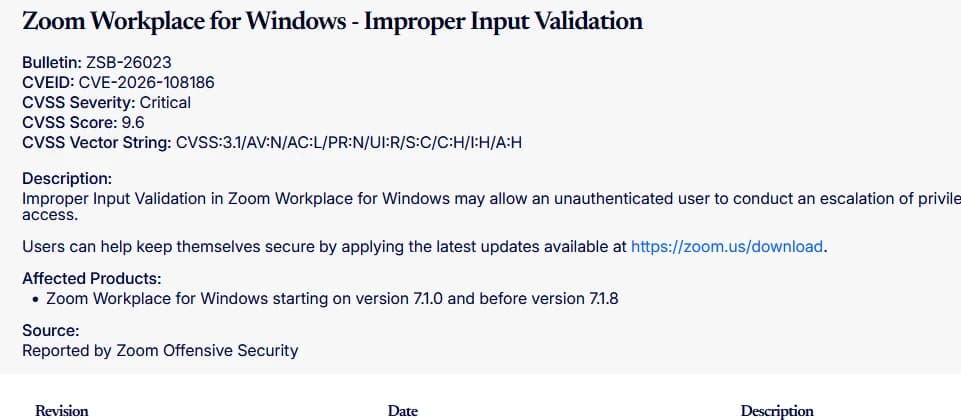
| CVE-2026-108186 | 輸入驗證不當 | 7.1.0 至 7.1.7 之前 | 7.1.8 |
| CVE-2026-108187 | 來源驗證錯誤 | 7.1.4 之前 | 7.1.5 |
其中 CVE-2026-108186 的 CVSS 分數為 9.6,屬於較嚴重的一項;CVE-2026-108187 的分數則為 8.1。兩者的共同點是攻擊者毋須先通過身分驗證,令修補工作的優先度提高。
用戶與管理員應怎樣做
個人用戶可先在 Zoom Workplace 的版本資訊中確認目前安裝版本,並依軟件提供的更新途徑升級。按照 iThome 報道所列版本,仍在受影響範圍的裝置應更新至相應修補版本;若組織仍部署較舊的 7.1.x 版本,應由 IT 團隊統一檢查更新狀態。
對企業與學校而言,重點不只在提醒員工自行更新。管理人員可透過既有的軟件資產管理或端點管理機制找出 Windows 裝置上的 Zoom Workplace 版本,優先處理長期未更新、由使用者自行安裝,或未納入集中管理的電腦。更新後亦應確認裝置回報的版本已符合修補要求。
iThome 報道未提及香港或台灣的受影響數字,也未說明是否已有實際利用個案。下一步值得留意的是 Zoom 後續有否披露漏洞利用情況,以及各機構能否及時完成未受集中管理裝置的更新。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — Zoom修補Windows版Workplace重大漏洞,未更新可能導致攻擊者遠端提升權限 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。