Wyndham app 內置憑證暴露資料庫:會員應留意登入 token 風險
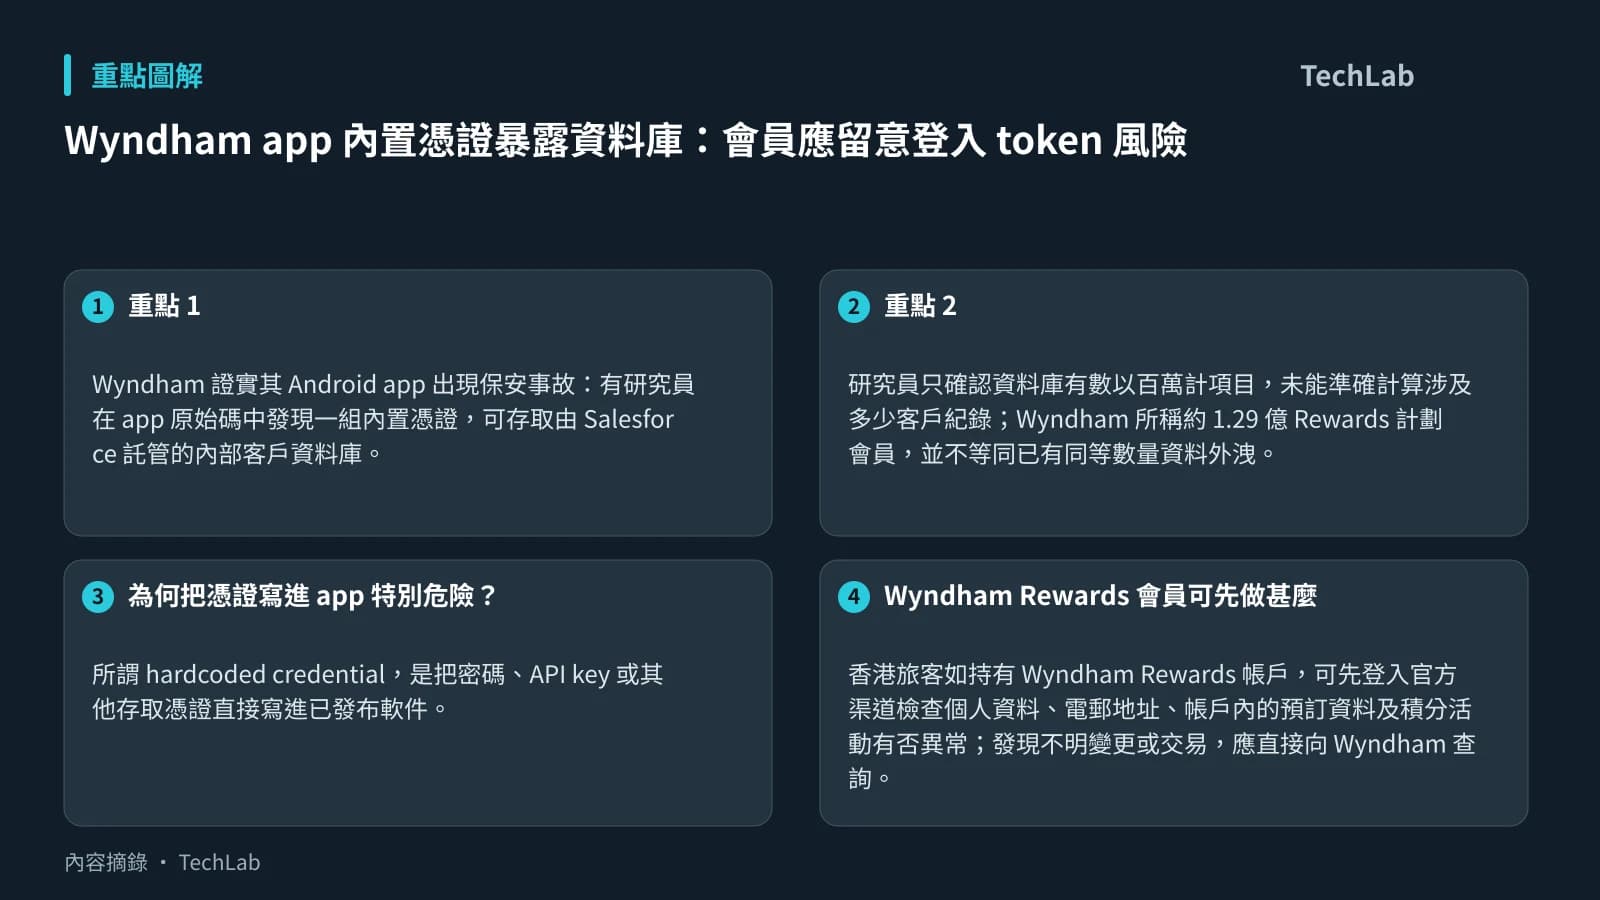
Wyndham 證實其 Android app 出現保安事故:有研究員在 app 原始碼中發現一組內置憑證,可存取由 Salesforce 託管的內部客戶資料庫。研究員稱,資料庫包含客戶姓名、電郵地址、Wyndham 會員編號,以及用於維持 app 登入狀態的 JWT 登入 token,另有公司檔案及文件。
不過,事件的實際影響範圍仍未明朗。研究員只確認資料庫有數以百萬計項目,未能準確計算涉及多少客戶紀錄;Wyndham 所稱約 1.29 億 Rewards 計劃會員,並不等同已有同等數量資料外洩。公司表示已處理問題,並稱未發現未授權存取,但未說明是否具備足以追查事發前存取情況的 server 日誌,也未交代是否會通知受影響客戶。
為何把憑證寫進 app 特別危險?
所謂 hardcoded credential,是把密碼、API key 或其他存取憑證直接寫進已發布軟件。Android app 可被取得及分析,因此這類憑證不能視為秘密;一旦被提取,任何人都可能嘗試連接相應的 server 或資料庫。
這次事故的問題不只在於「有漏洞」,而是該憑證被指可直接通往儲存客戶資料的內部資料庫。TechCrunch 在聯絡 Wyndham 後,該憑證很快被撤銷,阻止後續存取;但如果此前已有他人取得憑證,單靠撤銷未必能回答過往資料有否被瀏覽、複製或濫用。
JWT 的存在亦增加風險。這類 token 通常讓用戶毋須反覆輸入密碼即可維持登入;若仍然有效而且可被濫用,理論上可能被用作冒充既有登入工作階段。報道未確認任何 token 已遭使用,也未確認密碼本身被暴露,但姓名、電郵及會員編號的組合,已可能被用於更具針對性的釣魚訊息或冒認客服。
Wyndham Rewards 會員可先做甚麼
香港旅客如持有 Wyndham Rewards 帳戶,可先登入官方渠道檢查個人資料、電郵地址、帳戶內的預訂資料及積分活動有否異常;發現不明變更或交易,應直接向 Wyndham 查詢。即使現時未有證據顯示密碼外洩,更改為未在其他網站重用的強密碼,仍是審慎做法。
會員亦應留意 Wyndham 的官方通知,尤其是要求重新登入、重設密碼或說明帳戶保安措施的訊息。由於更改密碼未必必然令既有登入 token 即時失效,帳戶持有人可留意公司有否要求所有裝置重新登入。對聲稱來自酒店或獎賞計劃、索取驗證碼或付款資料的電郵及短訊,也應先經官方 app 或網站核實。
開發團隊應把密鑰移出客戶端
對開發者而言,基本原則是不要把長期有效的密碼、資料庫憑證或私密 key 放進手機 app、桌面軟件或公開程式碼。即使經過混淆處理,客戶端內容終究可被取得和分析,不能當作安全保管位置。
較合適的做法是由受控的後端服務代表 app 存取敏感資源,並採用權限最小化、短期憑證、定期輪換及存取監察。資料庫帳戶亦應只獲授必要權限,避免一組洩露憑證可讀取大範圍客戶資料。外部研究員能否容易、私下地通報漏洞同樣重要;Wyndham 其後表示可透過指定電郵接收保安問題,但未回應會否建立正式漏洞披露計劃。
下一步要觀察的是 Wyndham 是否披露調查方法、過往存取紀錄及客戶通知安排。這些資訊將決定事件究竟是已及時堵塞的暴露風險,還是需要進一步處理的資料保安事故。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。