
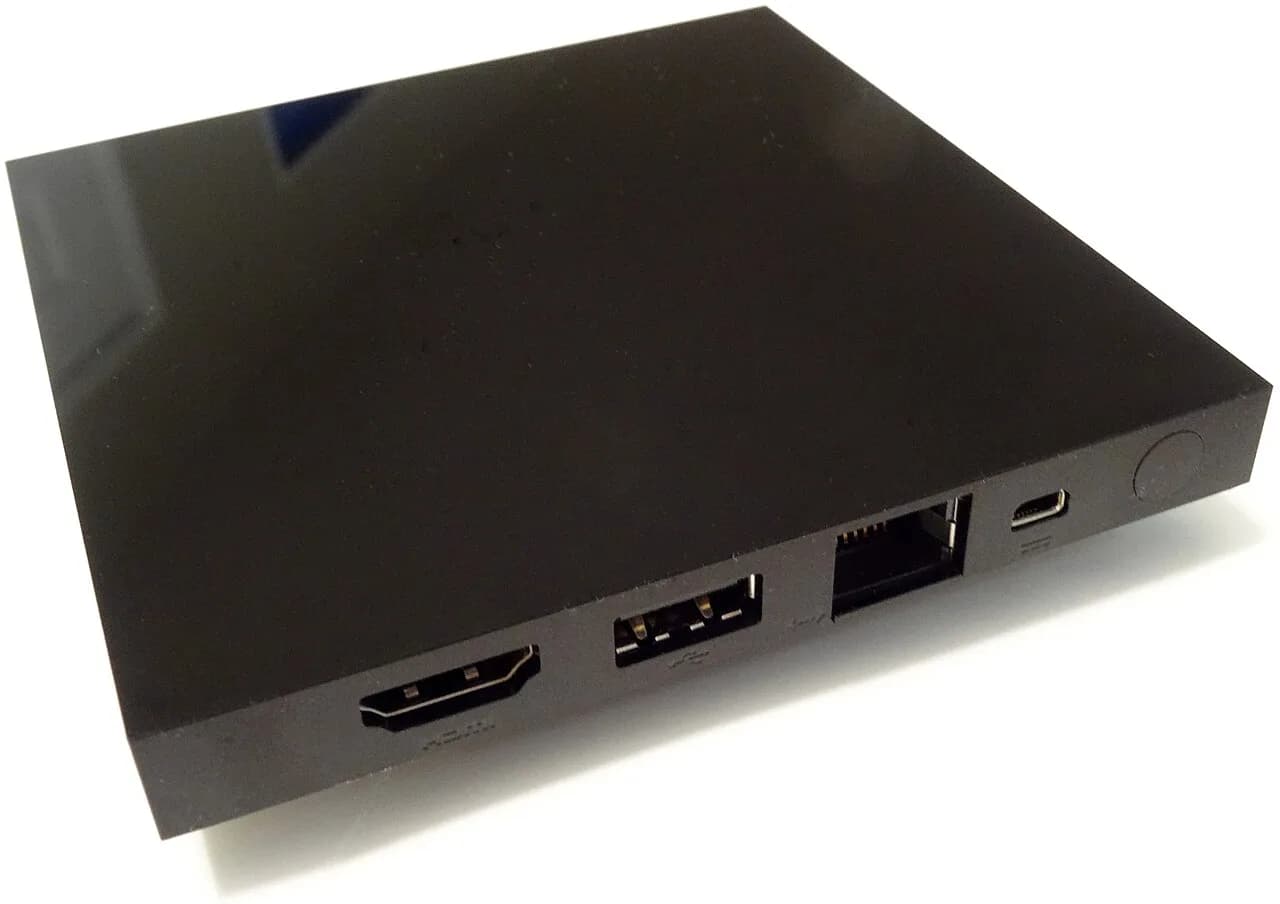
Google 封殺 Android TV 後門:認證機頂盒為何仍失守
Google 表示,Android TV 裝置生產商 Videostrong 在多個品牌及型號的認證裝置中內置後門,並可出售存取權以散播惡意程式。Google 已切斷與該公司的合作,並透過法律行動封鎖其用作操控 XCPE 殭屍網絡及惡意模組的網域和 server。
最重要的限制是:今次措施針對的是控制基礎設施。Google 稱,移除 C2(command-and-control)網域可切斷至少 1,000 萬部額外已受入侵裝置的連線;但這不等同每部裝置上的惡意程式已被移除,亦不能據此斷言所有 Android TV 或 Google TV 產品均受影響。
認證機制的缺口在哪裏
Android TV/Google TV 的認證一般令買家預期裝置能合法預載 Google app,並通過相應審查。事件的嚴重性正在於,Google 指涉事方以混淆技術利用測試缺口,在裝置首次開機後才載入惡意程式碼。
換言之,認證程序可驗證送審時的軟件狀態,卻未必足以防止生產商日後藉首次啟動流程、遠端設定或附屬基礎設施改變裝置行為。這是對供應鏈信任的破壞:用戶即使沒有自行安裝可疑 app,也可能面對風險。
Google 表示,惡意軟件在多年來被置入多款型號及品牌,並有專用基礎設施持續改變設定以逃避偵測。該公司因而禁止 Videostrong 及其附屬公司日後銷售認證 Android 裝置,也不得向其他認證供應商出售軟件。
哪些裝置需要留意
報道引述資安研究機構 Synthient 的整理,指潛在受影響名單以 Mecool 品牌為重點;不過,所提供資料沒有列出可供逐一核對的完整型號。因此,不能只因裝置是 Mecool,或只是 Android TV/Google TV 產品,便判定已受感染或安全。
對香港用戶而言,較實際的做法是保留機頂盒底部標籤、包裝及訂單上的完整型號、序號、購買渠道與韌體版本。若裝置被列入日後由 Google、品牌或可信資安機構發布的具體名單,這些資料才可用作比對及向賣方追查。
現有用戶可怎樣處理
若手上的裝置屬於可能受影響品牌或來源不明,較審慎的做法包括:
- 暫停用該裝置登入 Google、電郵、付款或其他敏感帳戶;
- 如仍要使用,將其置於訪客 Wi‑Fi 或獨立網絡,避免與電腦、手機及網絡儲存裝置互通;
- 不要自行安裝來歷不明的 APK 或更新檔,並留意品牌及 Google 日後提供的正式通告;
- 若無法確認型號來源、更新支援或裝置狀態,考慮停用並改用有清晰支援渠道的替代裝置。
封鎖 C2 可降低裝置再被遙控或下載新模組的機會,但它未能單獨證明本機已回復乾淨。接下來值得觀察的是 Google 會否公開完整受影響型號、提供針對已售裝置的修復安排,以及更新後的認證審查能否覆蓋首次開機後才出現的風險。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理,並經兩輪獨立自動品質審核;資料及連結仍以原始來源為準。
參考來源
- 9to5Google — Google shuts down a sneaky malware backdoor on millions of Android TV and Google TV boxes — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。




