NCSC評估:AI或在2028年前推高關鍵設施勒索風險
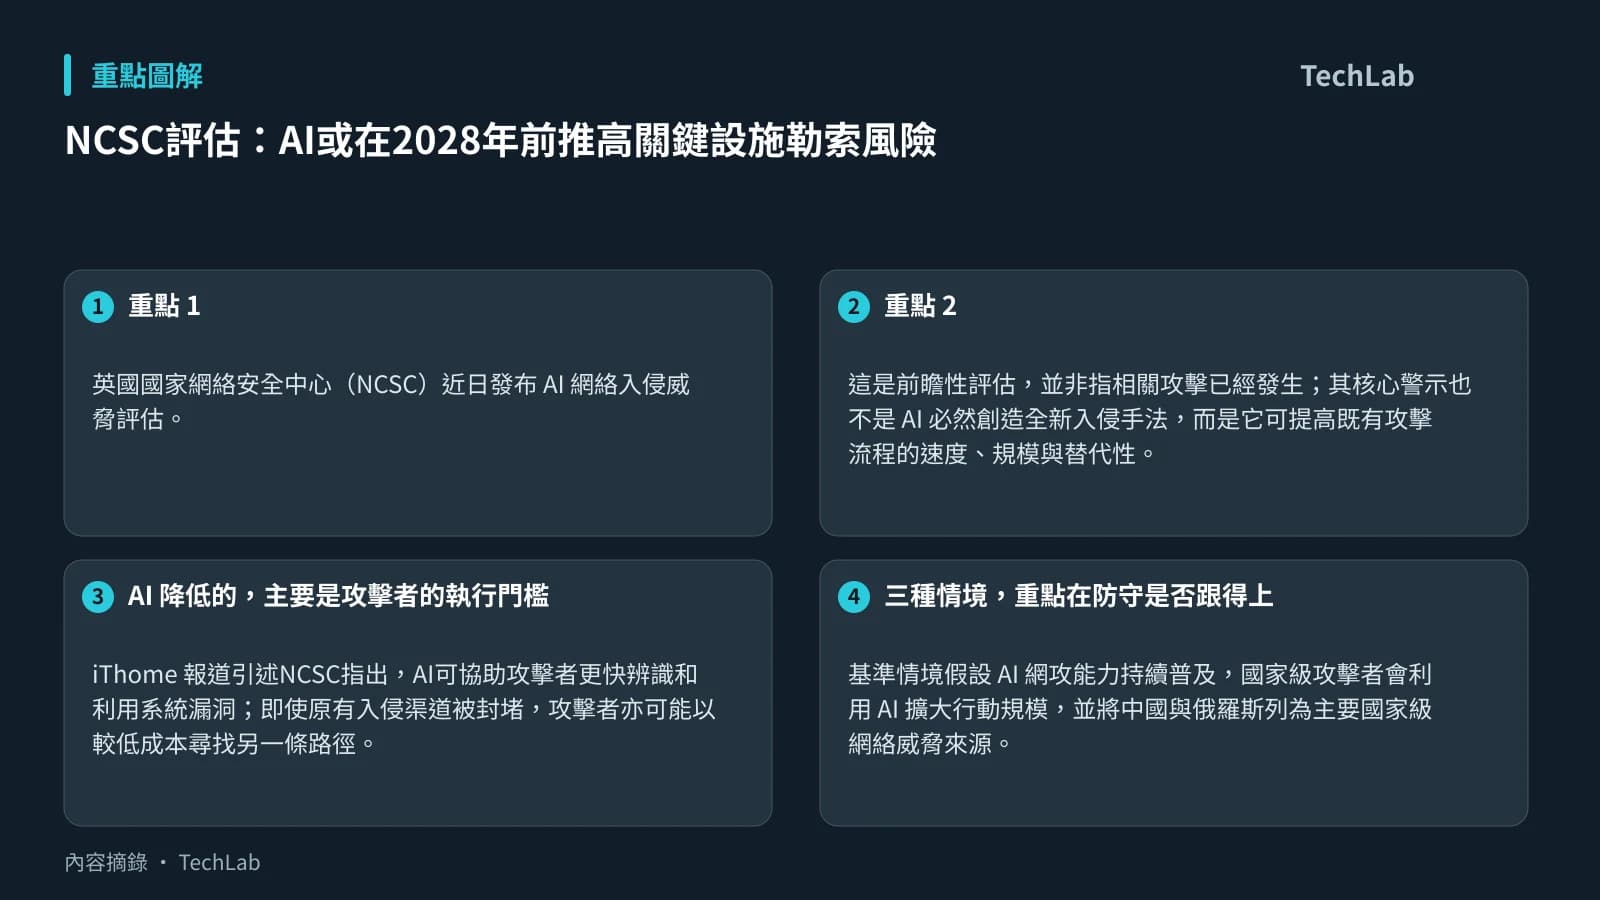
英國國家網絡安全中心(NCSC)近日發布 AI 網絡入侵威脅評估。iThome 報道指出,NCSC認為在2028年前,攻擊者「極可能」以 AI 驅動的惡意程式,針對英國關鍵基礎設施發動勒索軟件攻擊。
這是前瞻性評估,並非指相關攻擊已經發生;其核心警示也不是 AI 必然創造全新入侵手法,而是它可提高既有攻擊流程的速度、規模與替代性。對營運舊系統、同時急於加入 AI 工具的機構而言,風險會集中在兩個原本已很棘手的環節。
AI 降低的,主要是攻擊者的執行門檻
iThome 報道引述NCSC指出,AI可協助攻擊者更快辨識和利用系統漏洞;即使原有入侵渠道被封堵,攻擊者亦可能以較低成本尋找另一條路徑。換句話說,防守方若只著眼於單一入口,未必足夠應付攻擊者更快重組手法的能力。
關鍵基礎設施的壓力尤其大。長期運作的舊系統往往累積已知但未修補的漏洞,AI一旦協助篩選目標、整理可利用弱點和調整攻擊步驟,這些技術債便可能更快轉化為勒索軟件事故。這屬於NCSC評估所描繪的風險路徑,不代表每個舊系統都會遭入侵。
另一面是新攻擊面。iThome指出,機構新引入的 AI 工具本身亦可能成為入侵渠道。企業採用 AI 時,除了評估功能和效率,亦應釐清工具可存取哪些系統、資料及帳戶權限;否則,原本為提升效率而設的連接,可能擴大可被利用的範圍。
三種情境,重點在防守是否跟得上
NCSC為2028年提出基準、悲觀及樂觀情境。基準情境假設 AI 網攻能力持續普及,國家級攻擊者會利用 AI 擴大行動規模,並將中國與俄羅斯列為主要國家級網絡威脅來源。
悲觀情境假設頂尖 AI 技術更快擴散,攻擊來源因而更難追查,甚至可能出現可自行複製及發動網攻、卻脫離操作者控制的 AI 系統。這是推演中的較差結果,不能視為已被證實的技術現況。
相對地,樂觀情境把焦點放回可執行的防守工作:汰換關鍵設施的舊系統、加強資安教育,以及完善 AI 管治。NCSC亦指出,AI可協助防守方加快發現與修補漏洞,但前提是漏洞測試、修補與管理流程有能力跟上。
對採用 AI 的機構而言,較實際的優先次序是先盤點仍在運作的舊系統與已知漏洞,縮短修補延誤;再為新接入的 AI 工具設定權限、資料範圍及監察安排。往後值得觀察的,是防守流程能否隨 AI 輔助而加快,還是新工具接入速度繼續快過風險管理。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 英國NCSC預警2028年前AI惡意程式恐用於勒索軟體攻擊,威脅關鍵基礎設施 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。