Uber 第三方 AI 供應商遇駭,司機資料受波及
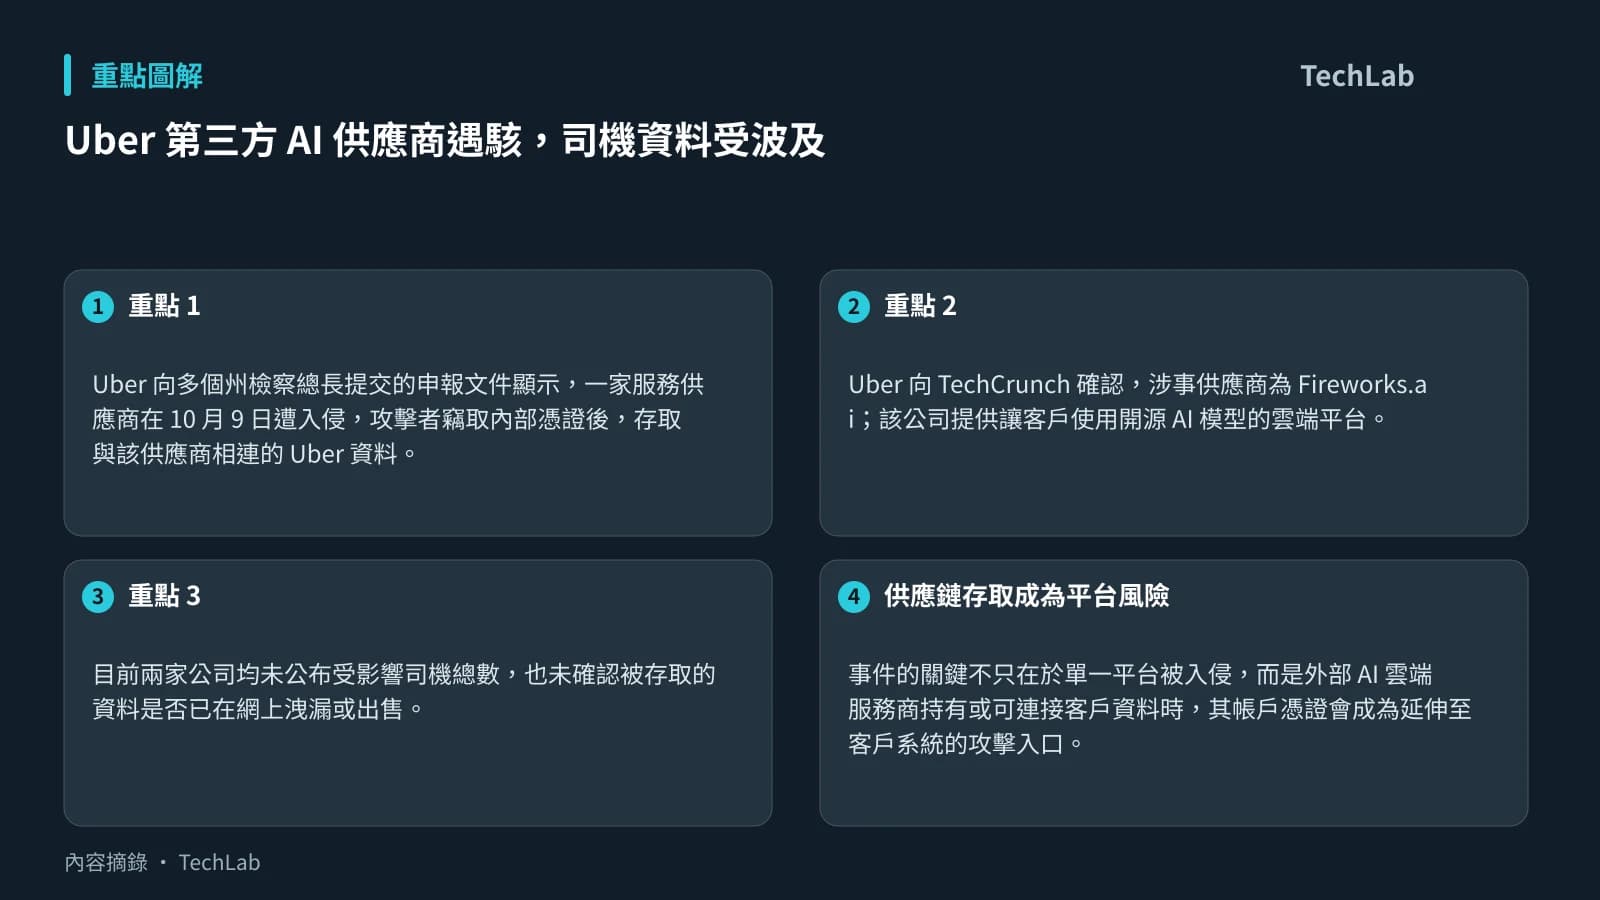
Uber 向多個州檢察總長提交的申報文件顯示,一家服務供應商在 10 月 9 日遭入侵,攻擊者竊取內部憑證後,存取與該供應商相連的 Uber 資料。Uber 表示,事件涉及數以千計司機的個人資料及駕駛執照資料。
Uber 向 TechCrunch 確認,涉事供應商為 Fireworks.ai;該公司提供讓客戶使用開源 AI 模型的雲端平台。Fireworks.ai 此前承認發生資料外洩,並稱客戶資料受到影響,將事件歸因於一個出售用於存取大型語言模型 token 的網絡犯罪集團。
目前兩家公司均未公布受影響司機總數,也未確認被存取的資料是否已在網上洩漏或出售。來源提及的數字只屬美國個別州申報:南卡羅來納州 3,430 人、麻省 2,567 人、羅德島州 1,873 人的駕駛執照資料曝光;不應把這些數字視為全球規模。
供應鏈存取成為平台風險
事件的關鍵不只在於單一平台被入侵,而是外部 AI 雲端服務商持有或可連接客戶資料時,其帳戶憑證會成為延伸至客戶系統的攻擊入口。依已披露資訊,攻擊者利用竊得憑證取得與 Fireworks.ai 相關的 Uber 資料,顯示企業即使沒有直接遭攻破,仍可能因供應商的身分驗證與存取權限失守而受影響。
這也帶出一項實務取捨:企業為採用 AI 服務而提供資料或系統連接,能加快部署,但必須更嚴格限制供應商可存取的資料範圍,並在憑證異常時及早偵測、撤銷權限。現階段無法由公開資料判斷 Uber 與 Fireworks.ai 的具體資料存取安排,因此不能推論其他 Uber 資料是否受影響。
司機與用戶可先做甚麼
已知涉及個人資料和駕駛執照時,受影響人士尤其要防範針對身分資料的後續詐騙:
- 留意冒充 Uber、銀行、保險或政府部門的電郵、短訊及來電;不要因對方掌握部分個人資料便提供密碼、一次性驗證碼或證件副本。
- 透過自行開啟 Uber app 或官方網站查看通知,不要直接點擊訊息內的連結。
- 為 Uber 帳戶使用獨立且高強度的密碼,並檢查帳戶登入、付款與聯絡資料有否異常。
- 若收到正式資料外洩通知,保存通知內容,並留意信用、金融帳戶或身分資料遭不尋常使用的跡象。
來源沒有證實香港 Uber 司機或香港資料受事件影響,因此不宜把這宗事故視為本地資料外洩。對香港與台灣用戶和司機而言,較實際的是提高對冒名訊息和帳戶異常的警覺,並等待 Uber、Fireworks.ai 及相關監管申報披露受影響範圍、資料種類及補救安排。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- Engadget — Uber drivers' information stolen in a third-party hack — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。