台積電員工資料現身外部網站:已知風險與防範重點
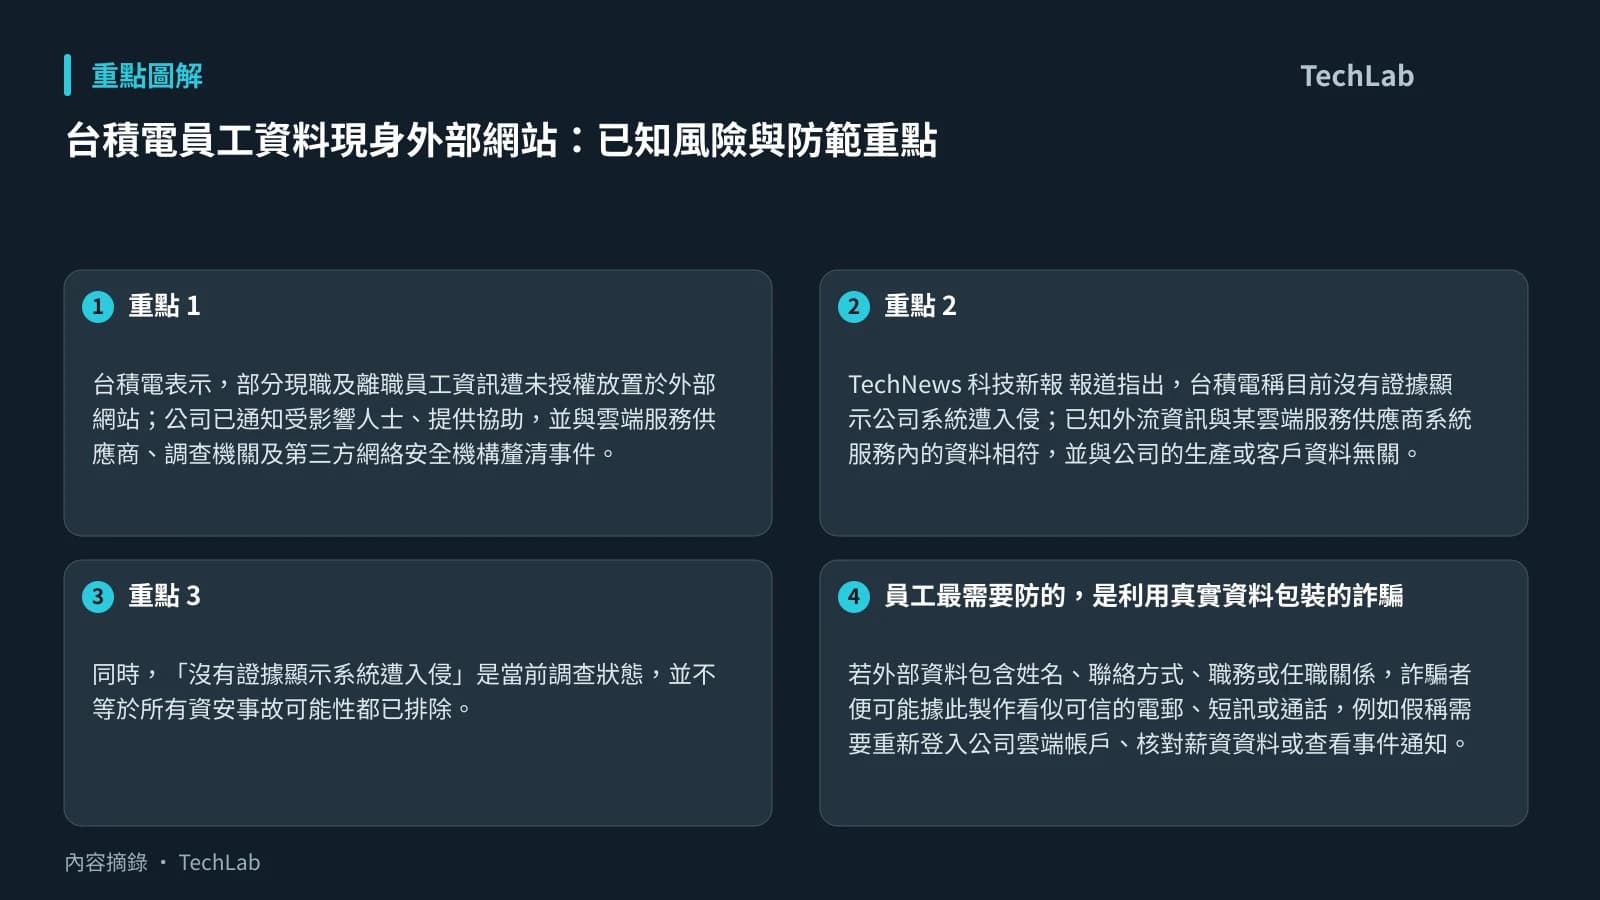
台積電表示,部分現職及離職員工資訊遭未授權放置於外部網站;公司已通知受影響人士、提供協助,並與雲端服務供應商、調查機關及第三方網絡安全機構釐清事件。對當事員工而言,眼前最直接的風險是冒認公司、同事或服務商發出的釣魚訊息,以及以已知資料嘗試重設帳戶密碼。
不過,事件的資料範圍仍須審慎界定。TechNews 科技新報 報道指出,台積電稱目前沒有證據顯示公司系統遭入侵;已知外流資訊與某雲端服務供應商系統服務內的資料相符,並與公司的生產或客戶資料無關。這表示現階段不應把事件延伸解讀為晶圓製造環境、客戶資料或供應鏈資料已外流。
同時,「沒有證據顯示系統遭入侵」是當前調查狀態,並不等於所有資安事故可能性都已排除。外部人士聲稱持有或出售資料的數量、來源與真實性,仍未獲獨立確認;因此不宜轉載、下載、展示或連結任何疑似外洩個資。
員工最需要防的,是利用真實資料包裝的詐騙
若外部資料包含姓名、聯絡方式、職務或任職關係,詐騙者便可能據此製作看似可信的電郵、短訊或通話,例如假稱需要重新登入公司雲端帳戶、核對薪資資料或查看事件通知。真實個資會降低受害者的警覺,但不會讓訊息本身變得可信。
受影響人士可優先採取幾項基本措施:
- 不透過陌生訊息提供的連結登入帳戶;改以既有書籤、官方 app 或公司既定入口進入服務。
- 為工作及私人重要帳戶使用不同且獨特的密碼,並啟用多因素驗證。
- 對要求提供驗證碼、重設密碼、安裝軟件或緊急匯款的訊息保持警覺,改用已知的官方聯絡方式核實。
- 留意帳戶登入通知、轉寄規則與復原電郵是否被更改;發現異常時立即依公司程序通報。
對企業的提醒:供應商資料邊界同樣重要
從公開資訊看,這次調查重點之一在於雲端服務供應商系統中的資料。這提醒企業:資料安全不能只看自家 server 或內部網絡,還要盤點第三方服務保存了哪些員工資料、誰可存取、資料保留多久,以及供應商事件通報能否足夠迅速。
對香港用家而言,目前沒有來源證實香港有受影響人士;但台積電是全球半導體供應鏈的重要企業,這宗事件對各地企業都有參考價值。當資料由多個雲端與外部服務承載時,員工身分資料即使不涉及核心產品或客戶內容,仍可能成為釣魚及帳戶盜用的切入點。
接下來值得觀察的是台積電與相關調查單位能否進一步確認資料來源、受影響範圍及後續保護安排。在調查結果公布前,最可靠的做法仍是將所有以事件為名的登入、驗證與付款要求視為需要再次核實的訊息。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- TechNews 科技新報 — 部分員工資訊遭置外部網站,台積電:無證據顯示系統遭入侵 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。