DeepMind 驗證 Signal 協議:訊息保密多一層證據,App 安全仍要靠用戶
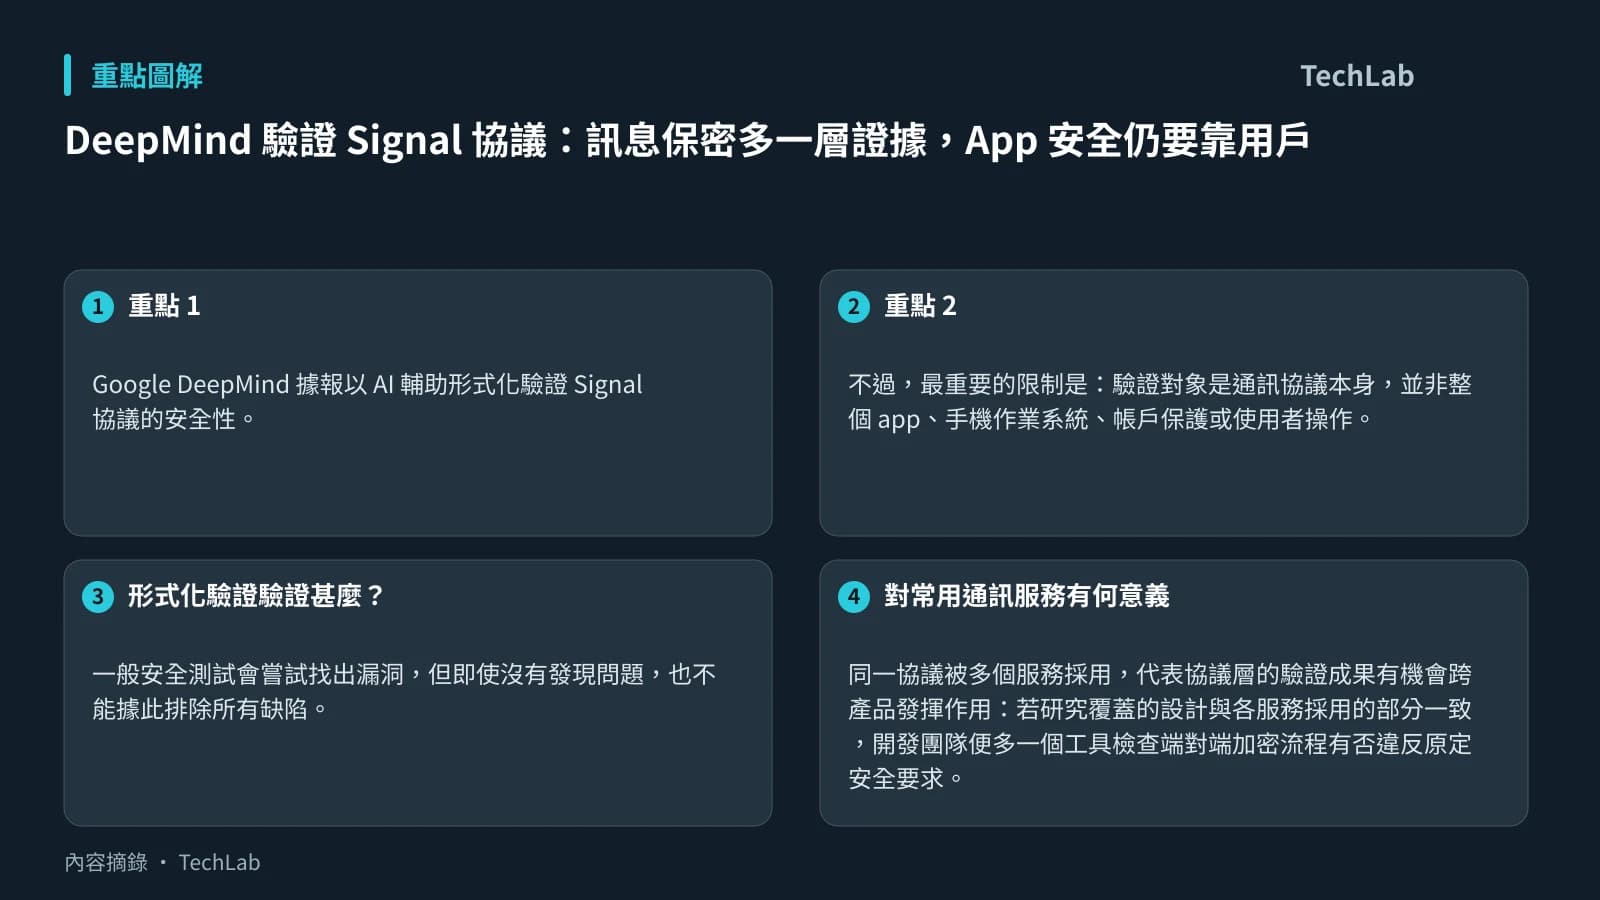
Google DeepMind 據報以 AI 輔助形式化驗證 Signal 協議的安全性。Signal app 以外,WhatsApp 與 Google Messages 亦使用同一協議,因此三者的端對端加密設計可望受惠於這項協議層結果。
不過,最重要的限制是:驗證對象是通訊協議本身,並非整個 app、手機作業系統、帳戶保護或使用者操作。一般用戶不應把消息理解成「WhatsApp 或 Signal 從此絕無漏洞」;更新 app、防範釣魚訊息及保護手機,仍然不可少。
形式化驗證驗證甚麼?
一般安全測試會嘗試找出漏洞,但即使沒有發現問題,也不能據此排除所有缺陷。形式化驗證則把協議的規則與安全要求轉成數學模型,再證明模型是否符合指定的安全性質。
按 9to5Mac 報道,DeepMind 的工作使用具代理能力的 AI 協助完成驗證,並能在含有已知漏洞的較舊 Signal 版本中識別問題、標示為未能通過驗證。這顯示方法至少可辨認某些已知失效情況。
但「數學證明」的力度取決於模型涵蓋範圍與前提。報道未披露完整模型假設、驗證範圍及已知限制;因此,較準確的理解是,這為受檢驗的協議設計提供更強證據,而非為所有實際使用環境作出無條件保證。
對常用通訊服務有何意義
同一協議被多個服務採用,代表協議層的驗證成果有機會跨產品發揮作用:若研究覆蓋的設計與各服務採用的部分一致,開發團隊便多一個工具檢查端對端加密流程有否違反原定安全要求。
這不會自動處理協議以外的風險,例如:
- app 實作出錯或更新引入漏洞;
- 釣魚網站、假冒客服或帳戶騙案;
- 手機被惡意程式入侵,或裝置解鎖後被他人取用;
- 備份、通知預覽及其他周邊功能如何處理資料。
換言之,協議保障的是訊息傳遞設計中的一個關鍵層面;用戶裝置與帳戶一旦失守,加密協議未必能阻止內容在端點被讀取。
AI 能否加快安全驗證?
報道指,這次分析歷時四星期,並建立在既有、非 AI 形式化驗證工作之上;所需運算資源規模尚未公開。DeepMind 研究人員亦表示,要擴展至所有軟件仍有很長距離。
因此,現階段更適合把它視為 AI 協助高保證安全分析的一次重要示範,而非日後所有軟件都能快速取得「已證明安全」標籤。下一步值得留意的是,研究團隊會否公開更清楚的模型範圍與限制,以及這類方法能否在其他通訊協議和安全關鍵軟件中,以可負擔的成本重複採用。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- 9to5Mac — Google DeepMind analysis proves Signal and WhatsApp encryption is secure — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。