AI 證明走到機器碼:Signal 核心加密驗證的意義與邊界
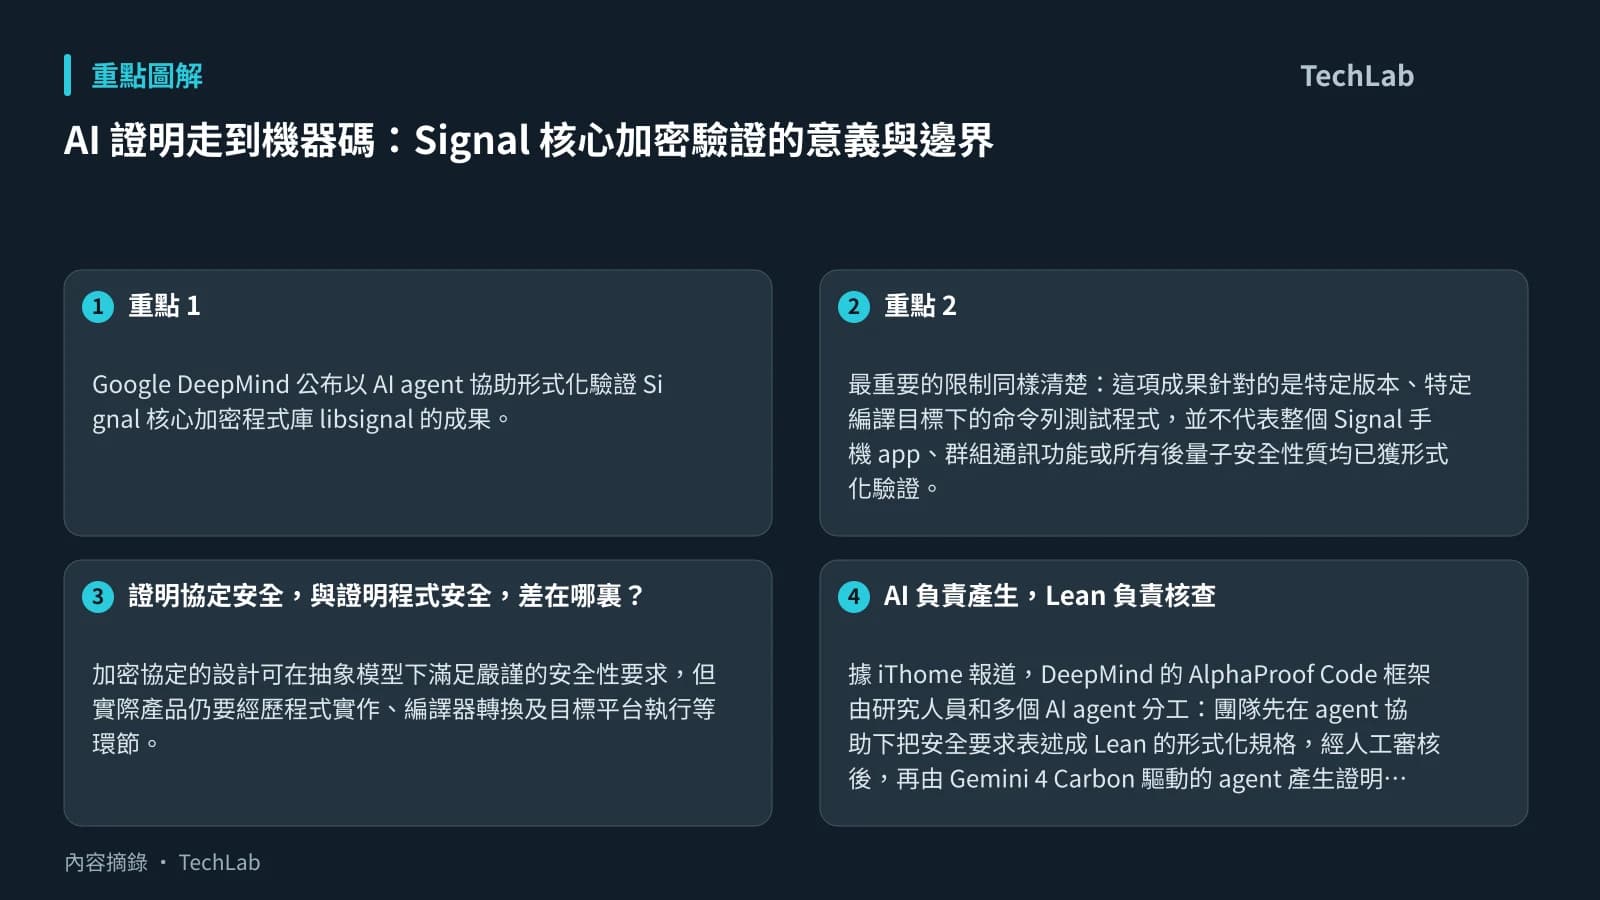
Google DeepMind 公布以 AI agent 協助形式化驗證 Signal 核心加密程式庫 libsignal 的成果。據 iThome 報道,研究把未修改的 Rust 版 libsignal 連接至命令列測試程式、編譯為 AArch64 Linux 機器碼,再證明該機器碼符合預先寫下的安全規格。
最重要的限制同樣清楚:這項成果針對的是特定版本、特定編譯目標下的命令列測試程式,並不代表整個 Signal 手機 app、群組通訊功能或所有後量子安全性質均已獲形式化驗證。部分底層密碼運算亦仍建基於安全假設。
證明協定安全,與證明程式安全,差在哪裏?
加密協定的設計可在抽象模型下滿足嚴謹的安全性要求,但實際產品仍要經歷程式實作、編譯器轉換及目標平台執行等環節。任何一層的落差,都可能令「協定原理正確」未必直接等於「用戶運行的程式同樣安全」。
iThome 指出,過往針對 Signal 的工作多集中於協定的抽象設計,或為驗證便利而調整程式;這次的焦點則是保留原有 Rust 程式,並將論證延伸至編譯後的機器碼行為。其價值在於,驗證目標更接近實際部署時會執行的內容。
不過,機器碼層級的覆蓋範圍仍取決於具體建置條件:同一程式在不同版本、編譯設定、平台或整合方式下,都不應自動視為已被這份證明涵蓋。因此,這是一項針對明確工件建立的保證,而非對所有 Signal 相關程式的一概背書。
AI 負責產生,Lean 負責核查
據 iThome 報道,DeepMind 的 AlphaProof Code 框架由研究人員和多個 AI agent 分工:團隊先在 agent 協助下把安全要求表述成 Lean 的形式化規格,經人工審核後,再由 Gemini 4 Carbon 驅動的 agent 產生證明,最後交由 Lean 檢查。
這個分工要點在於,AI 產生出來的證明文字本身並非最終保證;Lean 能否按既定規則核查通過,才是證明可被接受的關鍵。當然,形式化核查所保證的是「已寫入的規格」與「被建模的程式行為」相符,規格是否完整、建模和建置對象是否準確,仍需要專家審視。
研究歷時四周,由五名 DeepMind 研究人員與 AI agent 合作,產出約 650 萬行 Lean 證明程式碼。iThome 報道稱,驗證涵蓋 PQXDH 交握與 Triple Ratchet 訊息加密機制所涉及的前向保密性、身分驗證及入侵後安全性恢復等要求。團隊亦把兩項此前已修補的漏洞重新加入測試版本,並證明有漏洞版本違反指定安全要求;這顯示方法除了確認預期安全性,亦可用於區分不符合規格的行為。
對安全關鍵軟件流程的啟示
這項工作提供的較實際訊息,是 AI agent 或可降低撰寫大型形式化證明的成本和時間,但不會取消人類在規格設計、審核範圍及解讀結果上的責任。對處理加密、身分驗證或其他安全關鍵功能的軟件團隊而言,較合理的方向是把形式化規格和機器檢查納入高風險模組的開發流程,並將可重現的建置目標列為驗證交付物之一。
下一步值得留意的是,公開的 Lean 證明及驗證成果能否經外界檢視,以及這種流程能否擴展至更完整的產品功能、不同平台和實際發佈建置版本。iThome 報道指出,DeepMind 已公開相關材料,為後續獨立檢閱提供基礎。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — DeepMind以AI代理驗證Signal加密實作安全性,數學證明擴及機器碼層級 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。