SEGA近220萬電郵外洩 委外郵件平台成供應鏈風險
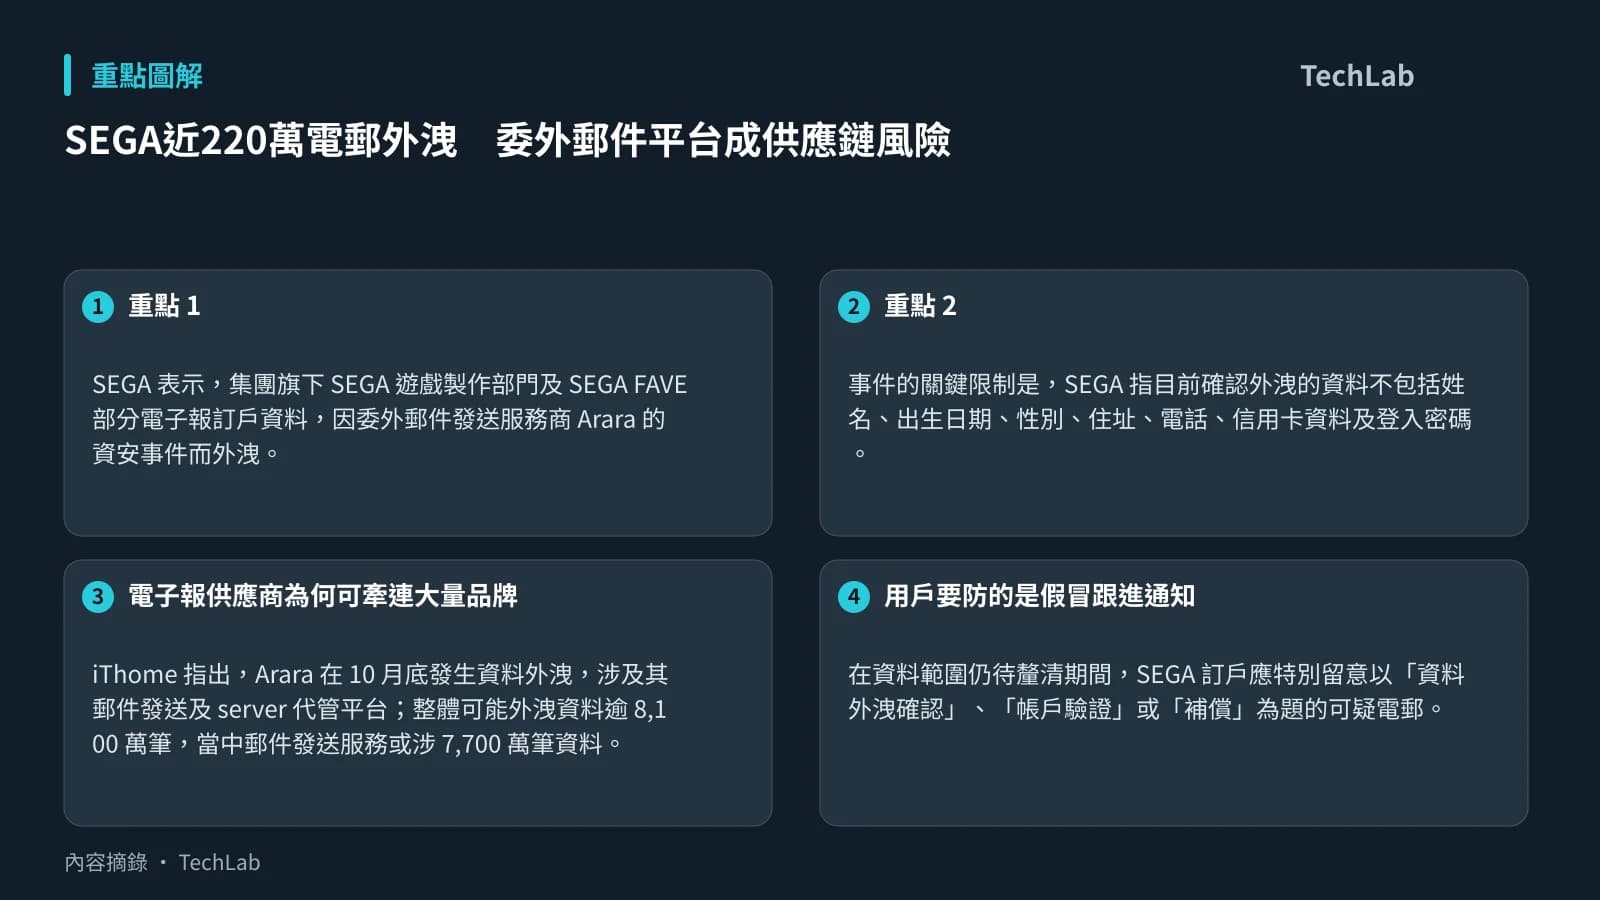
SEGA 表示,集團旗下 SEGA 遊戲製作部門及 SEGA FAVE 部分電子報訂戶資料,因委外郵件發送服務商 Arara 的資安事件而外洩。iThome 報道指出,已確認受影響的電郵地址共有 2,196,044 筆,另有 92,273 筆隨電郵發送的用戶個人資料可能受波及;後者的具體內容仍由 SEGA 與 Arara 調查。
事件的關鍵限制是,SEGA 指目前確認外洩的資料不包括姓名、出生日期、性別、住址、電話、信用卡資料及登入密碼。現有資料亦沒有顯示所有 SEGA 帳戶被入侵,受影響的是透過相關服務發送電子報的訂戶資料,不能把事件直接等同帳戶系統失守。
電子報供應商為何可牽連大量品牌
iThome 指出,Arara 在 10 月底發生資料外洩,涉及其郵件發送及 server 代管平台;整體可能外洩資料逾 8,100 萬筆,當中郵件發送服務或涉 7,700 萬筆資料。事件影響逾 380 家企業的電子報客戶服務,SEGA 只是其中之一。
這正反映第三方供應鏈的資安風險:品牌即使把電子報等看似周邊的工作交由外部平台處理,供應商一旦遭未授權存取,攻擊者仍可能取得足以辨識用戶與品牌關係的聯絡資料。對消費者而言,電郵地址本身未必足以讓帳戶被接管,卻可能令假冒通知更具針對性。
用戶要防的是假冒跟進通知
在資料範圍仍待釐清期間,SEGA 訂戶應特別留意以「資料外洩確認」、「帳戶驗證」或「補償」為題的可疑電郵。由於攻擊者可能知道收件人曾訂閱相關資訊,釣魚訊息較容易營造可信感。
可採取的基本做法包括:
- 不直接點擊電郵內要求登入、重設密碼或填寫付款資料的連結;改以自行輸入官方網站網址或使用既有 app。
- 核對寄件網域,並警惕催促即時處理、索取一次性驗證碼或要求付款的內容。
- 如同一電郵地址亦用作遊戲、購物或金融帳戶登入,開啟雙重驗證,並為不同服務使用獨立密碼。
- 留意 SEGA 的正式公告;在未有明確通知前,不要因陌生訊息而交出個人資料。
iThome 列出的受影響機構還包括零售、金融、出版及地方政府等客戶,顯示 Arara 事件的後續影響或會隨各公司完成調查而持續擴大。下一步值得留意的是 SEGA 對那 92,273 筆個人資料的調查結果,以及 Arara 會否進一步交代入侵範圍和通知安排。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — SEGA集團因日本Arara資安事件外洩資料220萬筆 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。