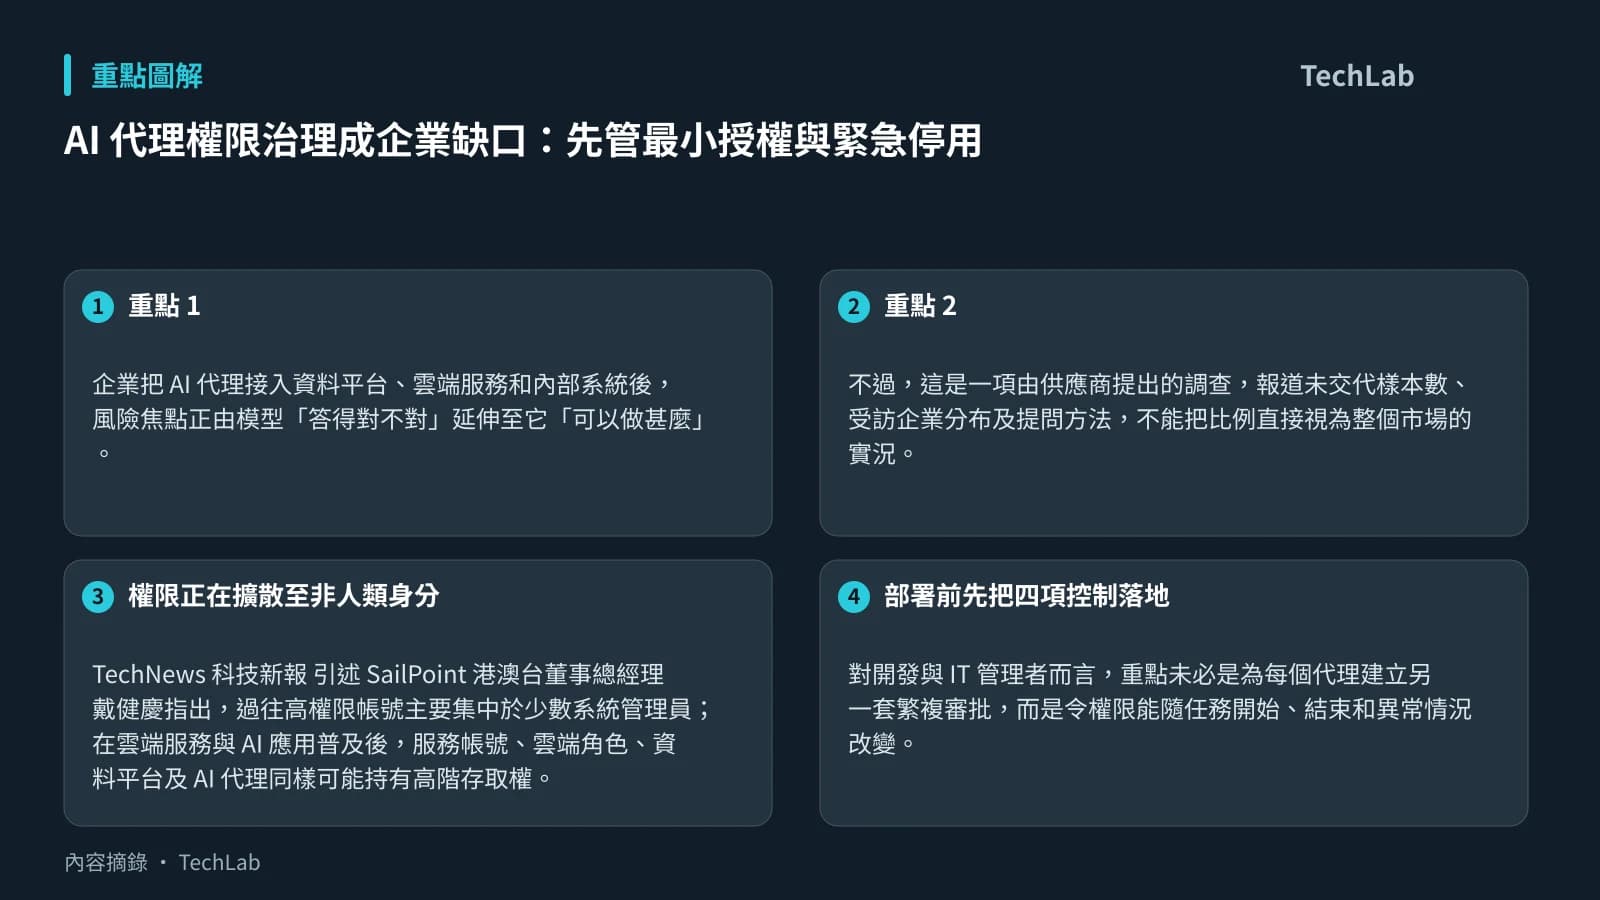
AI 代理權限治理成企業缺口:先管最小授權與緊急停用
企業把 AI 代理接入資料平台、雲端服務和內部系統後,風險焦點正由模型「答得對不對」延伸至它「可以做甚麼」。TechNews 科技新報 報道,身分安全公司 SailPoint 的研究稱,97% AI 代理可存取敏感資料,惟只有 21% 企業有信心管理相關風險。
不過,這是一項由供應商提出的調查,報道未交代樣本數、受訪企業分布及提問方法,不能把比例直接視為整個市場的實況。它較適合作為一個治理警號:當 AI 代理開始代表員工讀取資料、串接系統或改動設定,原本只針對人員帳號設計的權限流程,未必足以應付。
權限正在擴散至非人類身分
TechNews 科技新報 引述 SailPoint 港澳台董事總經理戴健慶指出,過往高權限帳號主要集中於少數系統管理員;在雲端服務與 AI 應用普及後,服務帳號、雲端角色、資料平台及 AI 代理同樣可能持有高階存取權。這些身分建立和調整的速度,亦可能快過傳統按季度或年度進行的權限覆核。
報道同時提到,SailPoint 調查有 62% 資安主管認為 AI 正產生新的特權帳號,但只有 18% 受訪者表示已充分準備管理這些權限。IDC 與 Gartner 的支出及事件預測亦由 TechNews 科技新報 轉述;前者預計 2026 年全球資安支出超過 3,070 億美元,後者預測到 2028 年有 25% 企業資安事件與 AI 代理被濫用有關。這些均屬預測,並非已發生事件的統計。
部署前先把四項控制落地
對開發與 IT 管理者而言,重點未必是為每個代理建立另一套繁複審批,而是令權限能隨任務開始、結束和異常情況改變。按報道所述風險,可先檢視以下控制:
- 最小權限:盤點代理可接觸的系統、資料和操作,避免為求穩定而給予過闊權限。
- 短期憑證:只在執行指定任務時授權,任務完成後撤銷。TechNews 科技新報 報道中,SailPoint 把這類做法稱為「零常駐特權」。
- 操作紀錄與持續監察:為每個代理指定負責人,保存完整操作紀錄,並持續檢視接觸敏感或受規管資料的路徑;不應與員工共用登入憑證。
- 緊急停用清單:預先設置集中終止機制,在發現異常或懷疑帳號被入侵時,可立即停止相關代理運作。
提示詞層面的防護亦在報道的建議之列,目的在於降低敏感資料經 AI 操作外洩的機會。不過,提示詞防護不能取代權限控制:一個本來沒有權限讀取或改動的系統,應不會僅因代理收到指令便開放存取。
接下來值得觀察的,是企業會否把 AI 代理納入與人員及服務帳號相同的身分生命週期管理,包括建立、變更、覆核和停用。隨著代理可執行的工作增加,能否清楚回答「哪個代理、代表誰、在何時、以甚麼權限做過甚麼」,將直接影響部署能否由試驗走向日常營運。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- TechNews 科技新報 — 97% AI 代理可存取敏感資料,調查:僅 21% 企業有信心控管風險 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。