超市冷凍設備遭遙控升溫:公開管理介面成冷鏈風險
歐洲多國超市的冷藏冷凍控制系統近日疑遭入侵。iThome 報道指,11月2日涉及至少7個國家、115家超市,攻擊者從遠端改動部分設備設定,包括將冷凍設備調高至攝氏50度、關閉設備或啟動除霜,令食品變質及需要報廢。
目前報道列出的受影響地區包括比利時、盧森堡、瑞典、愛爾蘭及愛沙尼亞等;其餘國家及完整受害範圍未見交代。攻擊途徑、攻擊者身分及歸屬亦未獲獨立確認。iThome 指出,相關設備疑似由比利時供應商 Sabcobel 提供,兩者關係仍應視為初步資訊,不能據此判定所有同類設備均受影響。
冷鏈設備為何會變成攻擊面
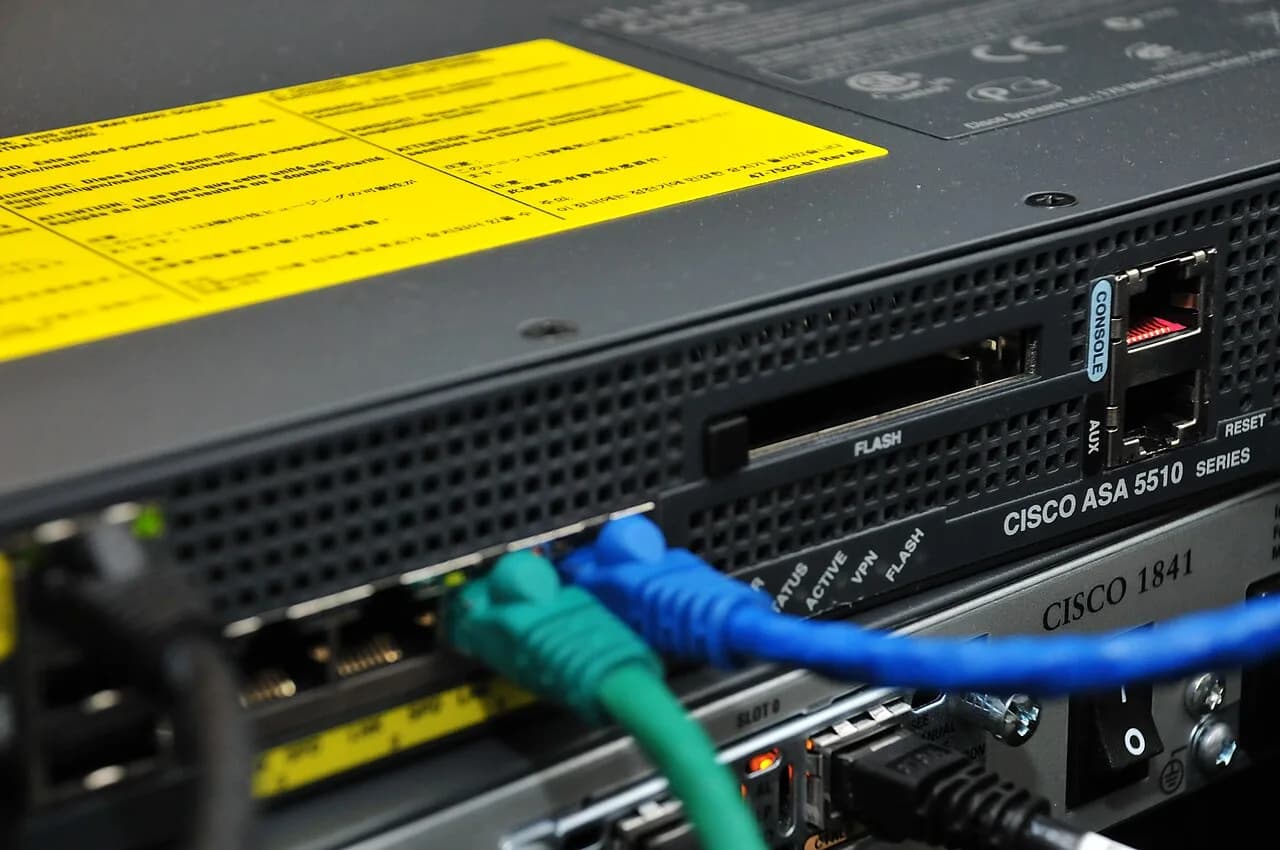
報道提到,攻擊者可能利用暴露於互聯網的管理介面進入系統;另有部分設備因原廠停止支援,無法取得安全更新。兩項因素放在一起,反映冷鏈及樓宇控制設備的常見難題:它們原本為遙距監察、維修或節能而接入網絡,但長期運行後,帳戶管理、軟件更新與網絡分隔未必跟得上。
這類事件的損失不止是系統停機。當溫度設定被改動,零售商、餐飲營運者及食品倉儲業者需要面對存貨報廢、食安判斷、補貨安排及服務中斷等連鎖影響。從報道所述情況推論,攻擊者未必需要取得企業核心 IT 系統控制權;只要能操作關鍵設施,已足以造成實質營運損害。
管理者可先處理三件事
對使用聯網冷鏈、冷凍櫃或設施控制系統的機構而言,首要是建立可核對的設備清單:包括型號、安裝位置、管理帳戶、遠端連線方式、支援狀態及最後更新時間。沒有資產清單,便很難確認哪些裝置可從公開網絡連入。
其次,應收緊遠端管理。管理介面不宜直接公開於互聯網;如業務確有遙距維修需要,應限制來源、採用較強的身分驗證,並把設施控制網絡與一般辦公網絡分隔。同時應檢查預設或共用帳戶,避免維修權限長期無限制保留。
至於已停止支援、無法修補的舊設備,單靠「繼續使用但小心操作」風險較高。較務實的做法是評估更換時間表;未能即時淘汰時,至少應隔離網絡、取消不必要的外部存取,並以獨立監察與告警補足風險。iThome 指出,涉事業者已切斷受影響設備的網絡連線並處理異常,顯示網絡隔離仍是事故中的直接止血措施。
報道未有提及香港受害個案或本地型號。對本港採用相近冷鏈及設施控制系統的零售、餐飲和物管營運者而言,接下來值得留意的是事件會否披露更具體的入侵方法、受影響設備範圍,以及供應商能否為仍在服役的系統提供更新或替代方案。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理,並經兩輪獨立自動品質審核;資料及連結仍以原始來源為準。
參考來源
- iThome — 【資安日報】11月3日,歐洲7國逾115家超市冷凍設備遭駭客操控,遠端調高溫度導致食品損失 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。