Notion AI 對話紀錄受供應商事故波及 用戶應檢查及輪換憑證
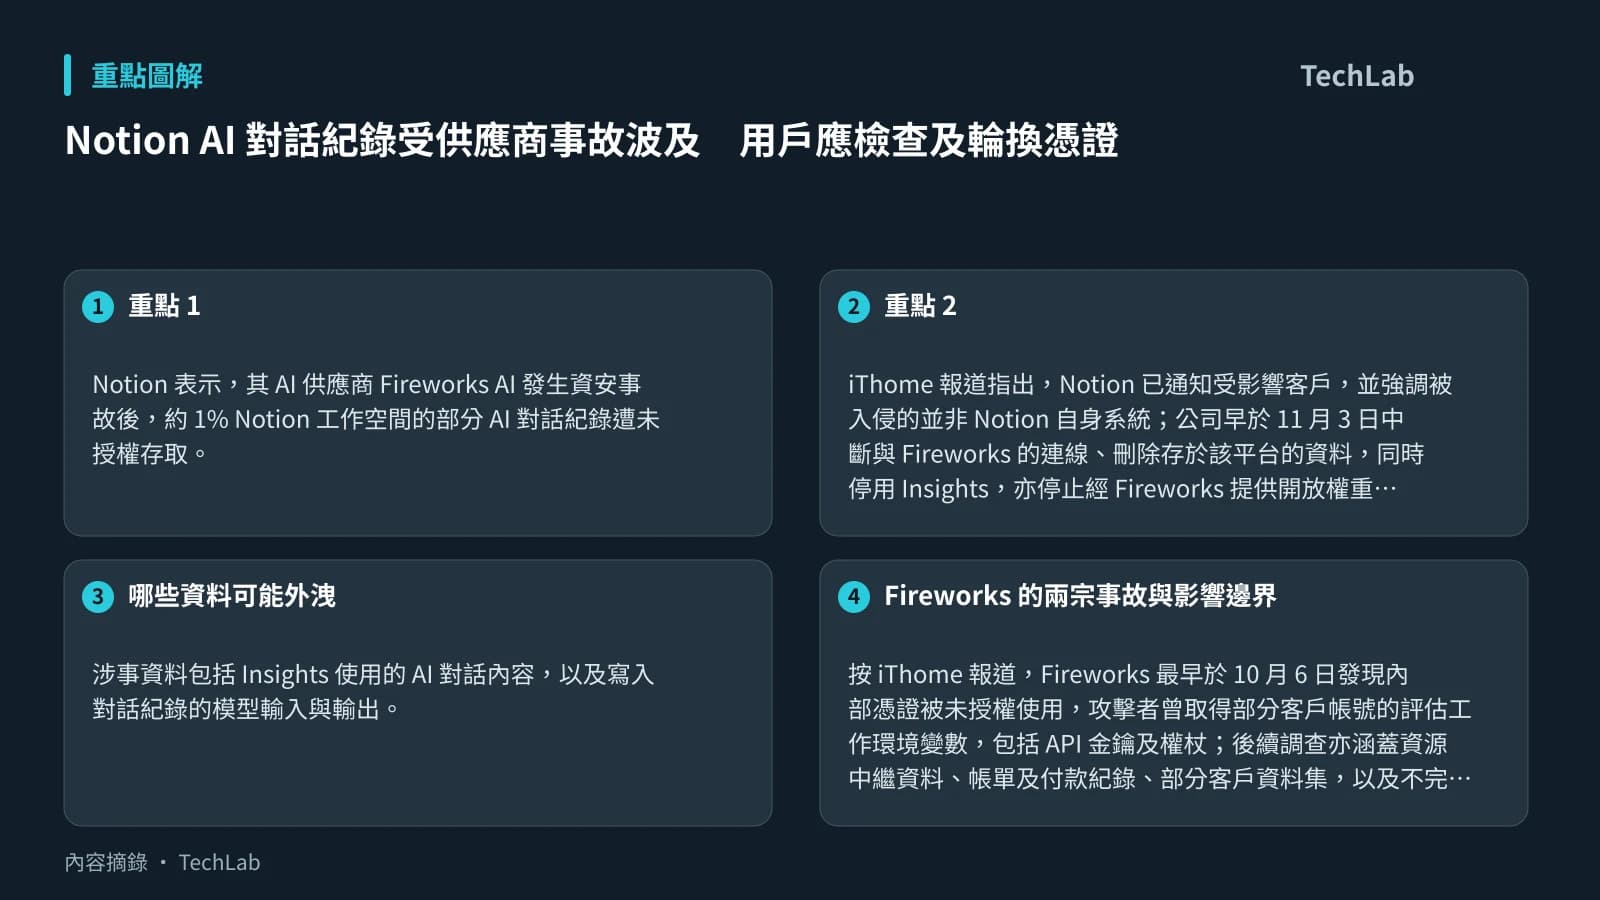
Notion 表示,其 AI 供應商 Fireworks AI 發生資安事故後,約 1% Notion 工作空間的部分 AI 對話紀錄遭未授權存取。事件集中於 Insights 功能用作分類及分析的對話資料,並不代表所有 Notion 用戶、所有工作空間或全部 Notion AI 功能均受影響。
iThome 報道指出,Notion 已通知受影響客戶,並強調被入侵的並非 Notion 自身系統;公司早於 11 月 3 日中斷與 Fireworks 的連線、刪除存於該平台的資料,同時停用 Insights,亦停止經 Fireworks 提供開放權重模型推論。
哪些資料可能外洩
涉事資料包括 Insights 使用的 AI 對話內容,以及寫入對話紀錄的模型輸入與輸出。大部分受影響工作空間的紀錄沒有標示用戶或工作空間資料,但風險不只在於是否可直接辨認身份:若有人曾在對話中貼上密碼、API 金鑰、存取權杖、客戶資料或內部文件內容,這些文字本身仍可能構成敏感資料。
iThome 指出,Notion 在 11 月 2 日首次收到通報時,曾初步判斷所涉為 Notion AI 合成測試資料;Fireworks 在 6 日再通知事件或涉及客戶資料,Notion 到 8 日確認資料範圍後,才發現當中包含 AI 對話紀錄。這條時間線反映,使用第三方模型或推論平台的產品,即使前端服務沒有失守,供應商的調查進度仍會影響客戶何時掌握真正風險。
Fireworks 的兩宗事故與影響邊界
按 iThome 報道,Fireworks 最早於 10 月 6 日發現內部憑證被未授權使用,攻擊者曾取得部分客戶帳號的評估工作環境變數,包括 API 金鑰及權杖;後續調查亦涵蓋資源中繼資料、帳單及付款紀錄、部分客戶資料集,以及不完整模型權重。Fireworks 表示不儲存客戶信用卡號碼,而預設零資料留存的 Inference、Training SDK 及 Nexus 服務暫未發現受影響。
另一宗活動在 10 月 24 日被偵測。iThome 報道指,Fireworks 託管研發機器的第三方雲端業者此前發生事故,攻擊者因而進入 Fireworks 開發機器並執行未授權工作負載。Fireworks 已撤換相關憑證、收緊網絡存取,並暫停批次推論及資料集訓練的自助上傳和下載功能。
受影響者現在應做甚麼
Notion 已讓受影響工作空間查看相關資料。收到通知的管理員及用戶,應優先核對可查閱紀錄,列出曾在 AI 對話貼上的敏感內容,尤其是密碼、API 金鑰、access token、資料庫連線字串及第三方服務登入資料,然後立即撤銷或輪換相應憑證;單純更改 Notion 密碼未必足以處理已外露的第三方金鑰。
沒有收到通知的團隊,現階段毋須假定自己已受影響,但可把事件當成一次資料處理檢視:避免將長期有效的秘密資料直接交給 AI 對話;將密鑰放在權限受控的憑證管理工具;為自動化用途採用可撤銷、範圍最小及有到期日的 token。這些做法未必能阻止供應商事故,卻可縮小單次資料外洩後的可被濫用範圍。
對採用 AI 協作工具的團隊而言,往後值得留意的不只是 app 本身的保安公告,也包括它把 prompt、輸出、資料集或推論工作交由哪些第三方處理,以及供應商是否保留資料。這次事件顯示,AI 功能的資料流向及憑證管理,已是採購和日常使用時需要一併評估的環節。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — Fireworks AI遭駭波及Notion,部分AI對話紀錄遭未授權存取 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。