MUJI Card資料疑遭存取:完整卡號外洩風險與會員自保
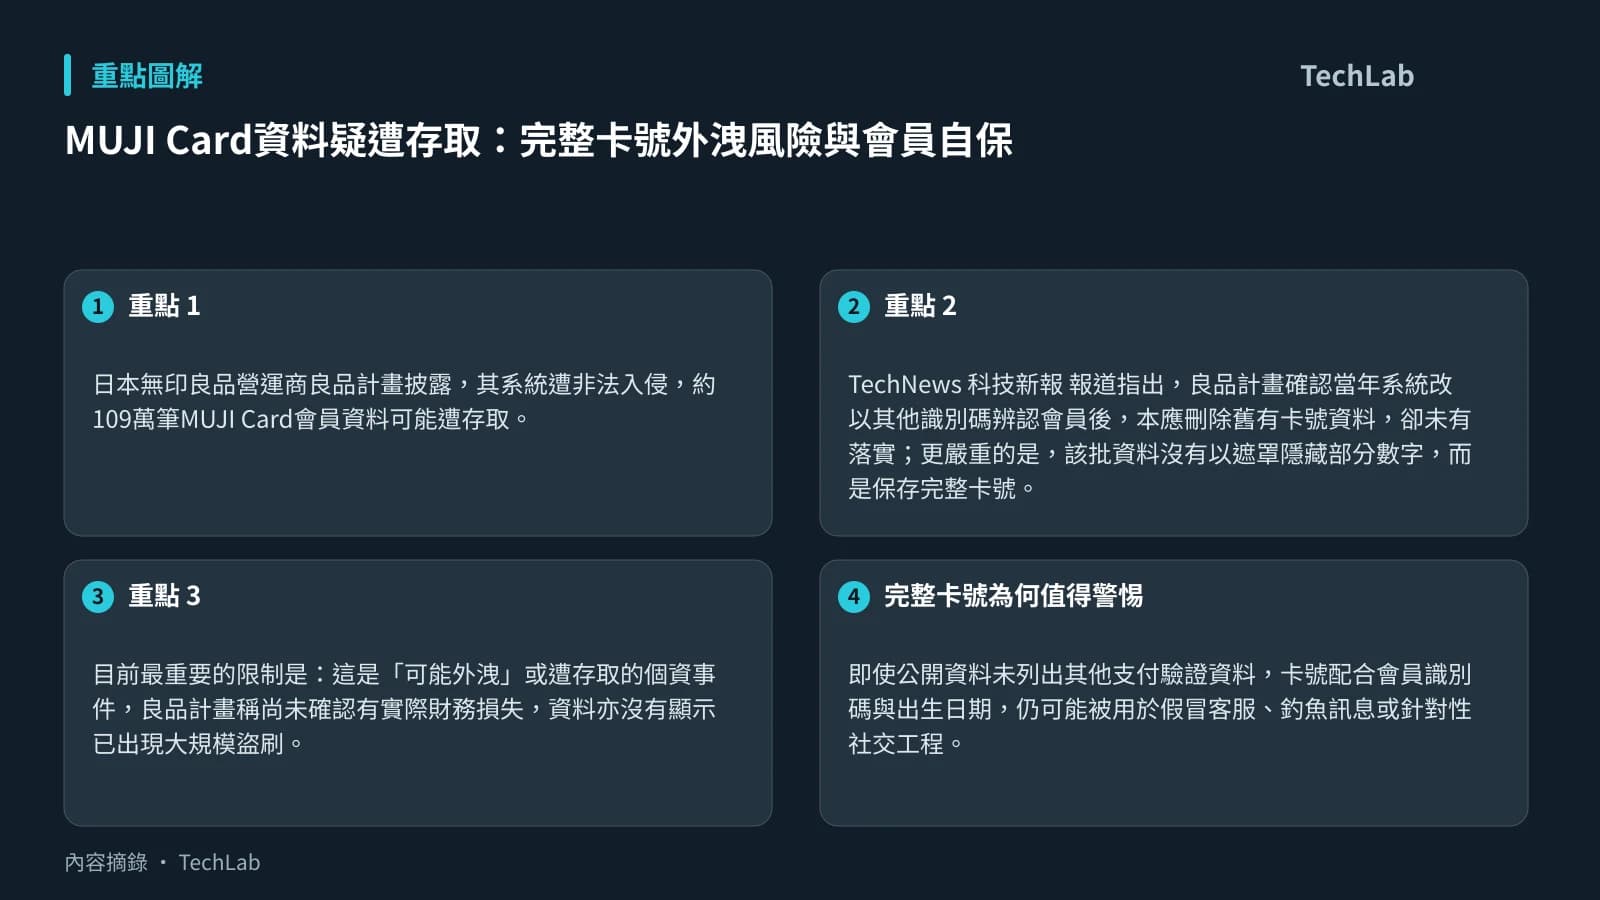
日本無印良品營運商良品計畫披露,其系統遭非法入侵,約109萬筆MUJI Card會員資料可能遭存取。受影響範圍限於2021年7月以前申辦日本聯名信用卡MUJI Card的會員;資料包括完整16位信用卡號、會員識別碼及出生日期,當中約34.5萬張卡仍有效。
TechNews 科技新報 報道指出,良品計畫確認當年系統改以其他識別碼辨認會員後,本應刪除舊有卡號資料,卻未有落實;更嚴重的是,該批資料沒有以遮罩隱藏部分數字,而是保存完整卡號。公司正調查是人為疏失還是系統問題。
目前最重要的限制是:這是「可能外洩」或遭存取的個資事件,良品計畫稱尚未確認有實際財務損失,資料亦沒有顯示已出現大規模盜刷。現有披露同樣沒有證據顯示香港MUJI、香港網店,或香港發卡的卡戶受到影響,不宜把事件延伸為香港資料外洩。
完整卡號為何值得警惕
完整卡號屬高度敏感支付資料。即使公開資料未列出其他支付驗證資料,卡號配合會員識別碼與出生日期,仍可能被用於假冒客服、釣魚訊息或針對性社交工程。對持卡人而言,風險不只在單一交易,也在於日後收到看似可信的換卡、退款或帳戶驗證通知。
這次事件亦反映資料保留的治理問題:系統用途已改變後,舊有敏感資料若沒有按規範刪除,即使平日不再使用,仍會在入侵事故中擴大受影響範圍。TechNews 科技新報 指出,良品計畫已承認內部管理存在重大疏失。
受影響會員可先做甚麼
若曾在2021年7月前申辦日本MUJI Card,可採取以下較務實的做法:
- 檢查近期及未來數期信用卡月結單與交易通知,留意不認識的商戶或小額測試交易。
- 一旦發現可疑扣款,立即聯絡發卡行要求核對及依其程序提出爭議交易申請;保留交易紀錄、通知截圖與聯絡資料。
- 對聲稱來自MUJI、發卡行或支付平台的換卡、補償及驗證訊息保持警覺,避免透過訊息連結提交卡號或個人資料,應自行前往官方渠道核實。
- 若發卡行建議換卡,按其指引處理,並更新合法訂閱服務所綁定的付款資料。
良品計畫表示,會承擔MUJI Card重新發卡手續費;若日後發現盜刷等受害情況,將個別處理及補償。後續應觀察調查能否釐清入侵途徑、資料實際是否被帶走,以及公司向受影響會員提供的通知與補償安排。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- TechNews 科技新報 — 日本無印良品 109 萬筆信用卡資料恐外洩,16 位卡號全都露 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。