Tech News
Firefox 160.0.1 修補兩項高風險漏洞,用戶應盡快更新
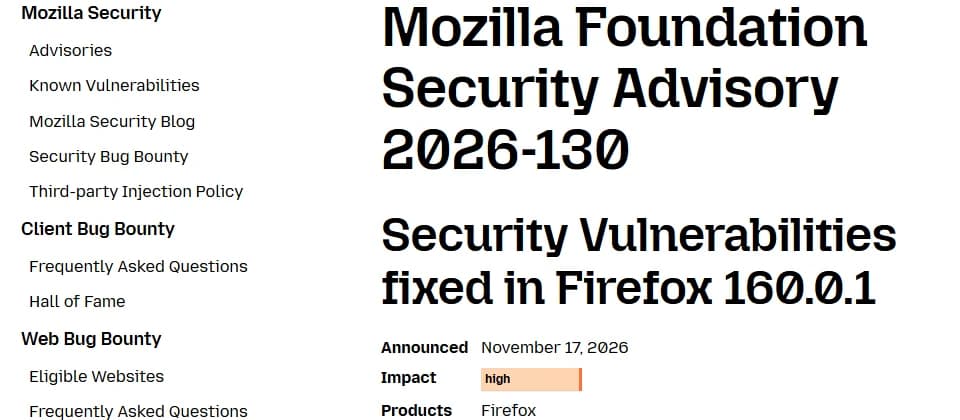
圖片:Mozilla
TechLab 編輯部·
Mozilla 在推出 Firefox 160 約一星期後,於 11 月 17 日發布 Firefox 160.0.1,處理兩項被列為高風險的漏洞。使用桌面版或 Android 版 Firefox 的用戶,應確認目前版本是否已更新至 160.0.1,或安裝瀏覽器提供的最新更新。
iThome 報道指出,其中 CVE-2026-130020 出現在 Android 版的 Graphics: CanvasWebGL 元件。該問題與邊界條件處理不當有關,可能導致權限提升;因此 Android 用戶尤其應優先完成更新。
另一項 CVE-2026-130021 則涉及音訊與影片播放元件,屬於使用後釋放(use-after-free,UAF)的記憶體問題。這類缺陷出現在處理多媒體內容的元件,修補重點在於避免已釋放的記憶體仍被後續程式存取。
現階段應如何理解風險
Mozilla 未在公告中交代兩項漏洞是否已遭實際利用。換言之,現有資料不足以把它們稱為已被攻擊者利用的零日漏洞,也沒有提供 CVSS 評分或更詳細的攻擊情境。
圖片:Mozilla
不過,更新頻率仍值得留意:Firefox 160.0.1 與 160 相隔僅約一星期。對一般用戶而言,最實際的做法是不要延後瀏覽器更新,並在桌面電腦及 Android 手機上分別檢查版本;若裝置由公司或學校集中管理,則可向管理人員確認更新是否已部署。
接下來可留意 Mozilla 是否補充漏洞的技術細節、風險評分,以及是否發現已遭利用的跡象。在此之前,維持 Firefox 為最新版本,是降低相關風險的直接措施。
資料來源:iThome 報道。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — Mozilla發布Firefox 160.0.1,緊急修補兩個高風險漏洞 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。