AI代理加快憑證濫用:GitHub外洩秘密成雲端入侵起點
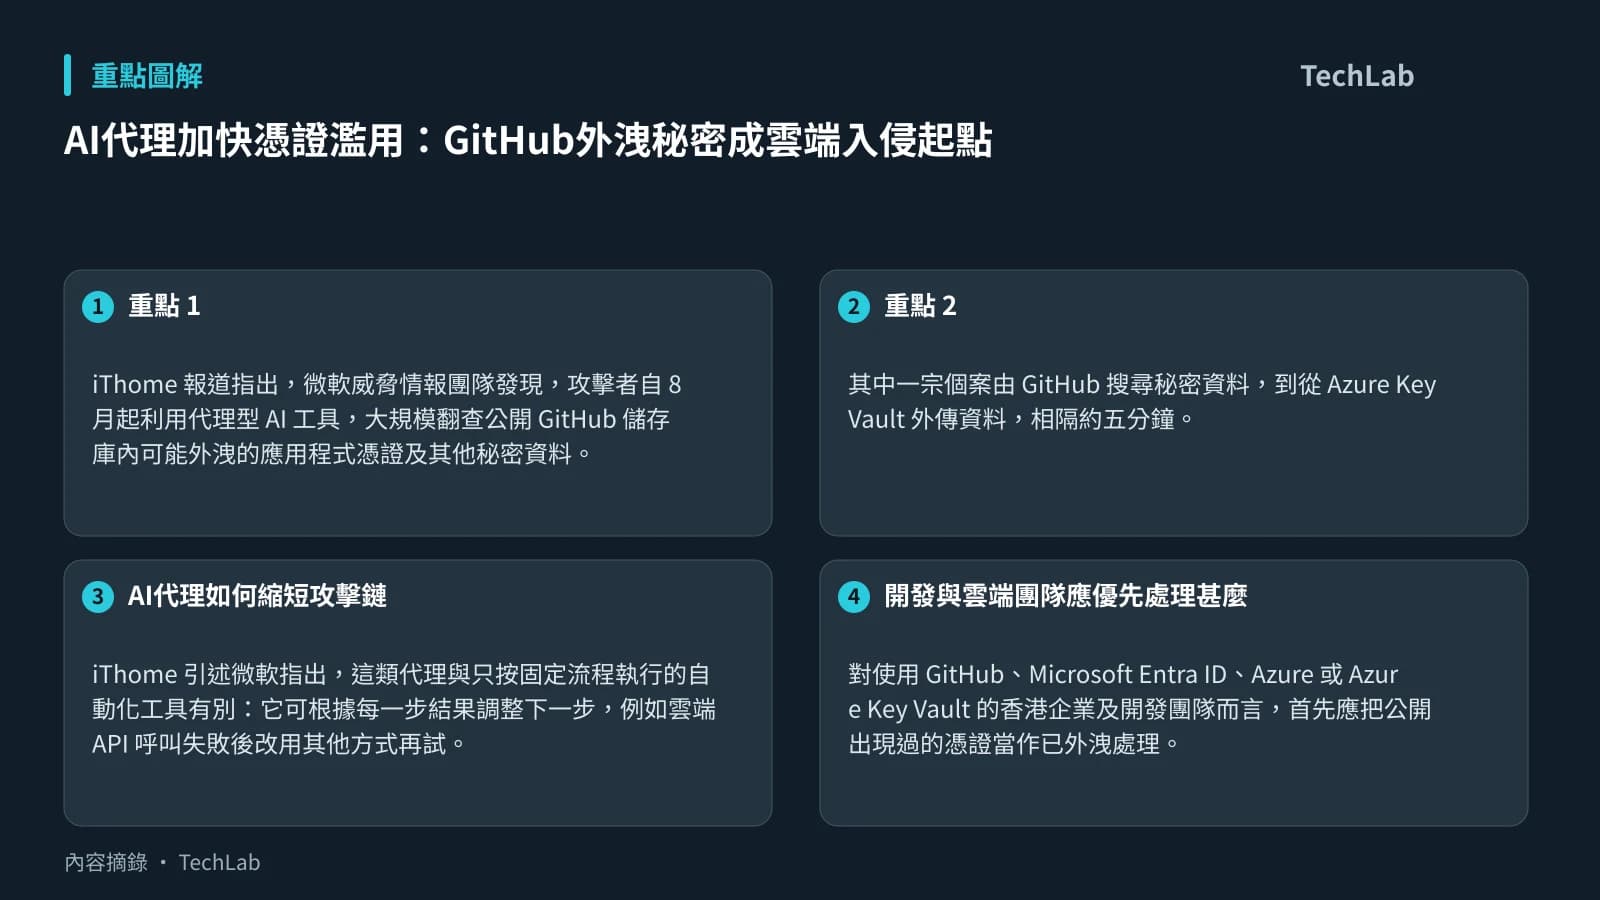
iThome 報道指出,微軟威脅情報團隊發現,攻擊者自 8 月起利用代理型 AI 工具,大規模翻查公開 GitHub 儲存庫內可能外洩的應用程式憑證及其他秘密資料。到 10 月下旬,微軟觀察到有人利用外洩或失竊憑證,以服務主體身分登入 Microsoft Entra ID 租戶,再查找可存取的雲端資源。
其中一宗個案由 GitHub 搜尋秘密資料,到從 Azure Key Vault 外傳資料,相隔約五分鐘。這個時間線反映的重點不是出現了新的 Azure 或 GitHub 漏洞,而是本來已公開、仍然有效的憑證,配合自動化代理後可被更快驗證、篩選和濫用。
AI代理如何縮短攻擊鏈
iThome 引述微軟指出,這類代理與只按固定流程執行的自動化工具有別:它可根據每一步結果調整下一步,例如雲端 API 呼叫失敗後改用其他方式再試。攻擊者取得工作負載身分後,可盤點 Azure 訂閱、資源群組及應用程式權限,尋找可再延伸存取的服務。
從防守角度看,AI 的作用主要是壓縮攻擊者由「發現一組憑證」到「判斷其價值」的時間與人手成本。能否造成實際損害,仍取決於憑證是否有效、服務主體擁有甚麼權限,以及敏感資料是否可被該身分讀取。將事件理解為「AI 自行突破雲端」容易模糊真正要修補的控制缺口。
開發與雲端團隊應優先處理甚麼
對使用 GitHub、Microsoft Entra ID、Azure 或 Azure Key Vault 的香港企業及開發團隊而言,首先應把公開出現過的憑證當作已外洩處理。即使相關程式碼已從 GitHub 移除,舊憑證未必已失效,亦可能已被複製。
建議優先檢查以下項目:
- 在 GitHub 啟用並跟進 secret scanning 告警;一旦發現憑證,立即撤銷或輪替,並追查其過去使用紀錄。
- 檢視服務主體及其他工作負載身分的權限,只保留執行工作所需的最小範圍;尤其要核對它們對訂閱、資源群組、Key Vault 和應用程式的存取權。
- 將 Entra 的登入與身分驗證紀錄,連同 Azure 資源存取及 API 活動紀錄一併分析,而非只依賴已知惡意 IP。
- 設定調查優先次序:短時間內反覆登入嘗試、同一應用程式快速接連接觸多項雲端服務,以及 API 失敗後迅速重試,都應成為值得核查的訊號。
這些措施未必能消除所有憑證風險,但可降低一組外洩應用程式憑證被直接用作橫向探索或資料存取的機會。下一步值得觀察的是,企業的偵測流程能否把程式碼庫秘密外洩、工作負載身分登入與雲端資源操作連成同一條調查線索;若三者仍各自分散,五分鐘的攻擊窗口會更難及時掌握。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 微軟揭露駭客利用代理型AI搜尋GitHub外洩憑證,5分鐘內從Azure Key Vault外傳資料 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。