macOS 更新封堵 eMudhra 憑證缺口,終端機工具成重點
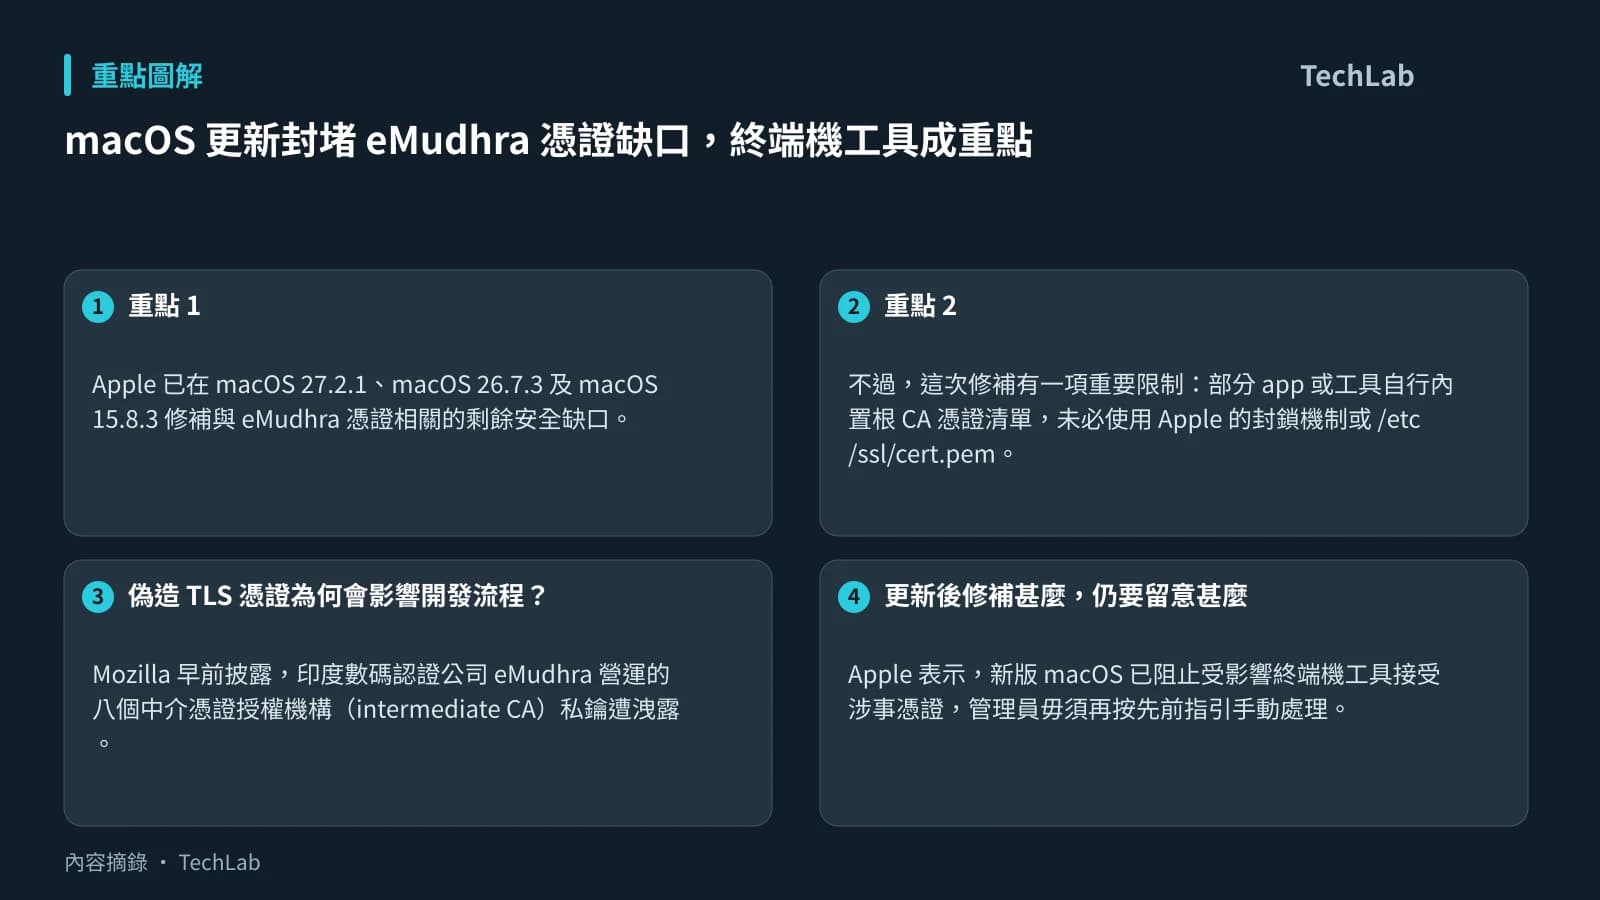
Apple 已在 macOS 27.2.1、macOS 26.7.3 及 macOS 15.8.3 修補與 eMudhra 憑證相關的剩餘安全缺口。更新的核心作用,是令受影響的終端機工具不再接受涉事憑證;對經常以 curl、git 連接網站、下載程式碼或存取企業服務的 Mac 用戶與開發團隊尤其相關。
不過,這次修補有一項重要限制:部分 app 或工具自行內置根 CA 憑證清單,未必使用 Apple 的封鎖機制或 /etc/ssl/cert.pem。換言之,更新 macOS 能處理系統信任鏈與採用 Apple 框架的工具,卻不能自動保證所有第三方網絡工具同樣受保護;這類情況需向軟件開發商確認。
偽造 TLS 憑證為何會影響開發流程?
Mozilla 早前披露,印度數碼認證公司 eMudhra 營運的八個中介憑證授權機構(intermediate CA)私鑰遭洩露。中介 CA 的角色,是為網站等實體簽發可獲信任的 TLS 憑證;瀏覽器與連線工具會藉此確認所連接 server 的身分,並建立加密連線。
若攻擊者持有相關私鑰,理論上可簽發外觀可信的偽造憑證。當使用者或自動化工具連至被冒充的網域時,攻擊者便可能假扮目標網站,甚至在特定網絡環境中攔截敏感資料。
對一般瀏覽網頁的用戶而言,Apple 在 10 月已透過自動憑證設定更新,於 Safari、Mail 及採用 Apple 網絡與安全框架的 app 封鎖受影響憑證,毋須等待 macOS 大型更新。但當時保護範圍未涵蓋整個系統,curl、git 等終端機工具仍可能接受涉事憑證。
這個差異在開發工作流程中頗實際:終端機常用於拉取程式碼庫、下載依賴項、呼叫內部 API 或部署服務。即使日常瀏覽器已拒絕不可信憑證,若自動化腳本或開發工具仍接受偽造憑證,供應鏈下載與帳戶憑證傳輸仍可留下風險窗口。
更新後修補甚麼,仍要留意甚麼
Apple 表示,新版 macOS 已阻止受影響終端機工具接受涉事憑證,管理員毋須再按先前指引手動處理。更新同時從 /etc/ssl/cert.pem 移除五個根 CA 憑證;其中三個額外 eMudhra 憑證並不在 Apple 最初的手動處理範圍內。
Apple 的支援文件亦列出 12 張受影響憑證,以及五張已移除根 CA 憑證的名稱和 SHA-256 指紋,供未能即時更新的管理員識別風險。不過,在未核實環境與工具行為前,不宜自行套用刪除憑證的指令,以免影響既有連線或企業憑證配置。
實務上,使用受支援 macOS 的個人及企業用戶應優先安裝上述更新;開發團隊則可盤點 CI/CD、封裝工具、企業 VPN 或自訂命令列程式所使用的 TLS 信任庫。若工具自帶 CA 清單,系統更新未必會改動它,應留意供應商後續安全公告及更新。
下一步值得觀察的,是第三方開發工具會否明確說明其 CA 信任來源及修補安排。對依賴自動化下載和程式碼供應鏈的團隊來說,系統層修補完成後,工具自身的信任庫仍是需要逐一確認的一環。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。