意大利近6,000校園收炸彈恐嚇電郵 帳號遭利用疑成關鍵
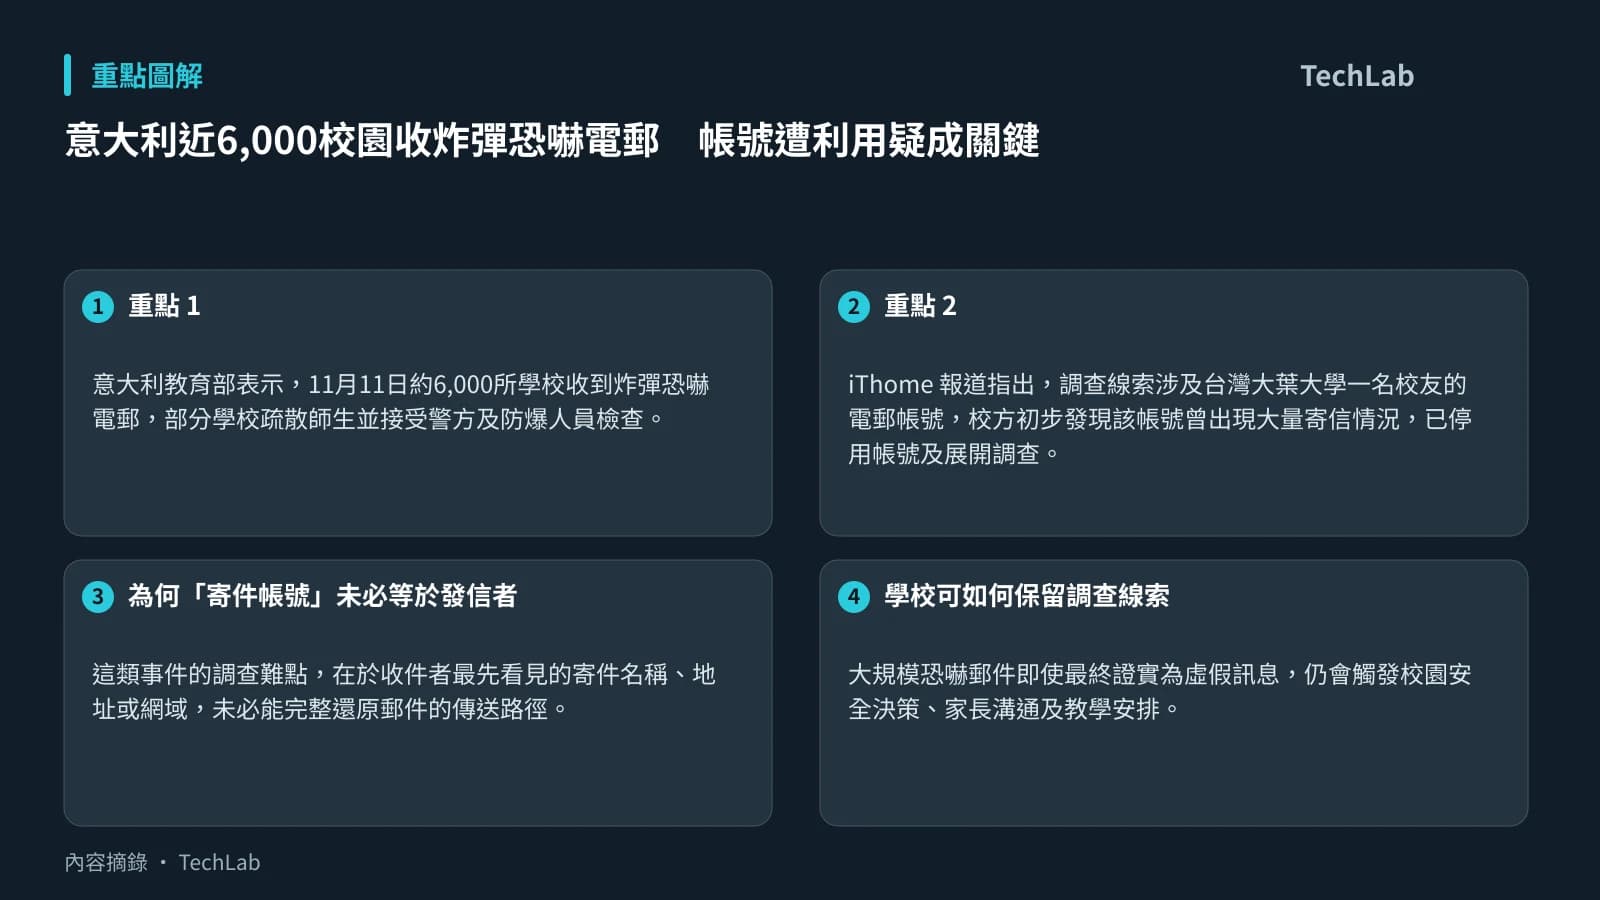
意大利教育部表示,11月11日約6,000所學校收到炸彈恐嚇電郵,部分學校疏散師生並接受警方及防爆人員檢查。意大利總理梅洛尼稱,警方檢查數千幢校舍後未發現爆裂物,暫時亦沒有具體危險的證據。
iThome 報道指出,調查線索涉及台灣大葉大學一名校友的電郵帳號,校方初步發現該帳號曾出現大量寄信情況,已停用帳號及展開調查。不過,這只反映寄件資訊與帳號有關,並不足以證實帳號持有人、台灣,或任何特定server是實際發信來源;入侵途徑、實際操作者及是否涉及寄件地址偽造,仍待調查。
為何「寄件帳號」未必等於發信者
這類事件的調查難點,在於收件者最先看見的寄件名稱、地址或網域,未必能完整還原郵件的傳送路徑。按 iThome 引述的資訊,事件有幾種仍待排查的可能:帳號憑證被盜後遭人登入濫發、帳號或系統設定容許未授權轉寄,或有人偽造對外顯示的寄件地址。
三種情況造成的保安意義不同。若屬帳號被盜,重點在於找出異常登入、修改密碼及撤銷既有登入工作階段;若涉及郵件系統被濫用,則要檢查轉寄規則、寄信權限和寄送紀錄;若只是地址偽造,帳號本身未必被入侵,但收件端的驗證紀錄會成為辨別真偽的重要線索。現階段不宜把責任歸咎於帳號持有人或任何地區。
學校可如何保留調查線索
大規模恐嚇郵件即使最終證實為虛假訊息,仍會觸發校園安全決策、家長溝通及教學安排。機構收到可疑郵件時,應把人身安全處置交由警方及校內既定應變程序,同時避免急於刪除原始郵件。
技術團隊可保留完整郵件標頭、原始郵件檔案、收件時間、收件者名單及附件或連結資料,再交由保安人員或執法機關分析。郵件標頭中的傳送路徑,以及 SPF、DKIM、DMARC 等驗證結果,有助判斷郵件是否確由顯示的網域授權寄出;但單一欄位不足以下定論,需配合電郵系統登入與寄送紀錄交叉核對。
對帳號持有人而言,應查看近期登入地點、裝置與時間,留意陌生登入、未知轉寄規則或密碼重設通知;一旦發現異常,應立即向機構通報,重設密碼、登出其他工作階段,並啟用多重驗證。學校及機構亦可定期檢視高寄信量警示、外部自動轉寄設定及事故通報流程,減少被濫用後長時間未被發現的風險。
iThome 報道提到,意大利調查與司法機關正與歐洲其他國家合作追查。後續值得留意的是,調查能否透過郵件傳送與登入紀錄釐清發信基礎設施和操作來源,以及相關機構會否因此調整帳號監察、郵件驗證及跨境事故協作安排。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 義大利約6,000所學校收炸彈恐嚇信、多校疏散,臺灣大葉大學校友帳號疑成跳板 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。