GeoVision 監控系統 RCE 遭利用:NVR 應急修補與隔離重點
GeoVision 的影像監控系統近期成為挖礦攻擊入口。iThome 報道指出,攻擊者鎖定暴露於網際網路、且啟用 WebCam Server 功能的 GeoVision NVR,利用已知遠端程式碼執行(RCE)漏洞,以 Windows SYSTEM 權限執行 PowerShell,再部署 XMRig。
風險的關鍵不只在於挖礦造成運算資源被佔用。若攻擊者可透過未經驗證的 RCE 取得系統層級權限,監控主機亦可能成為橫向移動、規避端點防護或進一步存取內部網絡的起點。iThome 報道引述 Huntress 的調查稱,11 月 8 日至 10 日間已觀察到涉及 10 個帳戶、13 家不同行業組織的活動;這不代表所有 GeoVision 部署均已受害,但未修補且對外開放的管理介面應優先檢查。
需確認的漏洞與修補範圍
GeoVision 列出的漏洞為 CVE-2026-7372、CVE-2026-42369 和 CVE-2026-42370,均涉及未經驗證的 RCE 風險。iThome 報道未列出每個漏洞所對應的具體受影響版本與修補版本號,只指出廠商已提供累積安全修正,並要求用戶更新至包含這三項 CVE 的最新軟件版本。
因此,管理者不應只確認其中一項 CVE 是否已修補;應核對現行 GV-VMS 或 NVR 軟件版本、WebCam Server 是否啟用,以及安裝的更新是否涵蓋三項漏洞。若設備因兼容性或維運安排暫未能更新,至少應先隔離並撤除公開存取,不能把暫時的網絡限制當成永久替代方案。
圖片:Huntress
入侵排查不應只找 XMRig
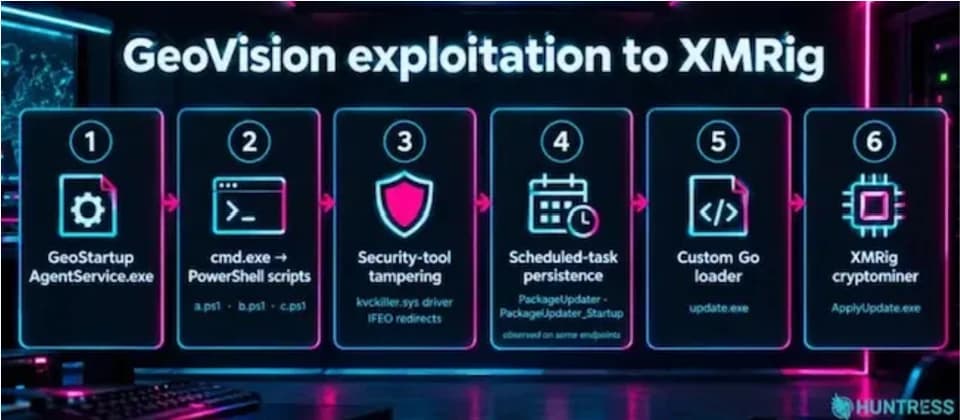
Huntress 的分析顯示,攻擊者會藉 GeoVision 服務程序啟動命令提示字元與 PowerShell,下載指令碼;其中包括檢查 Microsoft Defender 狀態,以及取得名為 kvckiller.sys 的核心模式驅動程式。Huntress 指出,該檔案的雜湊值與已知的 wsftprm.sys 相同,可能被用於以自帶易受攻擊驅動程式(BYOVD)方式干擾防毒防護。
後續活動還包括下載 Go 語言載入程式 update.exe、建立 Windows 排程工作,以及每 15 分鐘或在系統啟動時重複執行。最終挖礦程式 XMRig 可偽裝為 ApplyUpdate.exe 執行。這些名稱可作為搜查線索,卻不應視為唯一判定條件:攻擊者可更換檔名、下載位置或持續執行方式。排查時應同時檢視異常 PowerShell 活動、排程工作、可疑驅動程式與對外連線紀錄。
管理介面應從公開網路撤出
iThome 報道指出,Huntress 建議不要直接把 GeoVision 設備及管理介面暴露於公開網路,較合適的做法是置於 VPN 後方,或只允許受信任 IP 位址存取。對商業大廈、店舖、屋苑和中小企而言,這意味著需重新檢視遠端維護流程:需要遠端管理不等於需要讓 NVR 的 Web 介面對所有網際網路位址開放。
GeoVision 已提供隔離、清除惡意程式及後續鑑識的應變指引。下一步值得留意的是,管理者能否完成版本核對、移除公開管理面並保留足夠紀錄,以判斷設備是否曾在修補前遭入侵。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 奇偶科技示警影像監控軟體已知漏洞遭利用,Huntress揭露13家組織的設備遭挖礦攻擊 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。