AI 深偽求職者滲透開源供應鏈,團隊須重審招聘驗證
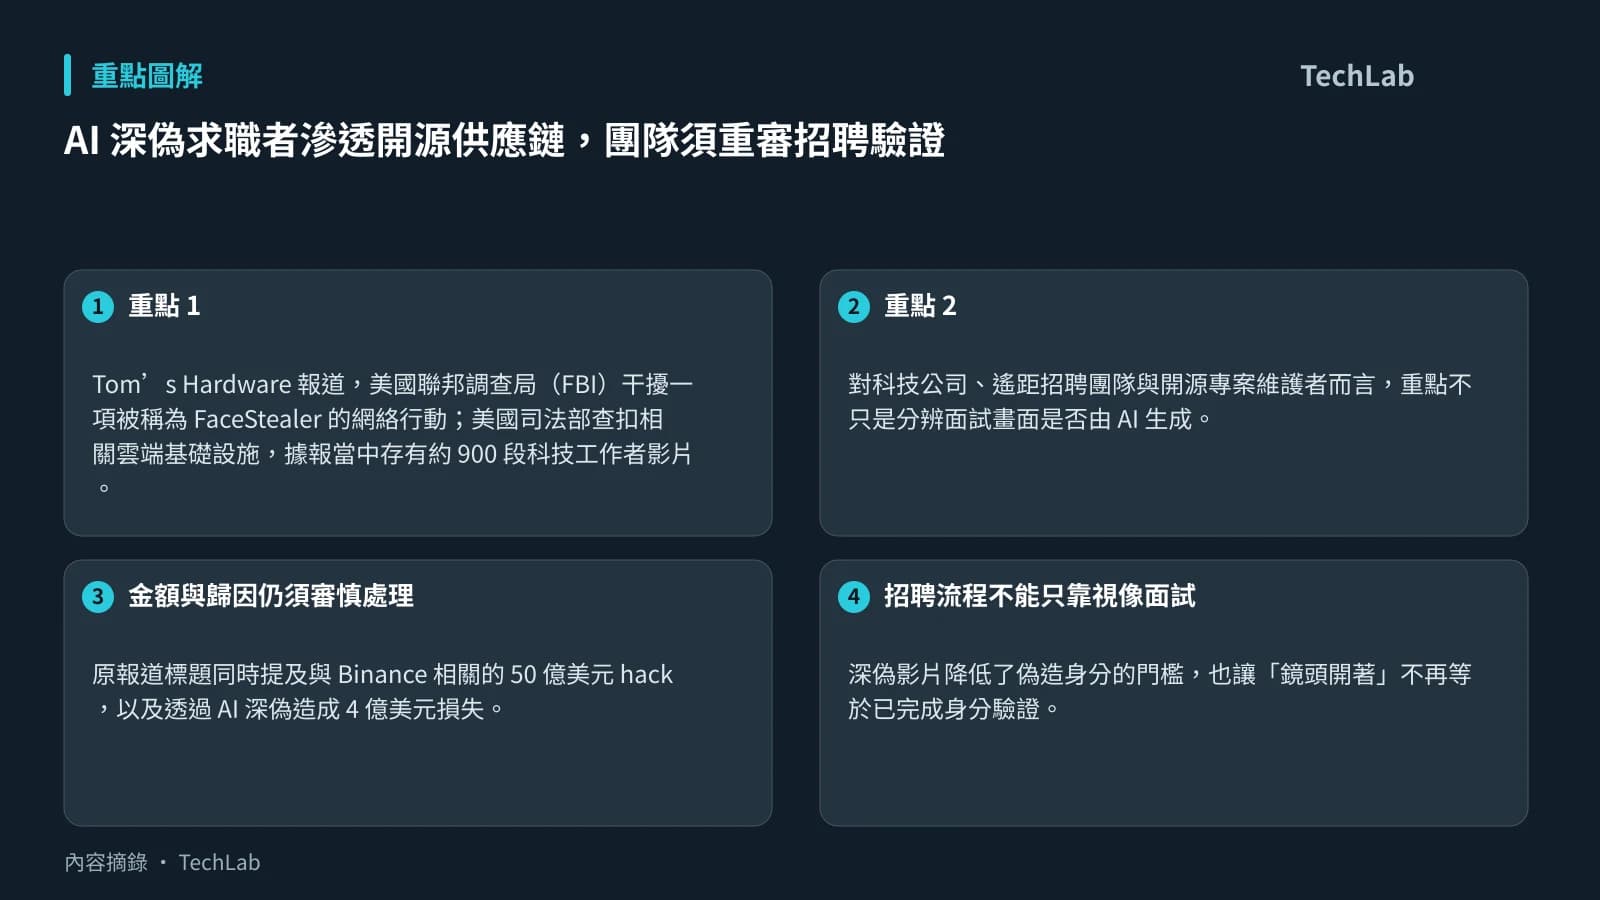
Tom’s Hardware 報道,美國聯邦調查局(FBI)干擾一項被稱為 FaceStealer 的網絡行動;美國司法部查扣相關雲端基礎設施,據報當中存有約 900 段科技工作者影片。報道指,攻擊者以 AI 深偽技術假冒求職者,藉此取得工作機會或接觸企業系統,並涉及開源軟件供應鏈風險。
對科技公司、遙距招聘團隊與開源專案維護者而言,重點不只是分辨面試畫面是否由 AI 生成。若假冒者進入開發流程,可能接觸原始碼、部署環境、API 金鑰或套件發布權限;一個看似正常的新人帳戶,足以令既有的身分與權限信任鏈出現缺口。
金額與歸因仍須審慎處理
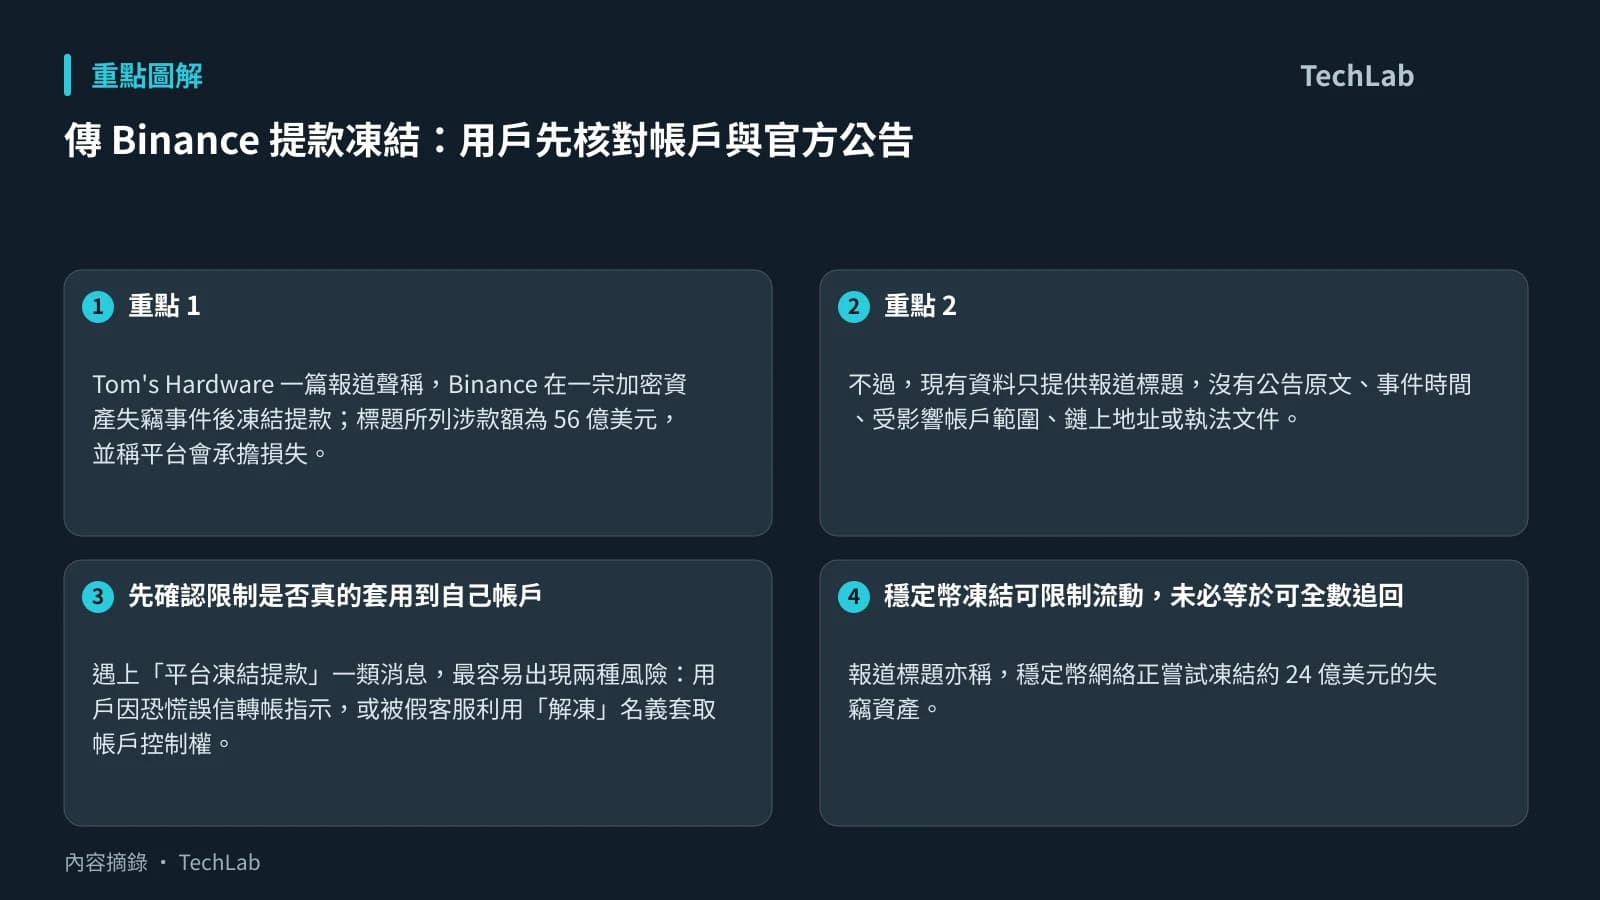
原報道標題同時提及與 Binance 相關的 50 億美元 hack,以及透過 AI 深偽造成 4 億美元損失。不過,現有資料未足以確認兩個金額所指事件、計算方式及彼此關聯,也未提供可供獨立核實的官方公告內容。因此,這些數字不宜直接視為同一宗事件的已確認損失。
同樣地,報道將行動歸因於北韓,但在未有更多司法文件或執法機構公告可交叉核對前,較穩妥的理解是:這是原報道所述的調查方向,不能延伸推論至所有涉及深偽招聘或開源入侵的個案。
招聘流程不能只靠視像面試
深偽影片降低了偽造身分的門檻,也讓「鏡頭開著」不再等於已完成身分驗證。開發團隊可把驗證拆成數個互相獨立的環節:確認候選人的公開履歷與工作經驗是否可核實、以公司既有聯絡資料進行推薦人查核,以及在符合法規和私隱要求下,以正式入職程序確認身分。
技術面試亦應著重候選人能否即時說明自己的取捨與排錯過程,而非只看預先準備的作品展示。這不能保證排除假冒者,但可減少單一視像畫面成為唯一信任依據。
把新人帳戶視為高風險入口
即使完成招聘驗證,首日便授予廣泛權限仍會放大風險。較實際的做法包括:
- 依職務需要逐步開通原始碼庫、雲端與發布權限,避免共用帳戶。
- 將 API 金鑰、token 和其他憑證存放於專用管理機制,避免透過聊天工具或程式碼庫傳遞。
- 對新增或權限提升帳戶設定審計紀錄與異常活動告警。
- 以多人覆核、簽署驗證及可追溯的發布流程保護套件與版本更新。
這些措施同樣適用於外判人員與開源貢獻者,因為風險核心在於帳戶取得高影響力權限後,能否被持續監督與限制。
開源專案須把「可信貢獻」拆開驗證
開源維護者通常需要接受外部貢獻,但不應把帳戶年資、溝通熱絡程度或一次通過的程式碼審查,視為可直接授予發布權限的理由。關鍵修改宜要求多名維護者審核,並檢查依賴套件、建置腳本與發布設定是否出現不尋常變動。
這宗事件最值得持續觀察的是,執法部門日後會否公開更多可驗證的技術指標及受影響範圍。對企業與社群而言,眼前可先做的,是把招聘身分、帳戶權限與軟件發布拆成多道可核對的控制點。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- Tom's Hardware — FBI disrupts North Korean FaceStealer campaign behind $5 billion Binance hack — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。