eMudhra再撤8張RSA中繼憑證 Windows與網站如何應對信任鏈變動
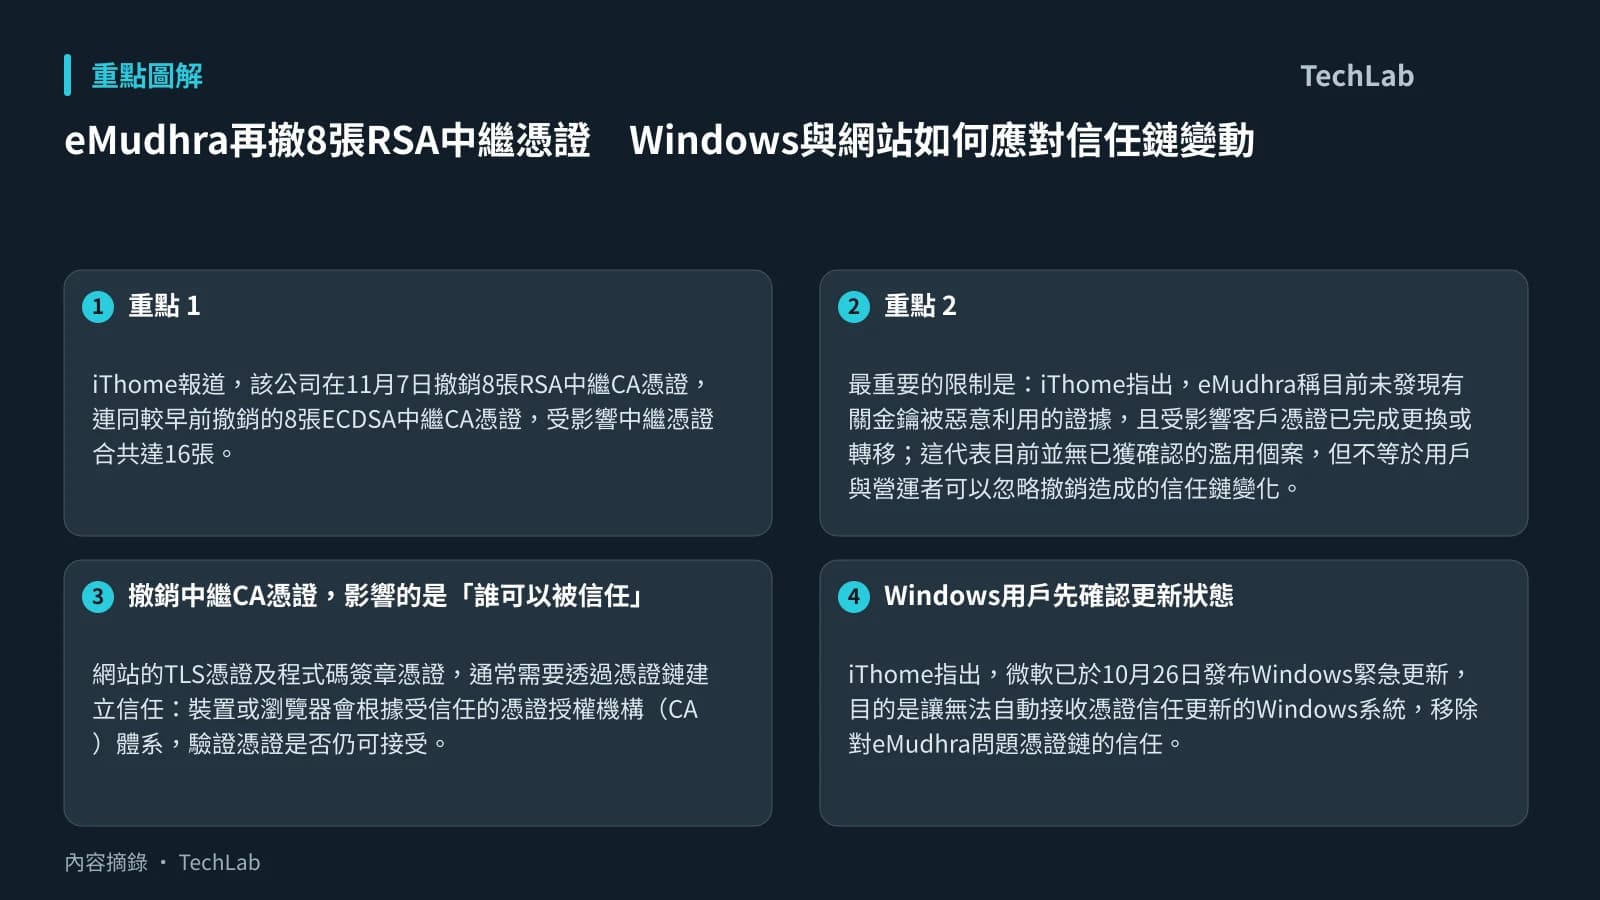
eMudhra的憑證事故再有擴大。iThome報道,該公司在11月7日撤銷8張RSA中繼CA憑證,連同較早前撤銷的8張ECDSA中繼CA憑證,受影響中繼憑證合共達16張。新增撤銷的部分RSA憑證曾用來簽發TLS及程式碼簽章憑證,因此網站營運者、軟件開發者,以及依賴相關信任鏈的Windows用戶,都需要留意後續更換與更新狀況。
最重要的限制是:iThome指出,eMudhra稱目前未發現有關金鑰被惡意利用的證據,且受影響客戶憑證已完成更換或轉移;這代表目前並無已獲確認的濫用個案,但不等於用戶與營運者可以忽略撤銷造成的信任鏈變化。
撤銷中繼CA憑證,影響的是「誰可以被信任」
網站的TLS憑證及程式碼簽章憑證,通常需要透過憑證鏈建立信任:裝置或瀏覽器會根據受信任的憑證授權機構(CA)體系,驗證憑證是否仍可接受。中繼CA憑證正是這條鏈中的一環;一旦被撤銷,過去由它簽發或串接的憑證,便可能需要改用新的憑證與鏈結安排。
這次事件先涉及ECDSA中繼CA憑證。iThome報道,安全研究人員Wayne在10月17日向Mozilla通報,指出相關私密金鑰可由公開資訊還原;eMudhra翌日撤銷8張受影響憑證。其後調查發現,另有8張RSA中繼CA憑證無法證明私密金鑰移轉程序符合憑證政策要求,因而在11月7日撤銷。
兩批憑證的撤銷理由不同,但對依賴者而言,核心問題一致:原有信任鏈能否繼續通過驗證,以及替代憑證是否已正確部署。
Windows用戶先確認更新狀態
iThome指出,微軟已於10月26日發布Windows緊急更新,目的是讓無法自動接收憑證信任更新的Windows系統,移除對eMudhra問題憑證鏈的信任。
一般用戶可先確認Windows是否已安裝最新可用更新;在公司、學校或受集中管理的裝置環境,IT管理人員則應確認端點是否能取得相關信任更新。若裝置長期離線、更新受政策限制,或採用較嚴格的企業憑證管理方式,便更應向管理單位核實處理情況。
這類更新未必會立刻改變日常瀏覽體驗,但它影響系統日後如何判斷某些憑證鏈是否可信。對使用者而言,重點是保持系統更新;不應自行刪改憑證存放區,除非有企業管理員或軟件供應商提供明確指引。
網站與開發者應核對TLS及簽章憑證來源
對網站營運者與開發團隊,較直接的工作是盤點仍在使用的TLS與程式碼簽章憑證,確認其簽發鏈中是否包含已撤銷的eMudhra中繼CA憑證。若憑證已由供應商更換或轉移,仍需確認server實際送出的憑證鏈已更新,避免用戶端因鏈結過時而出現連線或信任警告。
程式碼簽章的情況也值得獨立檢查。iThome僅指出部分新增撤銷的RSA中繼CA曾用於簽發程式碼簽章憑證,並未列出受影響客戶或產品。因此,軟件發布者不宜假定自身不受影響,應向憑證供應商確認憑證狀態、替代安排及重新簽署需求。
eMudhra已決定退出由瀏覽器及作業系統信任的SSL/TLS憑證市場,並把餘下客戶轉移至其他CA。接下來值得留意的是,客戶轉移後的新憑證鏈能否順利完成部署,以及各類受管理或未能自動更新的Windows裝置,能否及時取得新的信任設定。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — eMudhra憑證事故擴大,再有8張RSA中繼CA憑證遭撤銷 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。