電商外洩事件提醒:會員資料愈多,責任愈重
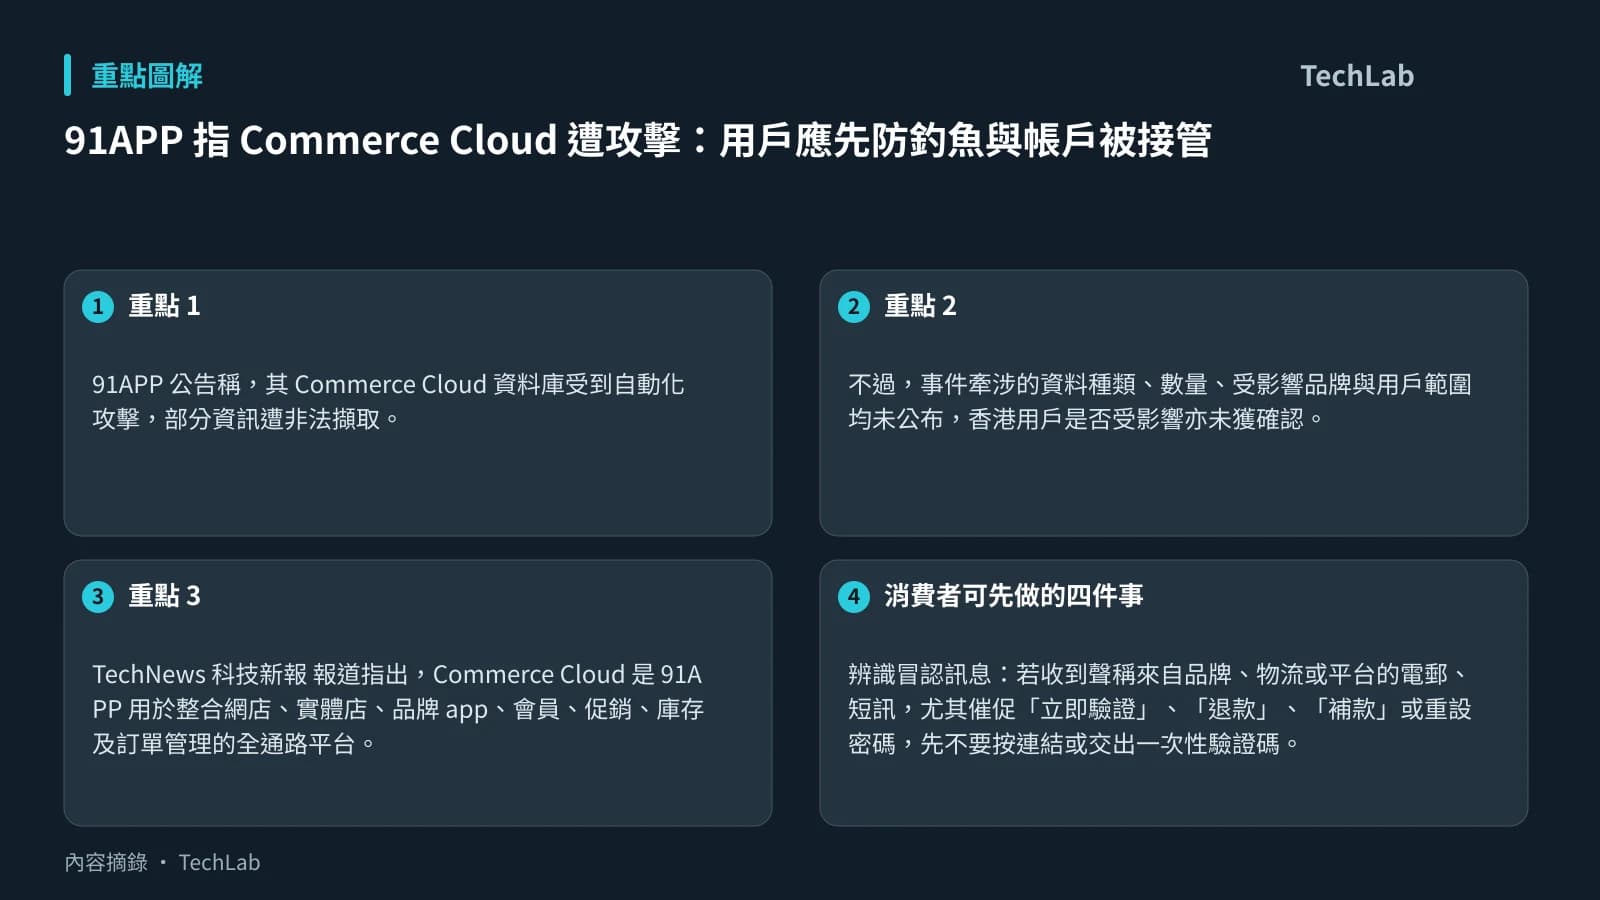
近期兩宗電商相關資安事件,再次放大會員資料集中管理的風險。TechNews 科技新報 報道指出,91APP公布的調查結果顯示,最大可能影響範圍涉及1,329個品牌、約480萬名消費者;日本宜得利則表示,最多約3,762萬筆會員及網購相關個資可能外洩。
最重要的限制是,這些數字代表可能受影響的範圍,不能直接等同於每一筆資料都已被確認外洩或遭濫用。資料種類、實際外洩規模及後續通知安排,仍應以相關公司的正式公告為準。
閒置資料也會變成風險
姓名、電話、配送地址與訂單紀錄,原本用於完成交易、售後服務或會員優惠;但資料保存得愈久、涉及系統愈多,一旦防線失守,攻擊者可取得的資訊也更完整。尤其訂單內容、交易時間與配送資訊若落入不法人士手中,便可能被用來假冒客服或物流人員,提高詐騙訊息的可信度。
TechNews 科技新報 指出,會員制度能協助訂單管理、售後服務及部分交易風險控管,但建立帳戶不代表企業需要無限期保留所有欄位。這是電商資料治理的核心取捨:資料有商業用途時,需要投入分析、人力與維運;沒有清晰用途的舊資料,卻仍會持續帶來保護成本與外洩後果。
因此,企業應把「蒐集得到」與「有必要保存」分開處理,包括按服務需要決定欄位、設定保存期限、定期盤點及刪除不再使用的資料。這些安排無法消除所有資安風險,卻可縮小事故發生時可能波及的資料範圍。
第三方平台不能成為責任斷點
91APP事件也反映,品牌將會員與訂單資料交由外部技術平台處理後,消費者未必分得清楚資料由誰保管;他們最先聯絡的通常仍是下單的品牌。TechNews 科技新報 報道稱,91APP曾承認,在調查初期可更主動及及時向品牌說明情況,後續則提出通知與補償措施。
對品牌而言,這代表第三方服務不能只以功能、成本或上線速度評估。合約與日常管理應清楚界定資料存取權限、事故通報時限、品牌可取得的調查資訊,以及面向消費者的通知和客服分工。技術服務商掌握事件細節,品牌承受信任與客服壓力;若訊息傳遞延遲,受影響用戶就更難及時辨識詐騙。
消費者可先做的帳戶保護
若曾在可能受影響的品牌消費,收到看似引用訂單或配送資訊的訊息時,應先把它視為需要核實的聯絡,而非立即按連結處理。較實際的做法包括:
- 不從短訊或電郵中的連結登入帳戶,改以原有app或自行輸入官方網站查詢訂單。
- 若該購物帳戶的密碼與其他服務共用,優先更換,並為每個重要帳戶使用不同密碼。
- 在平台提供時啟用雙重驗證,並留意帳戶中的收貨地址、付款資料及登入紀錄是否出現異常。
- 對要求提供驗證碼、密碼或付款資料的「客服」保持警覺;需要確認時,應使用品牌公開的聯絡渠道。
後續值得觀察的,不只是事件會否帶來罰則或補償,也包括電商、品牌與技術服務商能否把資料最小化、保存期限及事故通報納入日常營運。對用戶而言,官方通知是否足夠清楚、能否讓人快速辨別詐騙,將是信任能否修復的直接考驗。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- TechNews 科技新報 — 收集會員資料愈多愈好?電商個資外洩凸顯資料治理盲點 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。