DigiCert遷移設定失誤令內部系統外露,客戶資料或被讀取
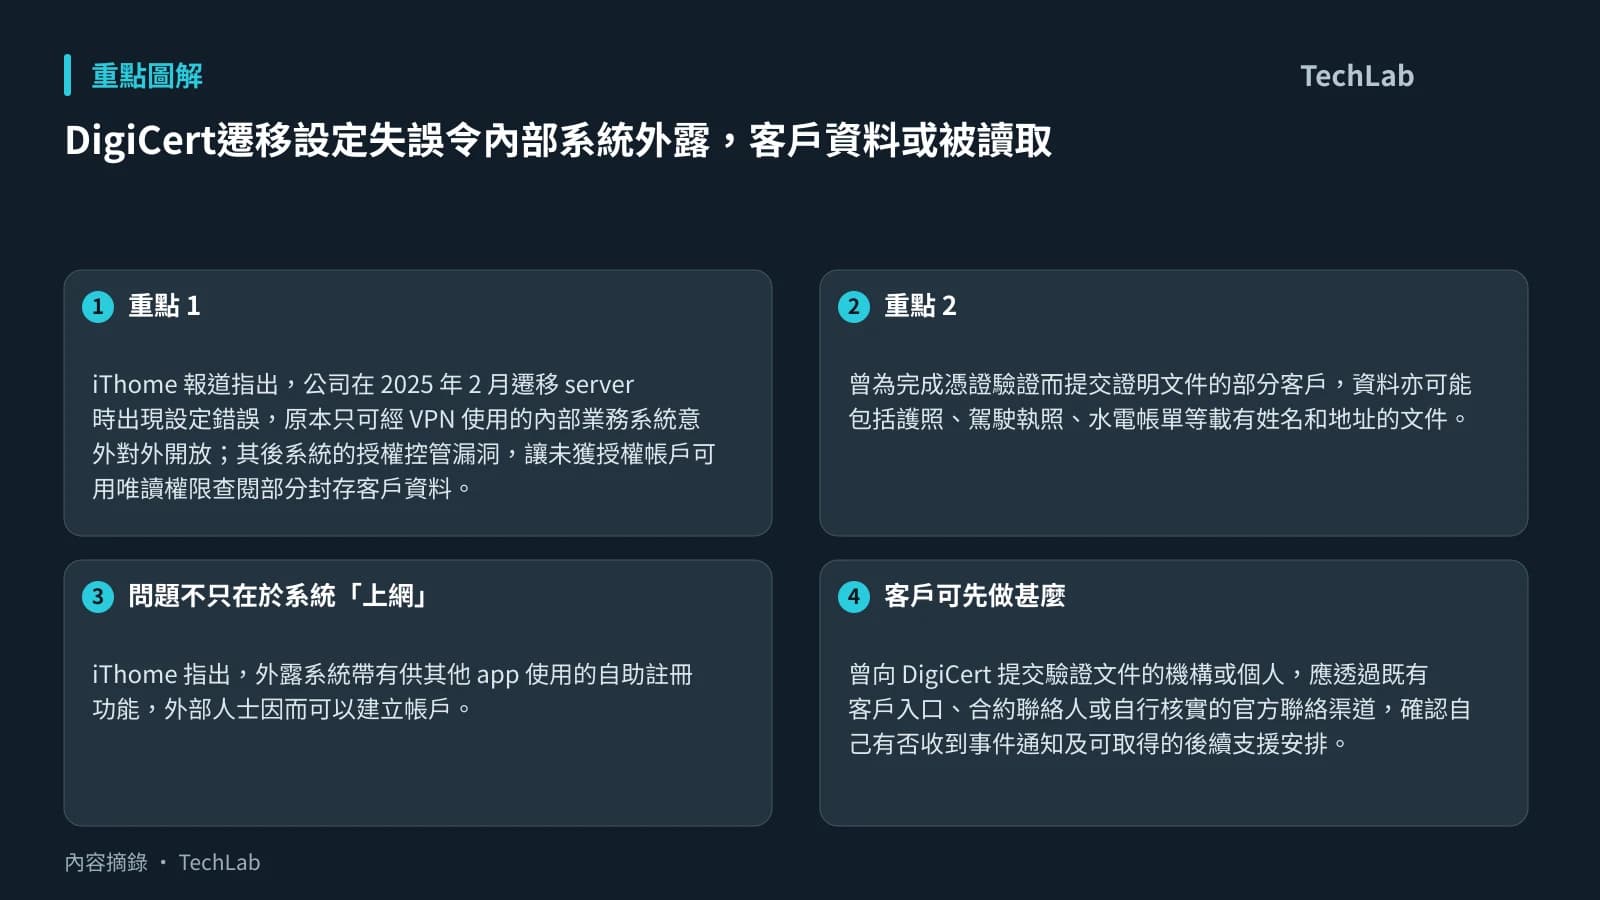
DigiCert 證實資料外洩事件。iThome 報道指出,公司在 2025 年 2 月遷移 server 時出現設定錯誤,原本只可經 VPN 使用的內部業務系統意外對外開放;其後系統的授權控管漏洞,讓未獲授權帳戶可用唯讀權限查閱部分封存客戶資料。
事件可能涉及姓名、公司電郵、電話及公司地址。曾為完成憑證驗證而提交證明文件的部分客戶,資料亦可能包括護照、駕駛執照、水電帳單等載有姓名和地址的文件。資料所載內容未列出受影響客戶數目,亦沒有證實香港客戶或香港資料受到影響。
問題不只在於系統「上網」
iThome 指出,外露系統帶有供其他 app 使用的自助註冊功能,外部人士因而可以建立帳戶。這些帳戶雖未獲指派特定 app,卻仍可繞過原有權限界線讀取封存資料。
這反映遷移風險往往來自兩個環節同時失守:網絡邊界由僅限 VPN 變成公開可達,而新建帳戶與資料存取權限之間的規則又未能正確阻擋未授權使用者。單靠「帳戶未綁定 app」這類設計假設,未必足以證明資料不可被讀取;遷移後須以實際帳戶驗證每一層授權結果。
據 iThome 轉述 DigiCert 提交至 Mozilla Bugzilla 的事件報告,公司在 2026 年 6 月首次發現未獲授權帳戶,當時判斷該等帳戶不能存取客戶資料;後來經其資安研究計畫收到通報,才確認外部人士能建立帳戶。公司其後收緊存取並修補漏洞,並在 10 月 19 日的進一步調查中確認,未授權帳戶曾於 6 月 27 日至 7 月 2 日讀取客戶資料。
客戶可先做甚麼
曾向 DigiCert 提交驗證文件的機構或個人,應透過既有客戶入口、合約聯絡人或自行核實的官方聯絡渠道,確認自己有否收到事件通知及可取得的後續支援安排。不要直接按電郵或短訊內的連結補交文件、重設密碼或提供驗證碼,以免有人借事件冒充供應商進行釣魚。
由於可能涉及聯絡資料及身分證明文件,相關人士亦應留意以公司名稱、憑證續期或帳戶核實為名的可疑通訊。這並不代表每名客戶均已受影響,而是資料類型一旦被濫用,社交工程的可信度可能提高。
IT 團隊應檢查的遷移盲點
對使用憑證、身分核實或客戶文件系統的企業而言,這宗事件可作為遷移後覆核的案例。可優先檢查:原本只限內網或 VPN 的服務是否因 DNS、負載平衡器、防火牆或雲端規則改動而變成公開可達;自助註冊帳戶在未獲分配角色、租戶或 app 時,是否仍能呼叫資料查詢功能;以及是否保留足以追查帳戶建立、權限變更和資料讀取的紀錄。
香港企業未必與事件有直接關連,但若把外判平台視為供應鏈的一部分,便應確認供應商在遷移、權限審核與異常帳戶偵測上的通知和應變機制。下一步值得留意的是 DigiCert 向受影響客戶提供的具體安排,以及事件調查會否披露更清楚的資料範圍。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — DigiCert資料外洩起因是伺服器遷移設定錯誤,導致內部系統暴露於網際網路 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。