Coway 空氣清新機被改為本地控制,雲端依賴風險浮現
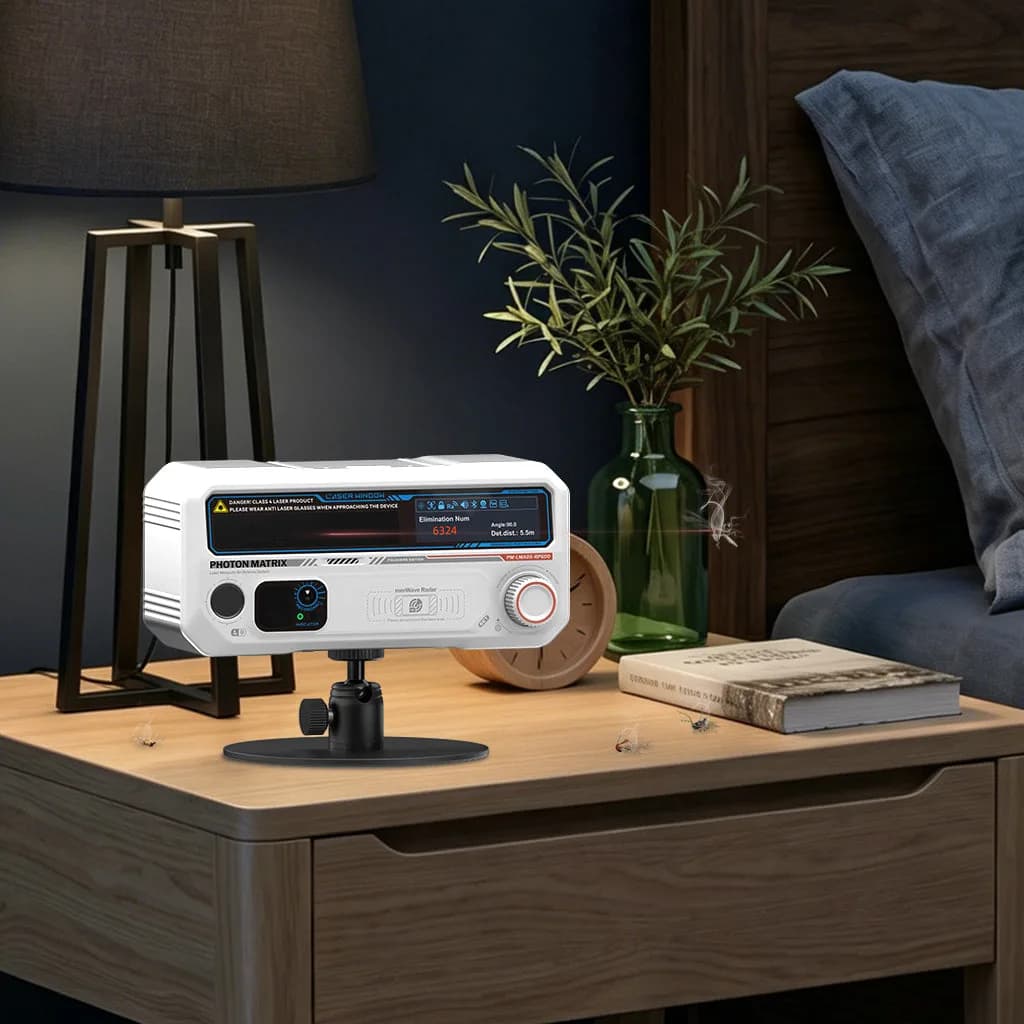
Tom's Hardware 報道,一名開發者成功把一部 Coway 空氣清新機由原有雲端服務轉為連接家中 server,並在 Home Assistant 內本地控制。報道指,裝置中的風扇會透過未加密的 HTTP 下載憑證,令該開發者可讓自設 server 代替 Coway 的雲端端點。
不過,這仍是單一個人改裝個案。報道未列出受影響型號、適用範圍、原廠是否已修正問題,亦沒有 Coway 的公開回應。因此,現階段不能推論所有 Coway 空氣清新機都有同樣行為,更不能據此認定已有用戶帳戶或裝置遭入侵。
憑證以 HTTP 取得,問題在哪裡?
憑證一般用來建立裝置與雲端服務之間的信任關係。若裝置在設定或啟動流程中,透過明文 HTTP 取得這類資料,傳輸過程便缺少 HTTPS 的加密與身分驗證保護。按報道所述,這個特性讓開發者可以由本地 server 提供資料,改變裝置原先連接的對象。
從安全角度分析,這也意味著同一網絡環境中的攻擊者若能影響該 HTTP 傳輸,理論上可能有更大空間干預裝置的信任流程;但這是根據報道內容作出的風險推論,尚非已獲獨立驗證的實際攻擊情境。裝置是否另有簽章檢查、網絡限制或其他保護,原文資料未有交代。
本地控制的吸引力與代價
這個改裝最直接的意義,在於把核心控制留在家中。接入 Home Assistant 後,使用者可把空氣清新機納入既有自動化,例如按感測器讀數或家居情境調整運作,而不必完全依賴廠商雲端是否正常運作。
但這不代表一般用戶應自行仿效。自行攔截或替換裝置的網絡通訊,可能令原廠 app 功能失效,也可能帶來設定、維護和保安責任。對大多數用戶而言,較實際的是先檢視智能家居裝置哪些功能必須經雲端才能使用,並留意原廠日後有否提供正式的本地控制選項或安全更新。
接下來值得觀察的是 Coway 是否回應這項發現、說明涉及的產品範圍,以及是否調整憑證下載與裝置驗證流程。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。