加拿大 Bill C-22 受審議:Apple 憂數據存取要求削弱私隱
加拿大參議院正審議 Bill C-22。法案目標是協助警方及情報機構在調查中取得數碼資訊,但科技公司擔心,政府可在加拿大情報專員批准下,要求公司建立協助取得用戶資料的工具,因而改變服務原有的私隱與保安設計。
據 MacRumors 引述 Bloomberg 報道,Apple、Google 與 Meta 正遊說修改條文;Apple 認為,即使法案已有修訂,仍可能削弱公司保護用戶資料的能力。法案尚未成為法律,最終文字及適用範圍仍可能改變。
爭議不只在「交資料」
Bill C-22 的關鍵問題,是執法要求能否延伸至要求公司改造服務。若一項命令只涉及公司已持有、可讀取的資料,與要求公司預先建立新存取能力,對加密服務的影響並不相同。
Apple 此前曾警告,法案可能容許當局要求設置後門。這是企業對法案風險的立場,並非已獲確認的技術結果;不過,爭議反映端對端加密服務的核心取捨:若服務供應商本來沒有解密所需資料,執法存取要求便可能與其保安架構直接衝突。
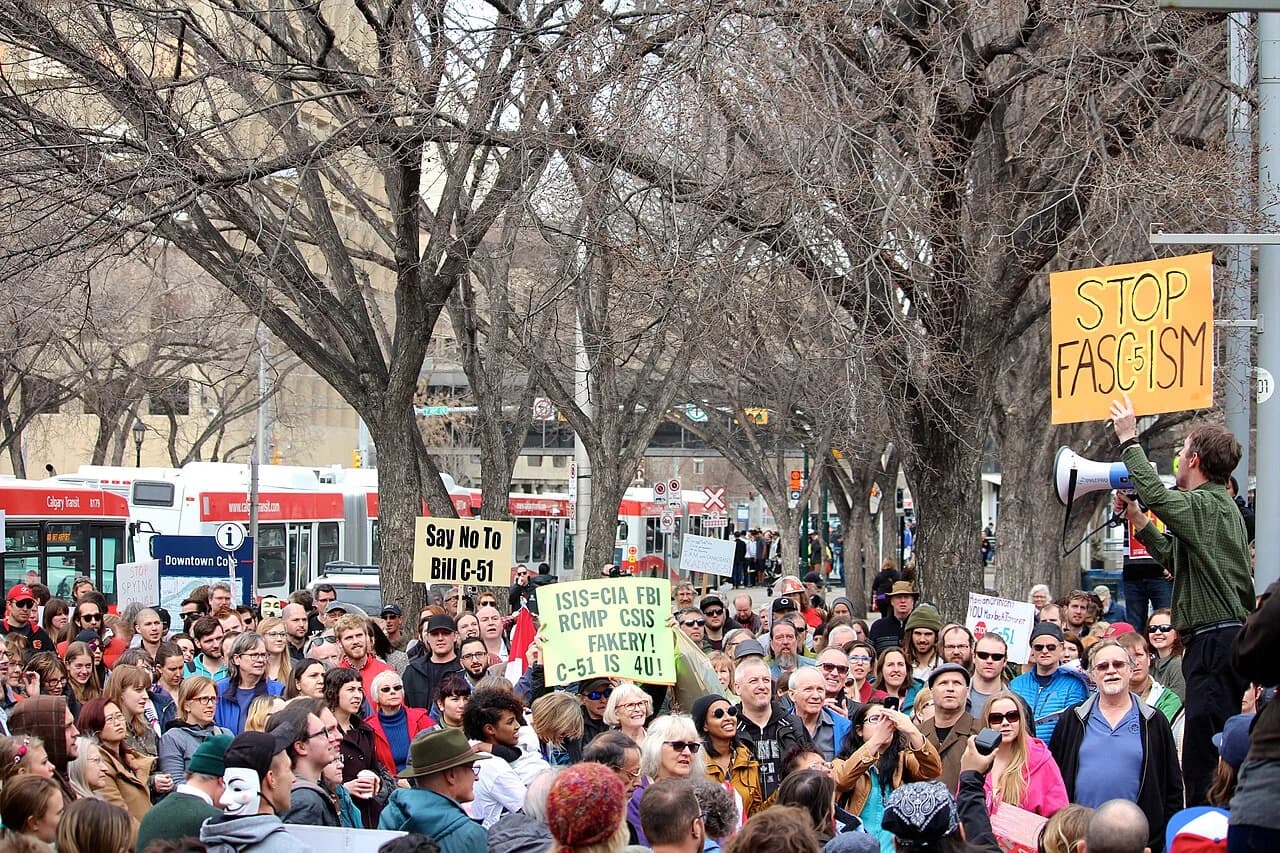
圖片:JMacPherson · CC BY 2.0
現有保障條文如何限制要求
立法者已加入若干限制。根據報道,公司只有在同時符合兩項條件時,才可被要求解鎖加密資料:公司自行提供該加密機制,並且已經持有解鎖所需資訊。法案亦指出,不可強迫公司在服務中引入某些保安弱點。
此外,部分供應商可能須保留最長六個月的用戶連線紀錄。報道稱,這類 metadata 不包括訊息內容、瀏覽紀錄及社交媒體活動內容。這項界線雖然縮窄了資料範圍,但連線資料本身仍可能揭示帳戶或裝置與服務互動的模式,因此同樣涉及私隱考量。
用戶可怎樣判斷自己使用的服務
法案未針對個別 Apple 服務公布具體技術要求,用戶現階段不宜把仍在審議的法案,直接等同於任何服務已失去端對端加密。較實際的做法,是查看服務供應商公開的保安與私隱文件,分辨其是否明確說明:
- 哪些資料採端對端加密,以及供應商是否持有解密金鑰;
- 哪些資料可由供應商讀取,例如雲端備份、帳戶資料或連線紀錄;
- 資料保留多久,以及在何種法律程序下可能回應資料要求。
這些資訊可幫助用戶理解服務目前的資料處理方式,但不能預先判定 Bill C-22 日後會如何執行。Meta、Signal 與 Tailscale 的代表預定在參議院委員會作供,後續審議將更能顯示法案會否進一步收窄政府要求與加密保護之間的界線。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- MacRumors — Apple Pushes Back Against Canada's Plan to Access User Data — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。