逾3,800個AI攻擊框架公開暴露,企業需收緊對外介面
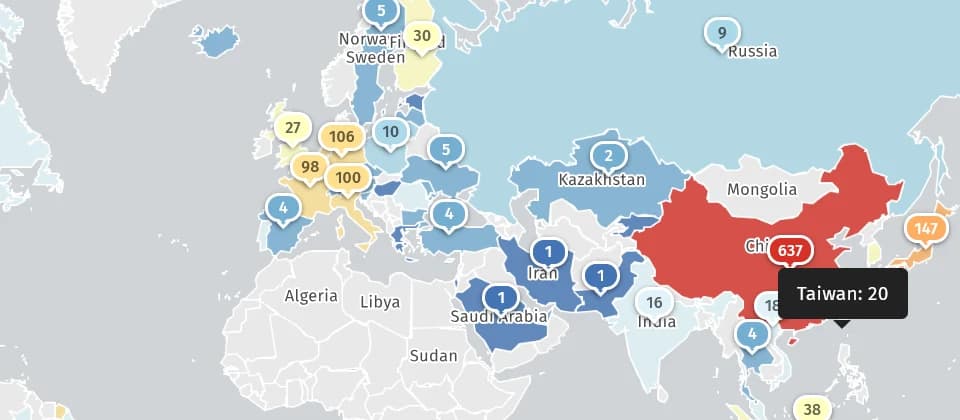
香港錄得624個相關IP,但地理位置與攻擊歸因須審慎解讀
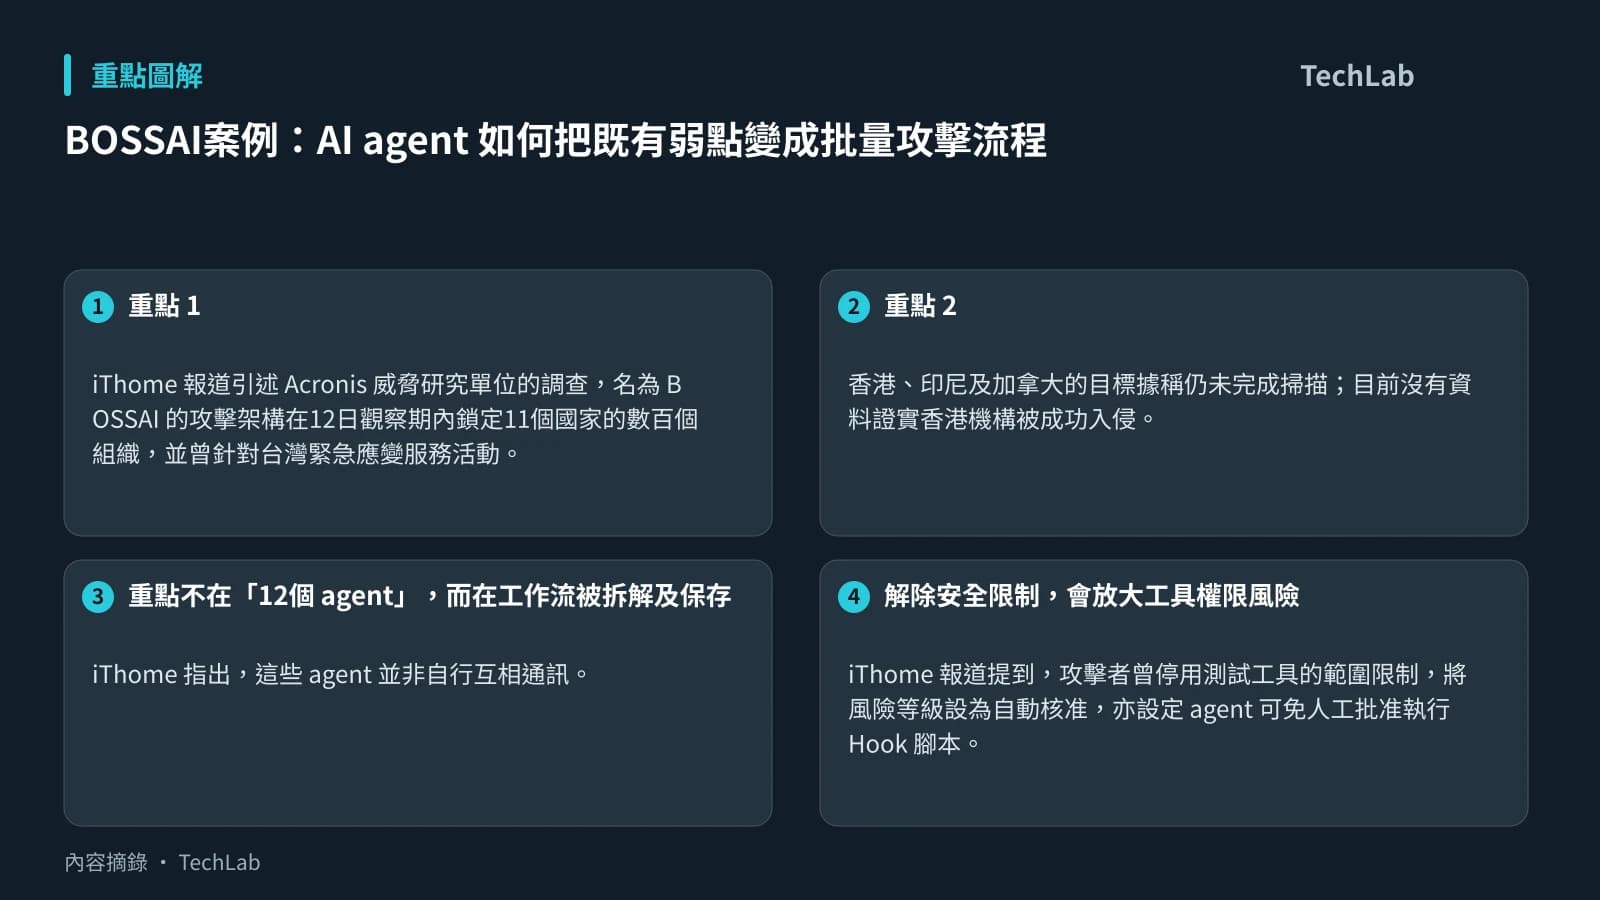
Shadowserver基金會追蹤發現,公開網路上可辨識到3,847個AI自主攻擊框架執行個體IP。這類工具把偵察、測試與後續操作交由AI代理協助執行;當管理介面或服務直接暴露到網際網路,企業的外部攻擊面便多了一類需要辨識和管控的對象。
不過,掃描結果不能直接等同資安事故。iThome報道指出,IP的地理位置不代表操作者身處該地,也不能證明該主機正在發動攻擊;框架辨識與IP地理定位本身亦可能存在誤判和歸因限制。對香港用家而言,624個相關IP只反映被觀測到的部署位置,不能據此推論香港是操作者來源地,或指稱這些主機已遭入侵。
哪些框架被發現
截至11月15日,ARTEX佔觀測結果最大部分,有2,852個IP;CyberStrike有493個、PentestCode有231個、VXControl有196個。其餘還包括Cairn、Strix、Xalgorix、BugTraceAI、Luanniao及PurpleAILab等框架。
iThome報道引述美國聯邦調查局(FBI)於11月13日發布的警示:駭客至少自今年8月起,已利用開源AI自主滲透測試框架ARTEX發動攻擊,令入侵速度加快。Google威脅情報團隊(GTIC)在11月17日發布的AI威脅追蹤報告中,亦將ARTEX和CyberStrike列為正被積極使用的AI代理攻擊框架。
這些訊號的重點不在於每一個公開部署都帶有惡意,而是自動化能力可能縮短攻擊者從發現目標到嘗試利用的時間。若部署者未妥善設定驗證、網路存取範圍或管理權限,原本僅供測試或研究的工具也可能成為可被濫用的入口。
圖片:Shadowserver
管理員可先做的盤點
企業可把AI攻擊或滲透測試框架視為高風險管理工具,優先確認是否有未經核准的部署,並檢查其對外服務、API、遠端管理頁面及雲端安全群組。若業務上確有需要,較穩妥的做法是限制來源網段、採用強式身分驗證,並把管理介面置於VPN或受控網路後方。
同時,應保留足夠的存取與操作紀錄,留意短時間內大量掃描、憑證嘗試或異常外連等跡象。這些措施無法單靠一次盤點完成;隨著框架版本、部署位置和暴露方式改變,資安團隊仍要持續核對對外資產與實際業務需求。
延伸閱讀
AI 輔助說明: 本文由 AI 協助整理。
參考來源
- iThome — 公開網路上存在逾3,800個AI攻擊框架執行個體,臺灣也有20個 — original report
本文根據原文及公開資料整理;資料有出入時,以原文及官方資料為準。