
#Linux
46 篇文章
TechLab 所有關於「Linux」嘅文章、評測同教學,由最新排起。
 3C 產品
Linux 核心容許 AI 輔助,但責任仍由提交者承擔
Linus Torvalds 對 AI 生成程式碼的取態,重點不在要求披露工具名稱,而在提交者能否理解、驗證並為每個 patch 負責。
 Tech News
兩項已遭利用漏洞牽涉 Linux 核心及 VMware ESX
CISA 將 Linux 核心 CVE-2026-46300 與 VMware ESX CVE-2026-41709 納入 KEV。香港機構應先盤點資產及版本,但修補細節仍須以官方公告核實。
 3C 產品
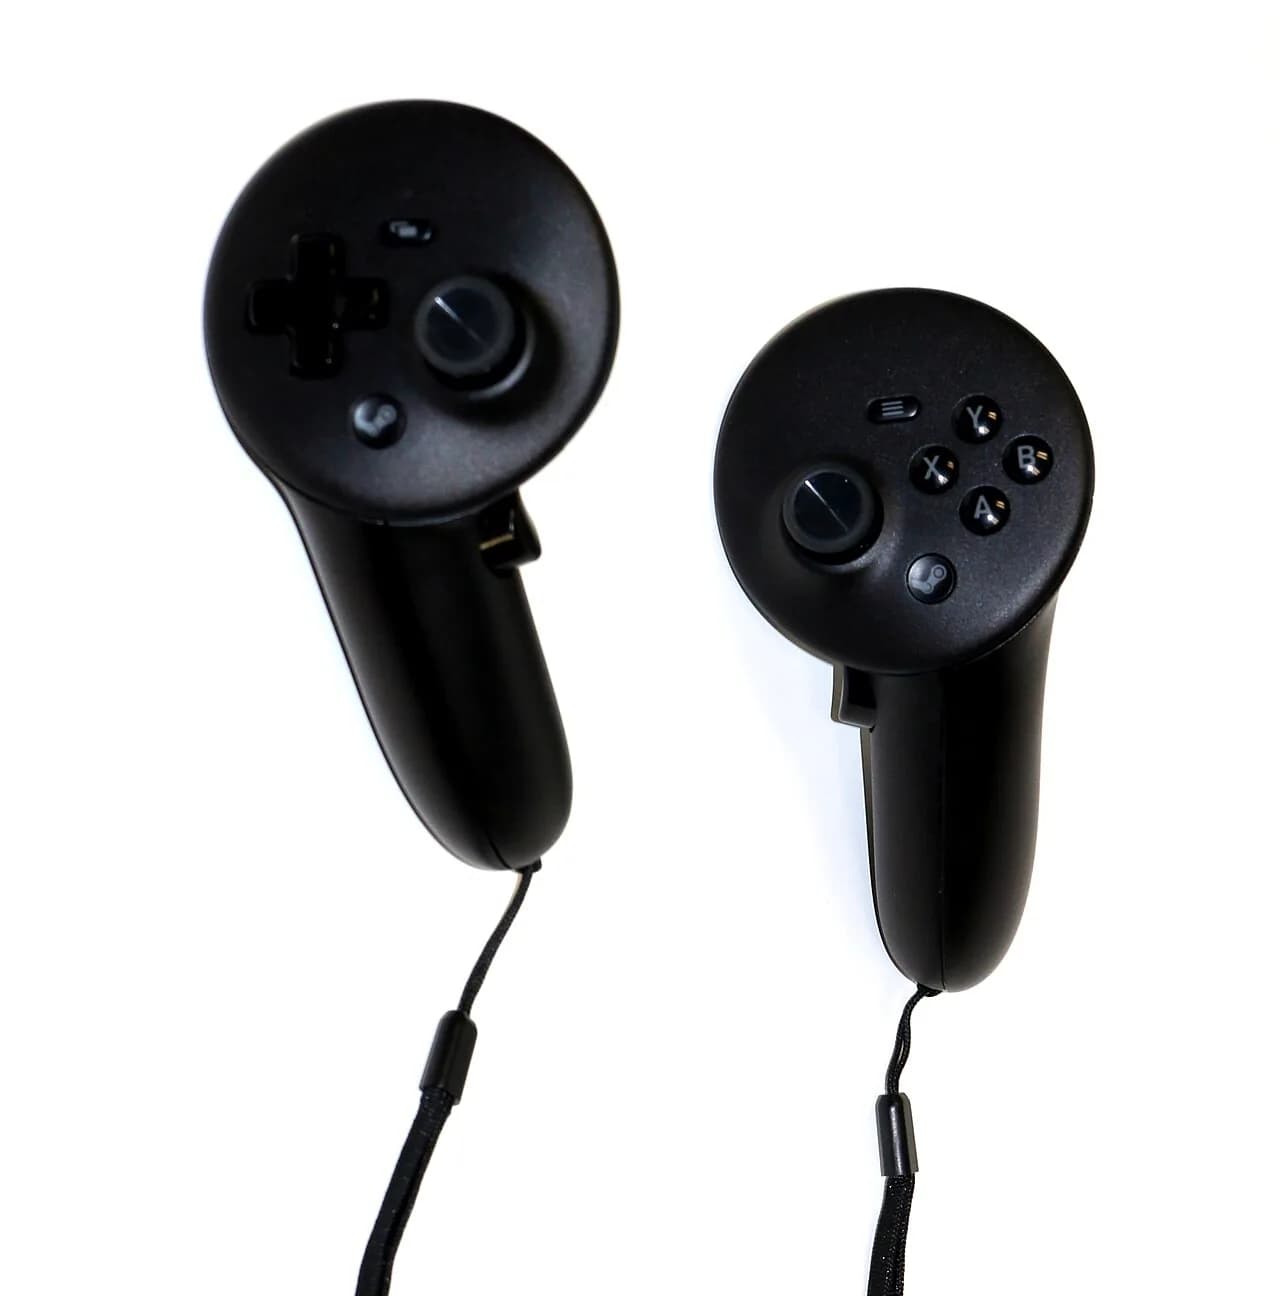
Steam Frame 核心加入 CD-ROM 支援,VR 實體媒體兼容性多一條路
Valve 據報在 Steam Frame 的 Linux 核心加入外接 CD-ROM 光碟機支援。改動很小,卻反映其平台有機會保留較開放的 PC 周邊兼容方向;實際可用範圍仍待觀察。
 3C 產品
AMD 為 Linux 加入 Ryzen 超頻驅動支援,工具仍待補上
AMD 據報為 Linux 提供 Ryzen 超頻所需的 AOD 驅動支援,但暫未有官方 app。真正的使用體驗將取決於第三方工具、相容型號與穩定性驗證。
 Tech News
Ubuntu 26.10 全面轉用 Rust coreutils:升級前先測試腳本
Ubuntu 26.10 把 cp、mv、rm 納入 Rust 版 coreutils,並提升 APT 驗證及 Entra ID 登入安全;但它屬非 LTS,維護至 2027 年 7 月,管理員應先驗證既有自動化流程。
 3C 產品
Linux 常用指令易用錯:rsync、find、sort、tar 的安全操作
慣性輸入 rsync -avz 或 tar -czvf 未必等於做對工作。從備份刪除確認、目錄搜尋到容量及版本排序,幾個常見旗標足以改變結果與風險。
 3C 產品
Linux 要不要防毒?權限保護不了供應鏈風險
Linux 的權限設計能阻止下載檔案自動執行,卻無法替用戶判斷套件、腳本與 sudo 指令是否可信。防毒工具可捕捉已知威脅,但個人與開發者更要管理安裝來源和權限。
 3C 產品
Googlebook 的 Linux VM 先服務 AI 開發,GUI app 仍待補足
Googlebook 將 Linux 終端機定位為 AI coding agent 與命令列開發入口,透過隔離 VM 保護私人檔案;但 Linux GUI app 未能妥善整合,仍是平台面向一般開發者的明顯缺口。
 3C 產品
KDE Plasma 擬加入安全模式:桌面故障排查可望更有系統
KDE Plasma 正開發專用安全模式,預期 2026 年第四季起陸續整合部分功能。它的重點是停用第三方自訂項目,協助用戶隔離桌面插件、主題及設定引起的故障。
 3C 產品
舊 Kindle 越獄後可變 Linux 端點,但先計清安全與維護成本
一部停止更新的 Kindle 可透過越獄取得 root 權限,運行較新的閱讀軟件或充當 Home Assistant 面板。不過,凍結韌體同時代表安全修補停在過去,型號、儲存空間與代理設定皆會左右成敗。
 3C 產品
Void Linux 禁 AI 代寫:113 個套件被棄養後的維護代價
Void Linux 要求所有提交內容由人類原創,一名維護者承認以 AI 撰寫版本比較後,將 113 個套件標示為無主。事件焦點在於政策邊界與維護接棒能力。
 Tech News
HAProxy 執行檔遭植入後門:後端日誌為何可能毫無痕跡
Rapid7 發現針對南韓組織的 Linux 攻擊工具,惡意 HAProxy 可在代理層攔截指令與竊取 Cookie。事件提醒維運團隊:後端 access log 並不足以還原網站入口層的風險。
 3C 產品
Linus 用 AI 追 Intel GPU bug:肯做苦工,但幾次叫人放棄
Intel Xe GPU driver 一個記憶體邊界錯誤,令部分機器開機後黑畫面。Linus Torvalds 用 AI 幫手加診斷碼同分析數據,但 AI 幾次判定問題無解。呢次經歷幾具體咁示範咗 coding agent 擅長咩,同點解工程師仍然要掌舵。
3C 產品三部 Linux PC 保持同一手感:dotfiles、套件清單同 secrets 分開管
XDA 作者將三部 Linux PC 嘅 dotfiles、套件清單同工作檔案分開管理,換機時毋須複製整隻硬碟。實際照做仲要分清共用設定、硬件專屬項目同 secrets,否則同步得愈徹底,出錯同洩漏資料嘅範圍都會愈大。
 Tech News
Interrupt Injection 繞過 Spectre v2 防線,Intel/AMD 影響要分開睇
MIT CSAIL 研究人員搵到 Spectre v2 防線入面一個極短時間空隙,再用硬件中斷污染分支預測。研究涵蓋四款 Intel/AMD CPU,但完整讀取 kernel 記憶體嘅攻擊只喺 AMD Zen 2 Linux 上完成,實際風險較集中喺共用 server 同雲端環境。
3C 產品Debian 開投票定 AI 寫 code 規矩:披露、版權同責任點樣計
Debian Developer 正喺度表決點樣處理 AI-assisted contribution,選項由全面禁止到附條件接受都有。對用 Codex、Copilot 參與開源項目嘅 developer,最實際係搞清楚披露、授權、敏感資料同人工審核責任。
3C 產品RTX 5090 嘅 VRAM 拎嚟頂 RAM?WSL2 跑到,但代價唔細
XDA 作者用 nbd-vram,成功喺 WSL2 將約 7GB RTX 5090 VRAM 變成 swap。不過實測隨機讀取輸俾 VHDX,仲要關掉一項防死鎖保護先跑到。呢招可以幫 containers 同編譯避過爆 RAM,卻唔等於真係加咗 system RAM。
3C 產品mini PC 加個 HDMI-CEC 轉接器就變客廳遊戲機?接法、設定同伏位拆解
UGREEN 85996P 可以經 DisplayPort 幫部分 Linux mini PC 接通 HDMI-CEC,做到手掣喚醒電腦後開電視兼轉輸入。不過 US$20 只係美國參考價,4K 高刷新率、VRR、HDR 同休眠表現亦要逐部機、逐部電視試。
3C 產品舊 Android 手機跑 Docker 唔使 root:Podroid 有得玩,但未夠班做長開 server
舊 Android 手機有 CPU、RAM、儲存同流動數據,攞嚟跑幾個自架 app 的確幾吸引。Podroid 仲可以免 root 開 Alpine Linux VM,再跑 Docker 或 Podman。不過 ARM image、port、Android 殺背景程序、長插電同保安設定,樣樣都會影響佢有幾實用。
Tech NewsRISC-V 商用核心首證可受 Spectre 攻擊,Linux 防護未追上硬件
研究人員喺三款商用亂序執行 RISC-V 核心重現多類 Spectre 攻擊,仲用 C910 讀到 Linux kernel 記憶體。不過完整攻擊要配合指定 kernel 同 BPF 設定,唔代表每粒 RISC-V 都可以照辦煮碗。現時指令集、compiler 同 Linux 防護之間仲有唔少缺口。
Tech NewsChatGPT Linux 官方版終於到,開發者要裝定繼續用 Codex CLI?
OpenAI 首次預覽 Linux 版 ChatGPT 桌面 app,將 Chat、Work 同 Codex 放入同一介面,亦支援本機程式庫。不過官方下載頁同文件仲未完全更新,香港亦未列入 ChatGPT 支援地區,現階段未必人人裝得到。
3C 產品Linux 7.2 如期推進,AI 搵 bug 正改寫 kernel 開發節奏
Linux 7.2-rc7 收到大量細修正,當中唔少源自 AI 工具協助睇 code。不過 Linus 冇講過 AI 已經搵 bug 快過人,更冇交低審核權;變化在於問題湧現得密咗,維護者要花更多時間驗證、修正同決定收唔收。
3C 產品Windows 開發者仲使唔使 dual boot?WSL、虛擬機同原生 Linux 點揀
XDA 作者分享自己點樣停用 dual boot,改喺 Windows 11 入面處理 Linux 開發。WSL 2 而家確實頂得住好多 CLI、web development 同 container 任務,不過檔案擺位、網絡、硬件同隔離要求,仍然會左右你應唔應該留低原生 Linux。
3C 產品舊外置 SSD 點樣安全試 Linux:由備份、裝機到還原一次講清
想認真試 Linux,又唔想切割 Windows 內置碟,舊外置 SSD 係相對低風險嘅做法。不過插碟安裝唔代表萬無一失:揀錯目標碟、放錯 EFI bootloader、亂關 Secure Boot,一樣可以令 Windows 開唔返。以下由備份、安裝、兼容測試講到還原。