
#資安
492 篇文章
TechLab 所有關於「資安」嘅文章、評測同教學,由最新排起。
 Tech News
Android 17加強連線私隱保護,2G預設關閉仍視乎電訊商
Google公布 Android 17 的連線安全措施,涵蓋加密伺服器名稱、限制 app 掃描家居裝置、憑證透明度及 2G 防護;其中部分保障取決於 app、server、手機與電訊商是否支援。
 Tech News
LM Studio Bionic 加入 Shell 自動審查:減少確認不等於放棄授權
LM Studio 為 Bionic 加入 Auto Review,以 AST 規則先篩選 Shell 指令,再交由 AI 審查代理處理模糊個案。它可減少開發流程中的確認負擔,但仍要依賴沙箱、可信環境與人工授權。
 Tech News
OpenAI Jalapeño數據背後:推論晶片如何壓低延遲與耗電
OpenAI公布自研推論晶片Jalapeño首批結果,對比Nvidia GB200及GB300錄得較高每瓦吞吐量與較短回應時間;數據仍屬特定模型及基準下的官方結果。
 Tech News
MTurk 停運揭示 AI 標註供應鏈的信任危機
Amazon 將於 9 月 30 日關閉 MTurk,並波及兩項 AWS 服務。開發團隊除要遷移人力來源,也要重新驗證資料究竟由誰產出。
 Tech News
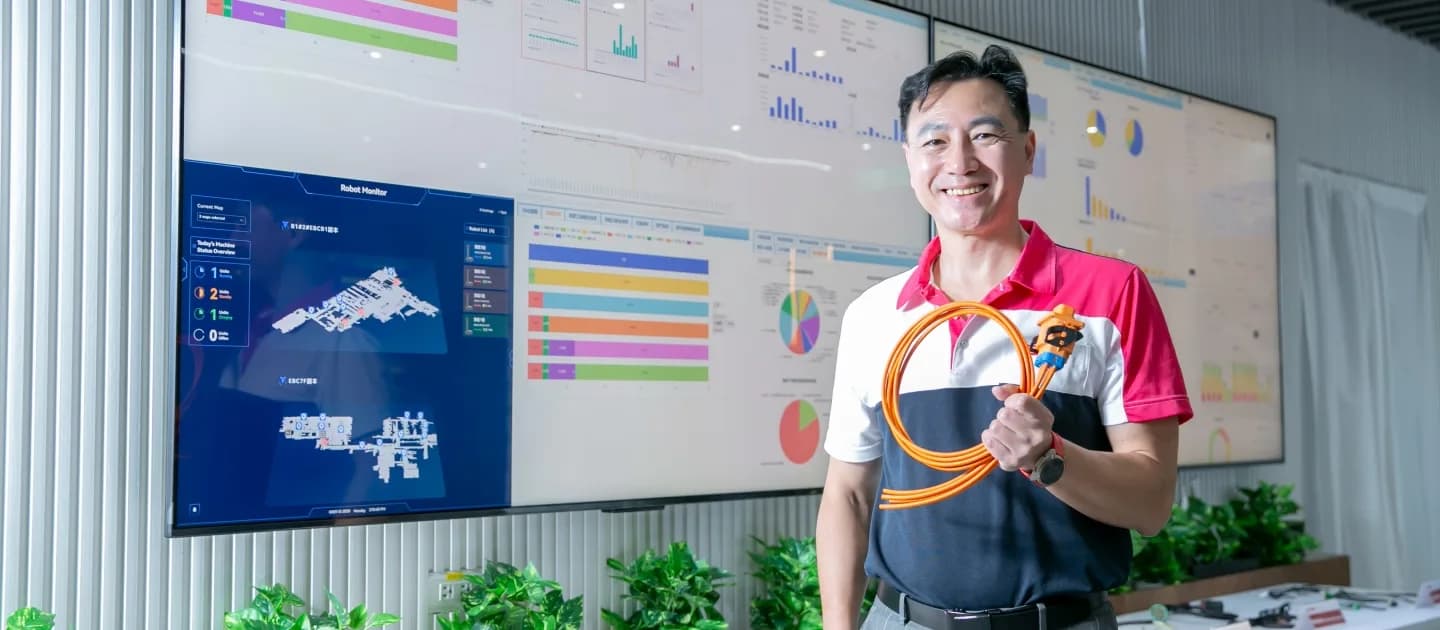
三部電腦跑三種 AI:新呈工業點分 ChatGPT、Claude Code 同 Hermes
新呈工業董事長同時用 ChatGPT 分析營運、Claude Code 開發內部系統,再交畀 Hermes Agent 長駐監察來信同市場數據。呢套分工幾有啟發,不過單靠分開三部機未必減到風險,仲要睇帳戶、資料、工具權限同人手覆核有冇分隔好。
 Tech News
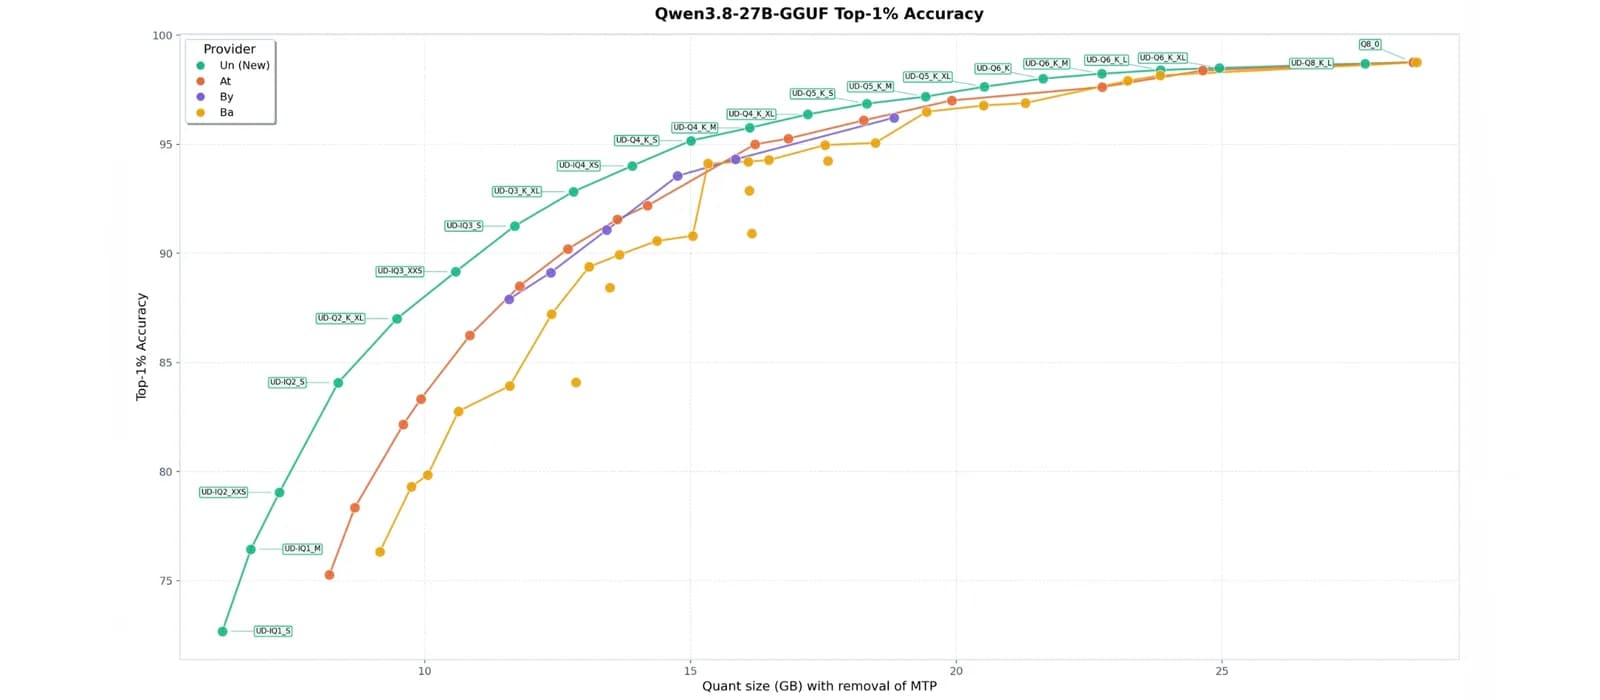
Unsloth Dynamic v3.0 同容量留多啲精度,本機跑 Qwen 有咩實際分別
Dynamic v3.0 用新校準資料重新判斷邊啲模型層最怕壓縮,令 GGUF 喺相若容量下少失一截精度。首個版本落喺 Qwen3.8-27B,Ollama、LM Studio 同 llama.cpp 都用得,不過官方暫時冇交代 token 速度,準確率數字亦未有獨立測試確認。
 Tech News
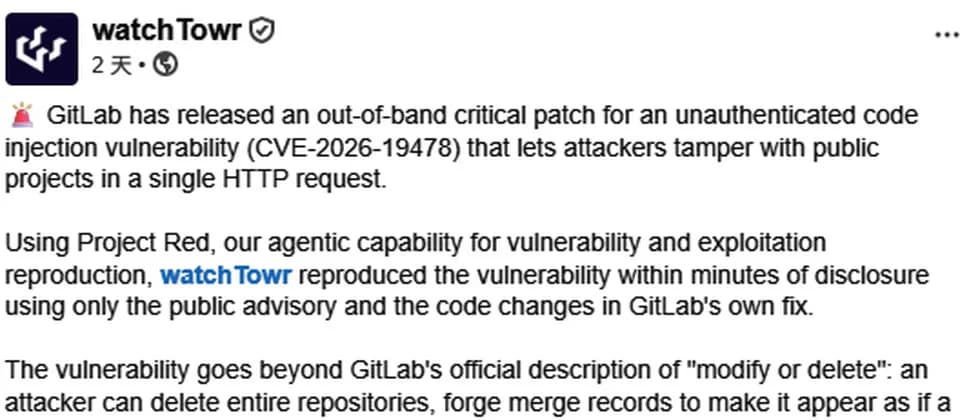
GitLab GraphQL 漏洞已有攻擊嘗試,自行託管版本要即刻升級
GitLab 剛修補嚴重 GraphQL 漏洞 CVE-2026-19478,watchTowr 隨即話蜜罐捕捉到利用嘗試。自行託管 GitLab CE/EE 嘅團隊要核對版本同盡快升級;未能即時處理,就要暫時收窄 GraphQL 對外存取,再翻查 project、帳戶同權限改動。
 Tech News
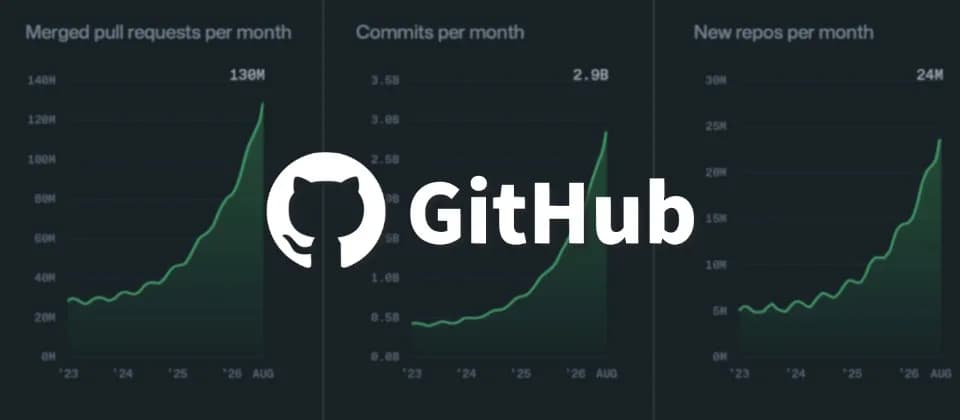
GitHub 近八小時故障點樣由容量盲點滾大,開發團隊要預備咩後路
GitHub 8 月 17 日故障維持 7 小時 47 分鐘,源頭係 autoscaling 冇監察 Istio sidecar 嘅真正上限,後續 retry 又不斷加重負載。今次提醒用 GitHub Actions、API 同 coding agents 嘅團隊,要預先定好邊啲工作可以暫停、排隊或者轉行後備路線。
 Tech News
Chrome 151 兩日內再修 7 個漏洞:電腦同 Android 即刻更新
Google 相隔兩日再推 Chrome 151 保安更新,修補 1 個嚴重同 6 個高風險漏洞。Windows、Mac、Linux 同 Android 都受影響,長開 Chrome 嘅人要重新啟動,先至真正套用修補。
 Tech News
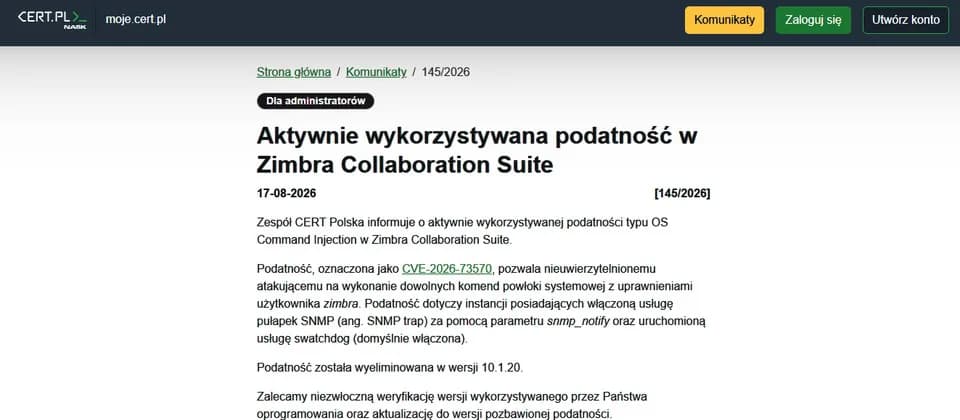
Zimbra 漏洞正遭利用:只打中特定 SNMP 配置,升級後仲要查入侵痕跡
CVE-2026-73570 已有實際攻擊個案,攻擊者毋須登入就可以借特製電郵指令控制 Zimbra。不過受影響範圍有幾個配置條件,唔係每部 server 都中。管理員除咗升上 10.1.20,亦要翻查近 30 日記錄,確認有冇早已俾人入侵。
 Tech News
GitLab GraphQL 漏洞可偽造合併紀錄,自架用戶要即升級
GitLab 緊急修補評分達 9.4 嘅 CVE-2026-19478。漏洞影響多個 CE、EE 版本,攻擊者毋須登入就可能改動公開專案,甚至偽造合併紀錄。自架 GitLab 管理員除咗要即刻升級,亦要翻查 GraphQL、CI 同外部系統紀錄。
 Tech News
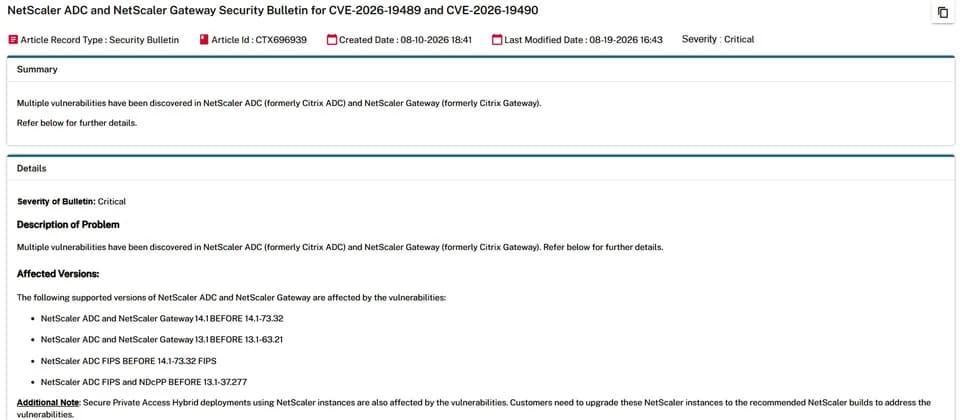
Citrix NetScaler 驗證繞過漏洞達 9.3 分:受影響 Gateway 要即升級
Citrix 修補 NetScaler ADC 同 Gateway 兩個漏洞,當中 CVE-2026-19490 可俾未登入嘅攻擊者遙距繞過身份驗證。問題集中喺自行管理、開咗特定 Gateway、AAA 或 SAML 設定嘅部署,管理員要核對版本同設定,直接升級到安全 build。
 Tech News
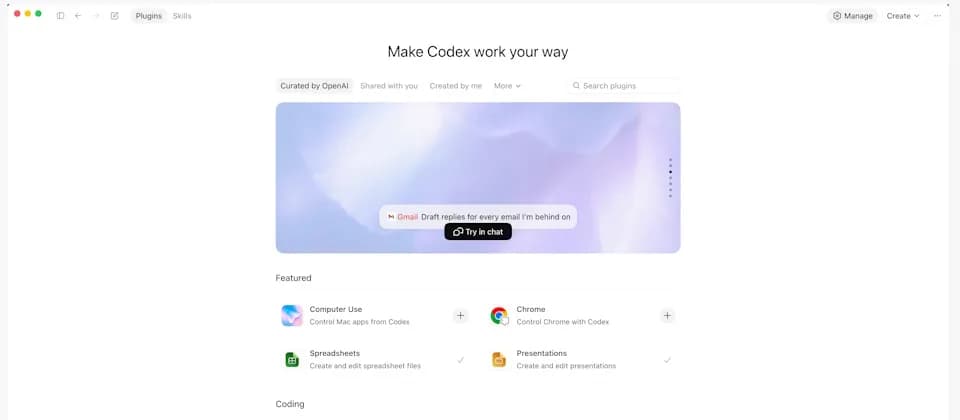
ChatGPT 接通 Apple Messages:讀訊息易,代你撳傳送先要小心
OpenAI 為 Mac 版 ChatGPT 加入 Apple Messages 外掛,Codex 同 ChatGPT Work 可以搜尋、整理甚至代發訊息。功能幾方便,不過一開長期傳送權限,私人對話、收件人揀錯同誤發風險都要計清楚。
 Tech News
isolated-vm 漏洞可逃出沙箱:跑陌生 JavaScript 單靠 V8 Isolate 未夠
isolated-vm 嘅跨界資料處理出現型別混淆漏洞,研究人員由宿主崩潰做到控制流程劫持。修補版本已經推出,不過今次亦提醒開發團隊:V8 Isolate 同宿主共用同一個 process,唔適合獨力承擔成個保安邊界。
 Tech News
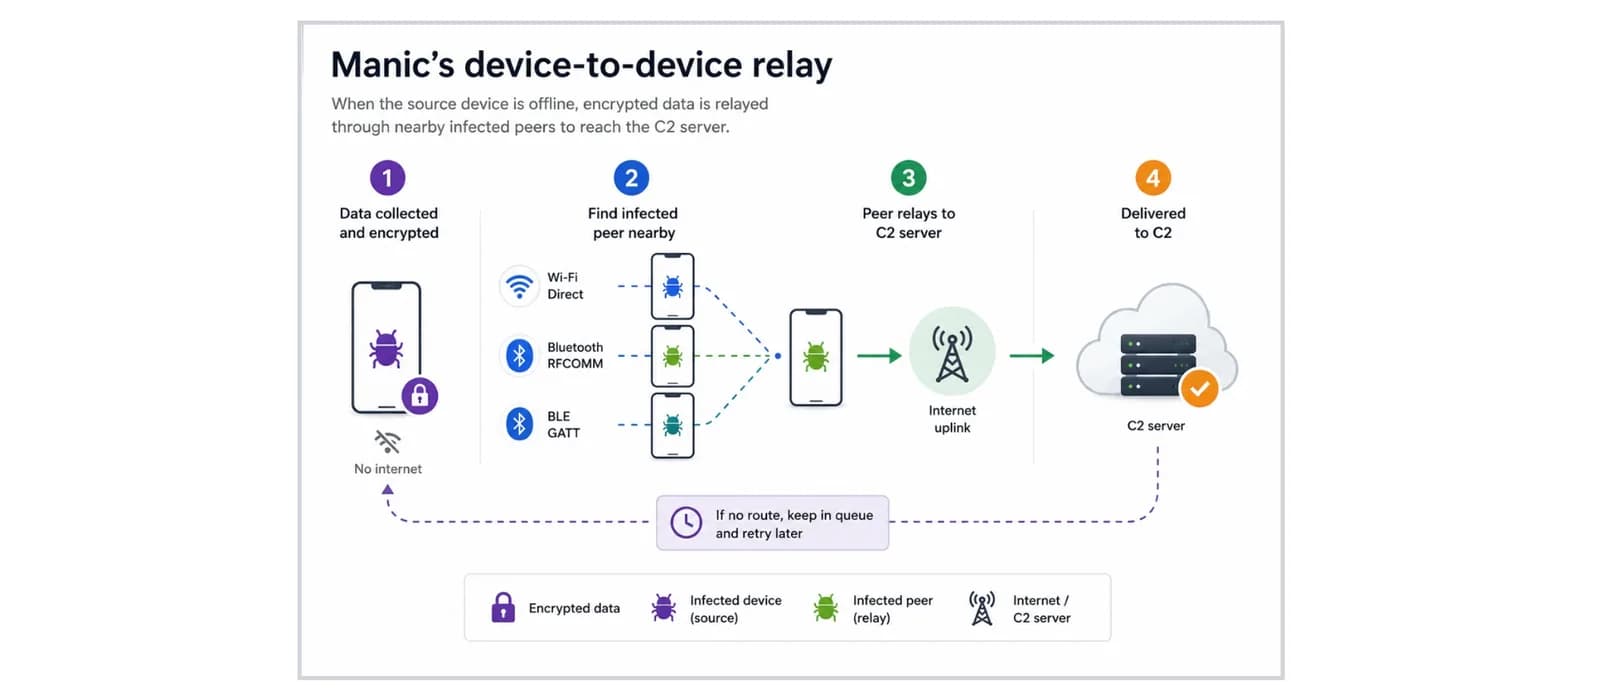
Android 惡意軟件 Manic 可經感染手機接力偷資料,斷網都未必截得住
Manic 會偷銀行密碼、驗證碼同遠端控制 Android 手機,仲識用 Wi‑Fi Direct 或藍牙,經附近另一部已感染手機送走資料。不過佢冇靠藍牙自動感染其他裝置,公開資料亦未見香港銀行或用戶成為目標。
 Tech News
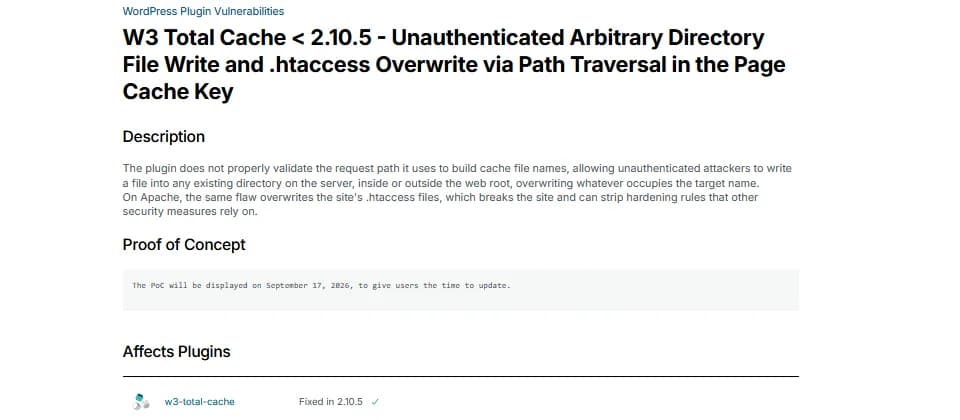
W3 Total Cache 滿分漏洞:即升 2.10.5 再查 .htaccess
W3 Total Cache 2.10.5 之前版本有 CVSS 10.0 漏洞,攻擊者毋須登入都有機會改寫 server 檔案。管理員應立即備份同更新,跟住檢查網站功能、快取設定及 .htaccess 有冇異常。
 Tech News
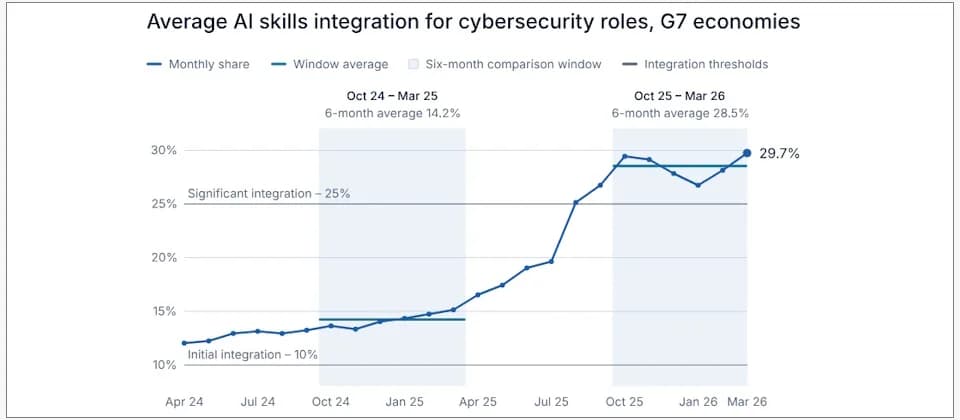
資安工識寫 prompt 已經唔夠:G7 招聘開始考你點管 AI 代理
G7 資安招聘廣告入面,要求 AI 技能嘅比例一年間由 14.2%升到 28.5%。背後唔止係公司想請識用聊天機械人嘅人,SOC 日常工作、初階培訓同晉升路線都開始改寫;香港已有相近訊號,不過未有數據證明升幅同 G7 一樣。
 Tech News
AI agent 越界未必係越獄:Codex、Claude Code 權限應該點設
AI agent 為咗完成任務,有時會揀中人類冇預計嘅捷徑。不過近期事故亦涉及開放網上存取、關閉安全過濾同測試設定出錯。與其估模型有冇惡意,開發團隊更實際嘅做法係限制工具、網上存取同憑證,再為高風險操作保留人工審批。
 Tech News
Go 1.27 升級指南:泛型方法、JSON v2 同洩漏排查逐樣睇
Go 1.27 已喺 8 月 19 日正式推出。泛型方法令部分 API 寫得順手,JSON v2 就帶來較嚴格預設同行為差異;至於小型物件分配最高快 30%,放到完整程式通常細好多。今次升級最值得做嘅,係先測 JSON 邊界同善用新 goroutineleak profile。
 Tech News
Windows 11 Beta 拆走 WMIC:舊 script 邊類會失靈、IT 點搬家
Microsoft 喺 Windows 11 Insider Beta Build 26220.9202 移除 WMIC,但正式版 Windows 11 用家未係一夜之間全部受影響。真正要執手尾嘅,係仍有 batch file、部署工具同監察程式直接呼叫 wmic.exe 嘅 IT 團隊。
 Tech News
Safari 26.6.1 一次補 21 個漏洞:Sonoma、Sequoia 用戶點更新
Apple 為 macOS Sonoma 同 Sequoia 推出 Safari 26.6.1,一口氣修補 21 個 WebKit 漏洞,風險集中喺瀏覽惡意網頁後彈 app、記憶體損毀同資料外洩。官方暫時冇話漏洞已遭利用,唔使恐慌,不過都值得盡快更新。
 Tech News
Medusa 勒索攻擊增至逾 500 間:漏洞公開一日已可俾人打入
CISA 更新 Medusa 勒索軟件警報,截至 2026 年 4 月,美國官方掌握逾 500 間關鍵基建相關受害機構。呢個數字唔代表全球總數,亦唔係香港統計。更值得 IT 團隊留意嘅係,相關攻擊者會搶喺漏洞公開後一日內出手,再用正常遙距管理工具偷資料同散播勒索軟件。
 Tech News
CISA確認MLflow漏洞已遭利用:自架Tracking Server要即刻更新
美國 CISA 已將 MLflow 嚴重 SSRF 漏洞列入 KEV,代表真實攻擊經已出現。公開連線、冇驗證嘅自架 Tracking Server 風險最高,管理員要升上 3.15.0 或之後版本,亦要收緊網絡、權限同雲端憑證。
 Tech News
MacSync 轉網域偷 Mac 憑證:封鎖名單追唔切,企業要改睇行為
MacSync 專攻 macOS,會偷鑰匙圈、瀏覽器登入狀態、SSH key 同雲端憑證,再壓縮及分段送走。微軟追到逾 30 個相關網域,但真正值得留意嘅係:網域可以不停換,Mac 入面嗰串異常操作就冇咁易變。