
#網絡安全
247 篇文章
TechLab 所有關於「網絡安全」嘅文章、評測同教學,由最新排起。
 Tech News
Palo Alto收購Console:AI agent走入資安處置前的權限考驗
據報Palo Alto Networks以5億美元收購Console,計劃把原本處理IT支援工作的AI agent接入Cortex。交易意義在於把告警調查與處置串連,但授權範圍與人手覆核將決定這種整合能否安全部署。
 Tech News
企業部署 AI agent 前,先補上三道安全缺口
HiddenLayer 獲 1 億美元融資,反映企業正為 AI agent 的實際運行風險付費。部署重點已由模型本身,延伸至 prompt injection、惡意工具調用及開源模型供應鏈驗證。
 Tech News
OpenAI Astra 將開放:高能力資安 AI 的關鍵是存取管控
OpenAI 稱即將推出的 Astra 可自行發現及利用未知漏洞,並會限制最先進資安能力的存取。對企業而言,模型權限、帳戶風險評估與漏洞披露機制將成為部署重點。
 3C 產品
Windows 11 Defender 假警報:先核實防護狀態,別急於關閉設定
Windows 11 部分用戶更新 Defender 後或反覆收到「已關閉」提示。Microsoft 指屬通知錯誤,但前提是防毒設定確實仍為啟用;用戶應先核實狀態,勿把所有警報當成誤報。
 Tech News
逾百公司聯署談 AI 網安:企業先補上身份與監測缺口
OpenAI、Google 等逾百家公司呼籲集體強化網安。聯署未帶來強制規則,但它點出 AI agent 普及後,企業必須重新處理帳戶身份、權限及持續監測。
 Tech News
GTA 6「demo」下載騙案:玩家應先保住瀏覽器帳戶
假冒 Rockstar 宣傳的網站以 GTA 6 demo 或官方下載作餌,實際散播可竊取瀏覽器資料的 infostealer。GTA 6 並未推出可玩的 demo,下載前及懷疑中招後均應優先檢查帳戶與瀏覽器憑證。
 3C 產品
本地 LLM 讀 server 日誌:診斷可自動化,權限不能放寬
一名自建 server 用戶把本地 LLM 接入受限日誌查詢,讓停機告警附上初步原因。可複製的重點不在讓 AI 控制主機,而是以最小權限把讀取、判斷和變更拆開。
 3C 產品
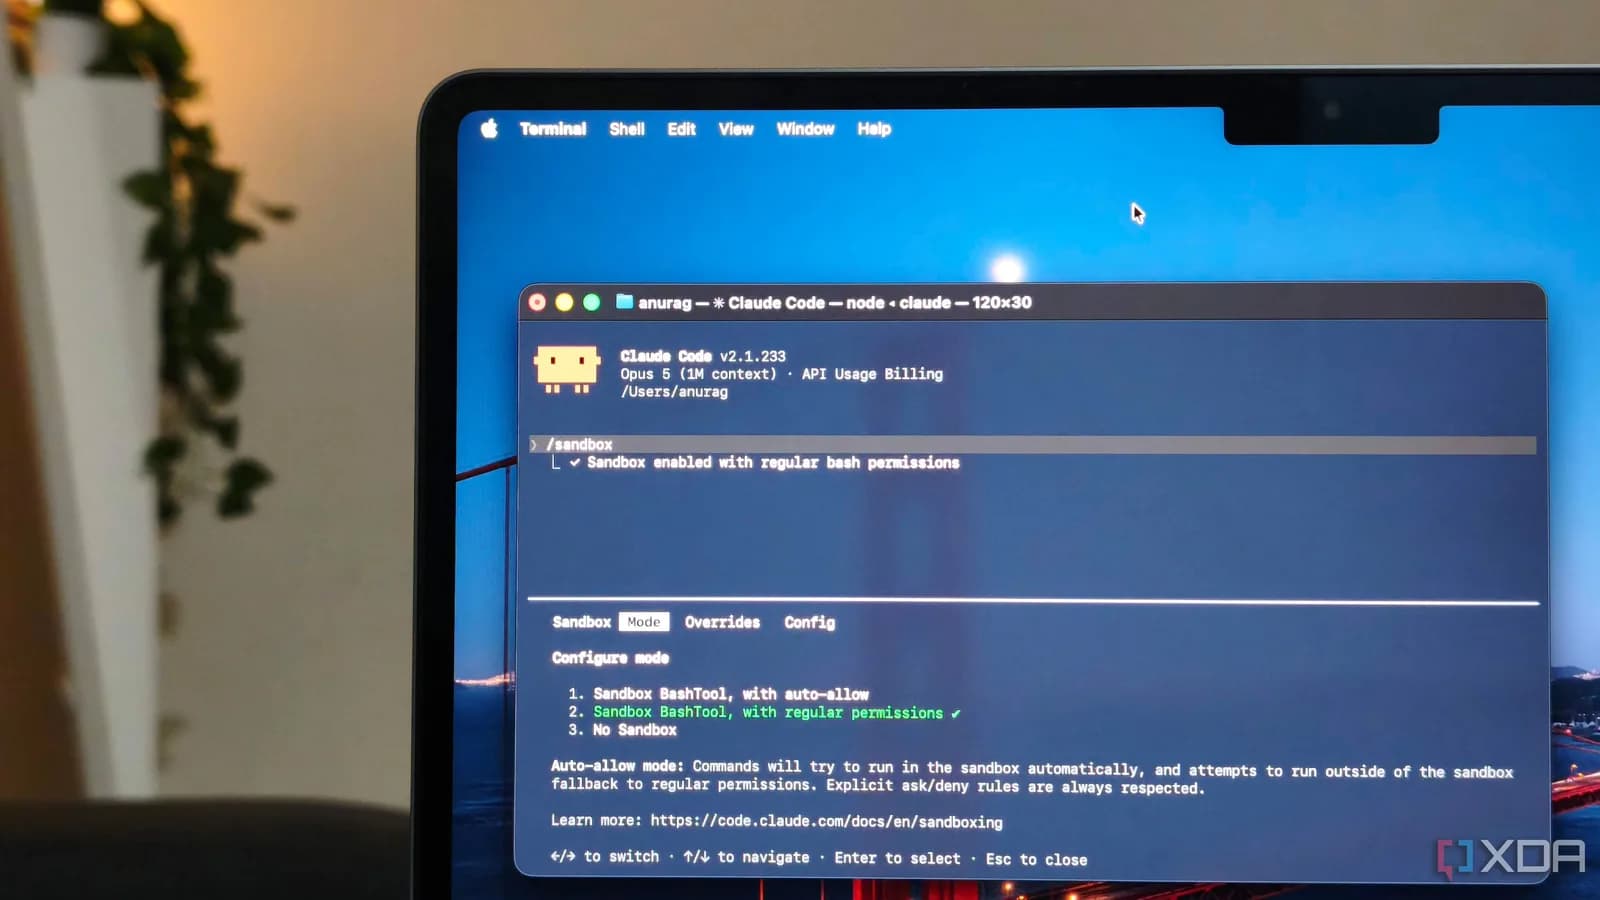
Claude Code 點開 sandbox?auto-allow 慳確認前要識嘅安全界線
Claude Code 內置 sandbox 可以自動批准受隔離嘅 Bash 指令,減少 agent 做到一半停低等人。不過佢仍然同你部電腦共用系統,預設亦保留唔少讀取權限。開 auto-allow 前,最好先收緊 escape hatch、憑證同網絡設定。
 Tech News
ClarityCheck 公開逾 900 萬個圖片檔:人臉相、截圖任人存取
人肉搜尋服務 ClarityCheck 聲稱逆向圖片搜尋「私密又安全」,保安研究員就發現佢有逾 900 萬個相片檔放喺公開 S3 bucket,另一項設定問題亦暴露電郵同電話號碼。事件未證實涉及幾多個人,但已經夠提醒大家:查人之前,服務會先收走你交上去嘅敏感資料。
 Tech News
Apollo 確認雲端資料外洩:假 IT 來電點樣連 MFA 都一齊呃走
Apollo 確認黑客經社交工程闖入雲端平台,姓名、住址、出生日期同美國社會安全號碼可能外洩。事件反映 MFA 唔係萬能:員工一邊接住假 IT 電話,一邊喺仿真登入頁交出密碼同驗證碼,黑客就可以同步接管帳戶。
 Tech News
Chrome 151 兩日內再修 7 個漏洞:電腦同 Android 即刻更新
Google 相隔兩日再推 Chrome 151 保安更新,修補 1 個嚴重同 6 個高風險漏洞。Windows、Mac、Linux 同 Android 都受影響,長開 Chrome 嘅人要重新啟動,先至真正套用修補。
 Tech News
GitLab GraphQL 漏洞可偽造合併紀錄,自架用戶要即升級
GitLab 緊急修補評分達 9.4 嘅 CVE-2026-19478。漏洞影響多個 CE、EE 版本,攻擊者毋須登入就可能改動公開專案,甚至偽造合併紀錄。自架 GitLab 管理員除咗要即刻升級,亦要翻查 GraphQL、CI 同外部系統紀錄。
 Tech News
isolated-vm 漏洞可逃出沙箱:跑陌生 JavaScript 單靠 V8 Isolate 未夠
isolated-vm 嘅跨界資料處理出現型別混淆漏洞,研究人員由宿主崩潰做到控制流程劫持。修補版本已經推出,不過今次亦提醒開發團隊:V8 Isolate 同宿主共用同一個 process,唔適合獨力承擔成個保安邊界。
 Tech News
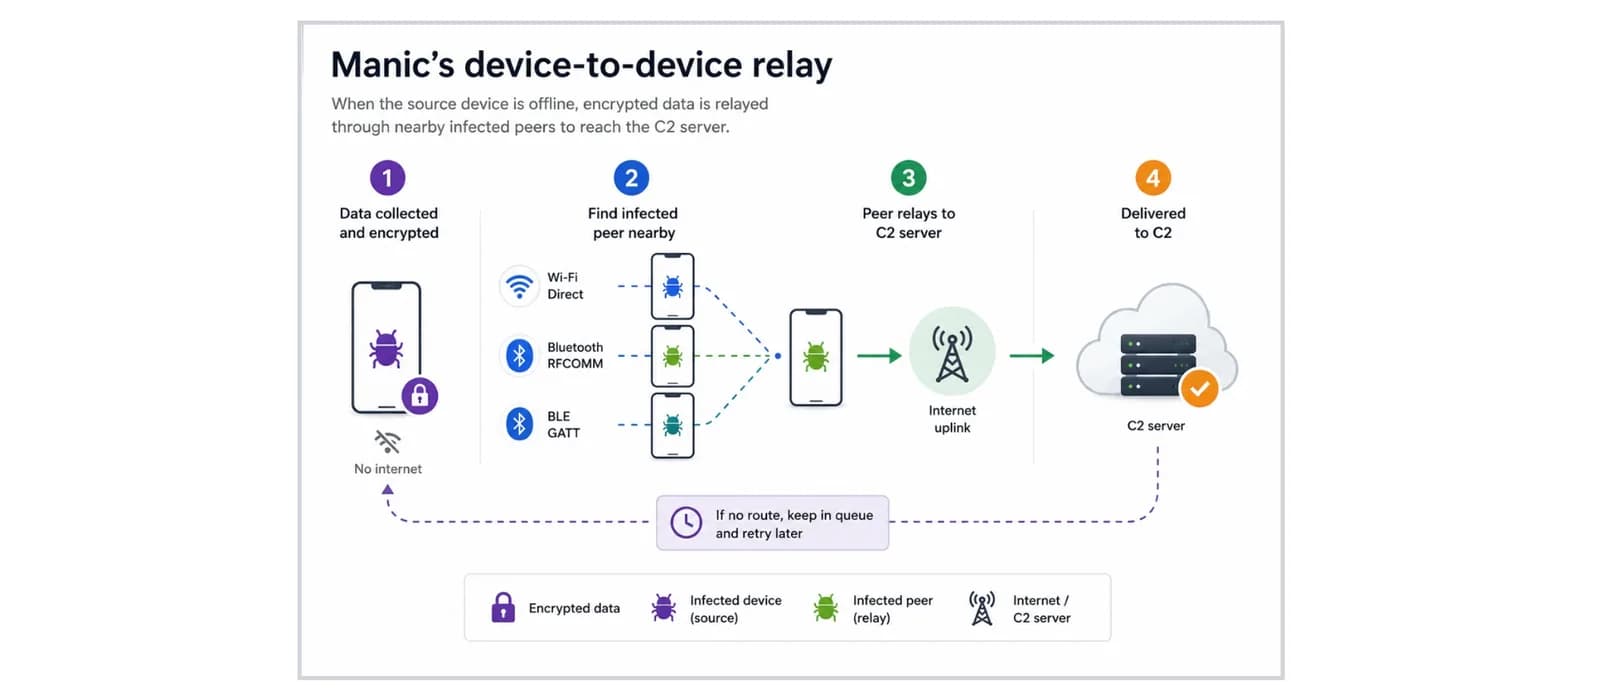
Android 惡意軟件 Manic 可經感染手機接力偷資料,斷網都未必截得住
Manic 會偷銀行密碼、驗證碼同遠端控制 Android 手機,仲識用 Wi‑Fi Direct 或藍牙,經附近另一部已感染手機送走資料。不過佢冇靠藍牙自動感染其他裝置,公開資料亦未見香港銀行或用戶成為目標。
 Tech News
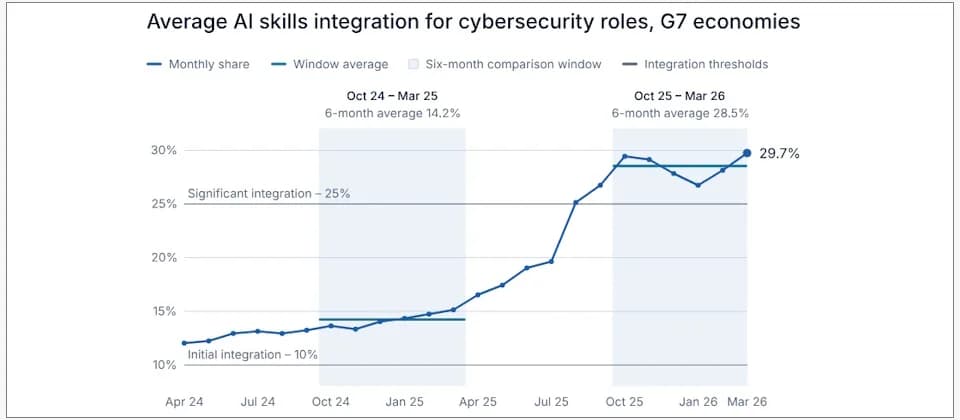
資安工識寫 prompt 已經唔夠:G7 招聘開始考你點管 AI 代理
G7 資安招聘廣告入面,要求 AI 技能嘅比例一年間由 14.2%升到 28.5%。背後唔止係公司想請識用聊天機械人嘅人,SOC 日常工作、初階培訓同晉升路線都開始改寫;香港已有相近訊號,不過未有數據證明升幅同 G7 一樣。
 Tech News
Akamai 拆解「自帶 EDR」:保安軟件點解可以反過來護住惡意程式
Akamai 示範攻擊者點樣濫用 SentinelOne 安裝程式同高權限介面,避過 Windows PPL 保護,再借 EDR 嘅防篡改功能掩護惡意程式。研究未見用於真實攻擊,但公司 IT 唔可以只靠端點顯示「安全」就當冇事。
 Tech News
有 2FA 一樣可俾人改密碼:漏洞藏喺重設流程同 session
台灣資安署披露,有政府網站將重設驗證碼同登入 OTP 送到瀏覽器,後端又冇重新核實身份,結果攻擊者可以改密碼兼登入管理帳號。件事冇證明 OTP 技術失守,出事嘅係成條帳戶復原流程。
 Tech News
OpenAI 誤撤 Daybreak Blue 權限:安全研究存取準則有幾透明?
OpenAI 承認技術問題令少量研究員失去 Daybreak Blue 權限,受影響用戶要重新驗證。事件暫時唔似政策收緊,不過就揭出一個實際風險:漏洞研究做到一半,關鍵模型存取可以突然中斷,而公開文件亦冇清楚交代撤權同覆核安排。
 Tech News
OpenAI 暫停部分模型訓練:兩星期煞車,Codex 安全同出模型節奏點變
OpenAI 暫停咗準備推出模型嘅 RL 訓練兩星期,最大型 frontier RL run 暫時亦未重開。範圍遠細過「全面停訓」,不過今次暫停嘅正正係提升 agent 能力嗰部分,新模型推出節奏可能會受影響。亦反映 coding agent 嘅能力同風險已經開始一齊升級。
 Tech News
GitLab 修補 14 項漏洞:自行託管用戶要升級到邊版、點樣準備
GitLab 19.2.2、19.1.4 同 19.0.6 修補多項安全問題,當中包括 Analytics 儀表板 XSS、套件庫遠端執行程式碼同 CI/CD API 權限漏洞。GitLab.com 已經處理,自行託管用戶就要備份、核對升級路線再更新。
 Tech News
Ray 漏洞確認遭積極利用:Safari/Firefox 可借 DNS 重綁攻擊開發環境
Ray 去年修補嘅 CVE-2025-62593,最近俾 CISA 確認已有人實際利用。開發者只要用 Safari 或 Firefox 開過惡意網站,瀏覽器就可能變成通道,畀攻擊者向本機或公司內部嘅 Ray 服務落指令。
 Tech News
Mac Screen Sharing 漏洞已有人利用:邊類設定高危、點更新同自保
macOS Screen Sharing 漏洞 CVE-2026-65400 已有公開攻擊程式,荷蘭當局亦確認多部連接埠 5900 外露嘅 Mac 遇襲。Apple 已修補 Tahoe、Sequoia 同 Sonoma,以下講清楚點檢查版本、更新系統,同未更新到之前點樣截斷風險。
 Tech News
扮 GitHub 叫你貼 Terminal 指令:AmnesiaStealer 偷密碼兼接管 Mac 瀏覽器
AmnesiaStealer 用假 GitHub 下載頁引人自行執行 Terminal 指令,入侵後會偷登入密碼、Keychain、瀏覽器資料、Apple Notes、Telegram session 同錢包資料,仲可以複製 Chromium profile,等攻擊者遙控已登入嘅網站。
 3C 產品
關掉 router port forwarding:自架 mesh VPN 點樣縮細屋企網絡攻擊面
Port forwarding 方便遙距連 NAS、Home Assistant 同測試機,但每條規則都會令服務直接面向公網。Mesh VPN 可以改用加密私人網絡接通裝置,明顯縮細攻擊面;不過自架之後,控制平面、身份驗證、密鑰同更新全部都要自己跟。