
#惡意軟件
26 篇文章
TechLab 所有關於「惡意軟件」嘅文章、評測同教學,由最新排起。
 Tech News
優惠券電郵藏 LNK:E4del、PINHOLE 如何借 FTP Banner 進入 Windows
研究人員發現以西班牙文優惠券電郵為餌的攻擊鏈:ZIP 內的 LNK 捷徑會讀取 FTP Banner 取得指令,再下載可遙控及竊資的 RAT。重點在於辨識附件與收緊端點執行權限。
 Tech News
GTA 6「demo」下載騙案:玩家應先保住瀏覽器帳戶
假冒 Rockstar 宣傳的網站以 GTA 6 demo 或官方下載作餌,實際散播可竊取瀏覽器資料的 infostealer。GTA 6 並未推出可玩的 demo,下載前及懷疑中招後均應優先檢查帳戶與瀏覽器憑證。
 Tech News
Android 惡意軟件 Manic 可經感染手機接力偷資料,斷網都未必截得住
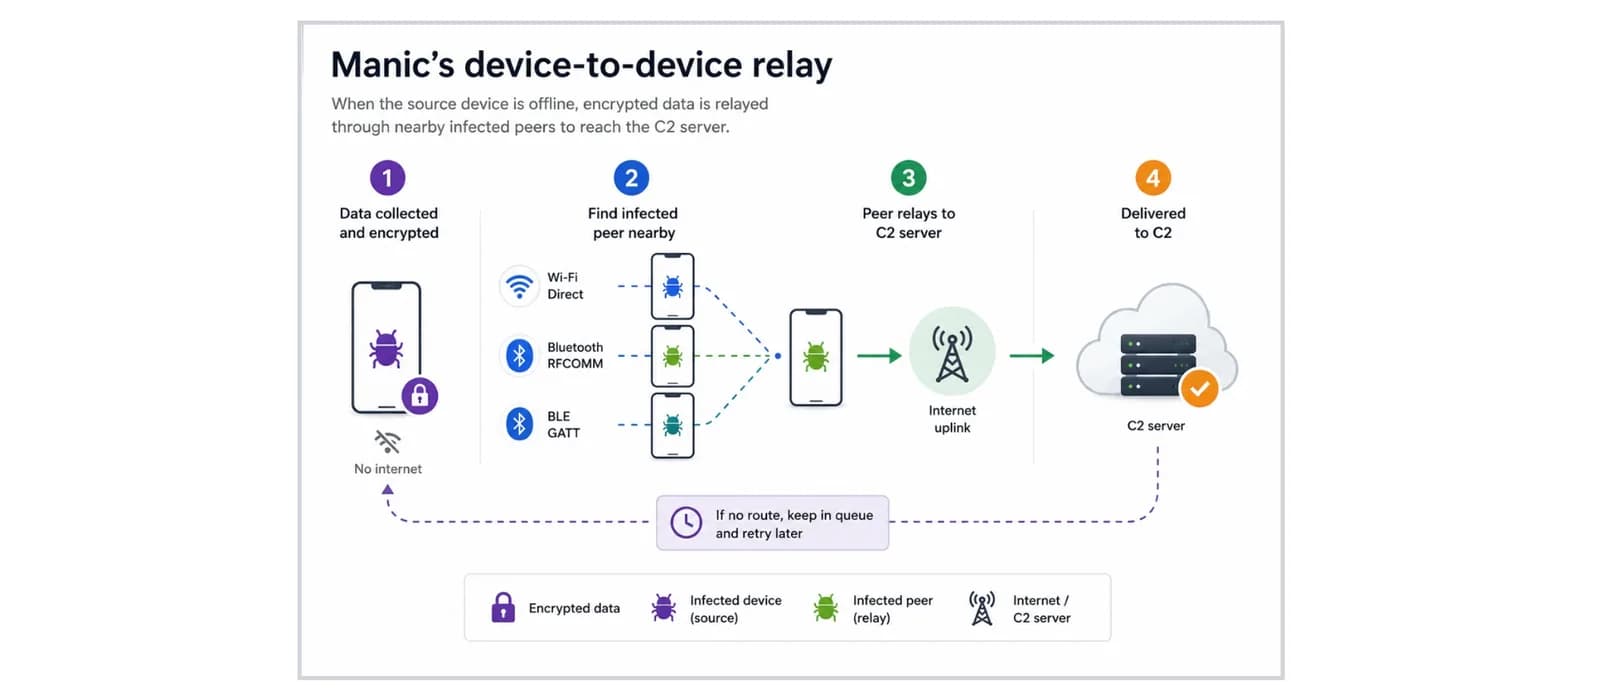
Manic 會偷銀行密碼、驗證碼同遠端控制 Android 手機,仲識用 Wi‑Fi Direct 或藍牙,經附近另一部已感染手機送走資料。不過佢冇靠藍牙自動感染其他裝置,公開資料亦未見香港銀行或用戶成為目標。
 Tech News
MacSync 轉網域偷 Mac 憑證:封鎖名單追唔切,企業要改睇行為
MacSync 專攻 macOS,會偷鑰匙圈、瀏覽器登入狀態、SSH key 同雲端憑證,再壓縮及分段送走。微軟追到逾 30 個相關網域,但真正值得留意嘅係:網域可以不停換,Mac 入面嗰串異常操作就冇咁易變。
 3C 產品
Chrome 假更新彈窗下載 .vbs:點驗真假、查 extension 同執手尾
有 Chromium 瀏覽器用戶回報,假 Chrome 更新提示會下載 .vbs 或 .exe,懷疑同個別 extension 有關。事件細節仲未有 Google 或保安公司完整確認,但正常更新路徑、extension 排查方法,同誤下載後點處理,其實有清楚界線。
 Tech News
Windows 零時差 CVE-2026-68820 已遭利用:邊啲版本要更新、點確認補咗
微軟已修補遭實際利用嘅 Windows 漏洞 CVE-2026-68820。一般用戶俾人隔住網上直接入侵嘅風險唔算高,不過公司電腦一旦先中惡意程式,攻擊者就可借漏洞取得 SYSTEM 權限。Windows 10、11 同多代 Server 都受影響,應盡快核對 8 月累積更新。
 Tech News
Pass-ta-key 可偷 Google passkey?先搞清楚部 Windows 機中咗 malware
Pass-ta-key 展示 malware 點樣借用 Windows 裝置嘅硬件金鑰、濫用重新註冊流程,甚至抽走 Google Password Manager 嘅解密秘密。不過三種攻擊全部由裝置已失守開始,影響亦限於研究驗證過嘅 Windows Chrome 環境,唔代表所有 passkey 都可以遠端偷走。
 Tech News
Mac 假 CAPTCHA 加入瀏覽器指紋避掃描:叫你貼 Terminal 就要停手
Microsoft 發現新一輪 macOS ClickFix 攻擊,惡意網站會先檢查瀏覽器、GPU 同埋運行環境,確認訪客似真正 Mac 用戶,先顯示假下載或驗證頁面。網站一旦叫你開 Terminal、貼指令或者輸入系統密碼,就應該即刻停手。
 3C 產品
Pass-ta-key 拆解:Windows Chrome 中招後,passkey 仲保唔保得住?
Unit 42 示範三種針對 Windows Chrome、Google Password Manager 同步 passkey 嘅攻擊。不過所有路徑都要先有 malware 喺電腦執行,屬概念驗證,未見大規模實際利用。Google 已堵住明文記錄外洩,但研究指其他風險仍然存在。
 Tech News
Play Protect 阻住裝 APK 應唔應該關?熄掣前先分清楚警告級別
Play Protect 阻住第三方 APK,未必代表個 app 一定有毒;不過直接熄咗佢,Play Store 同外部 app 嘅持續掃描都會一併停低。先睇清楚警告原因,再決定使唔使短暫停用,風險會細好多。
 Tech News
網站叫你按 Win+R 貼指令即刻停手:ACR Stealer 專偷瀏覽器登入資料
微軟發現 ACR Stealer 活動增加,攻擊者會用假驗證頁氹人按 Win+R,再貼上惡意指令。圖片、WebDAV 同 PowerShell 只係後續攻擊鏈;最易認嘅警號係:網站叫你親手執行系統指令。
 3C 產品
Mac 假工具呃你貼 Terminal 指令:ClickFix 點偷密碼兼留後門
新一輪 macOS ClickFix 攻擊扮成清理工具、GitHub 頁面同 IT 支援網站,叫人複製指令落 Terminal。惡意 AppleScript 會偷瀏覽器資料、密碼同 Keychain,再冒認 Apple 系統服務長駐。呢篇拆解點辨認同中招後點處理。
 Tech News
GitHub 假 repo 扮正版軟件散毒:撳 README 下載前點樣驗明正身
Arctic Wolf 發現近 300 個 GitHub repo 冒充知名軟件同保安品牌,README 再將人帶去下載 BoryptGrab 類竊資軟件。個 repo 睇落企理,唔代表入面嘅程式可信;開發者下載前要查清楚擁有者、官方網站、release 來源同簽署資料。
 3C 產品
CrashStealer 扮 Apple 工具偷 Mac 密碼:見到呢兩種要求即刻停手
CrashStealer 經已簽署兼獲 Apple notarize 嘅 Werkbit 安裝程式入手,再扮成系統 Crash Reporter,索取完整磁碟存取權限同 Mac 密碼。指定憑證已經撤銷,暫時亦冇證據顯示大規模感染,但佢揭示咗一個實際盲點:認證只代表掃描時冇發現已知惡意內容,唔等於個 app 永遠可信。
 Tech News
GitHub 有 292 個假軟件 repo 散播 BoryptGrab,撳下載前要睇清呢幾樣
Arctic Wolf 發現至少 292 個冒充知名軟件品牌嘅 GitHub repo,會用假 README 引人下載 BoryptGrab。呢隻 Windows 竊資程式識偷瀏覽器密碼、Cookie、通訊 app session 同錢包資料;如果執行過可疑 ZIP,淨係刪檔都唔夠。
 Tech News
LabubaRAT 扮 Nvidia runtime 元件控制 Windows:下載驅動點自保
LabubaRAT 用 nvidia-sysruntime.exe 呢個名扮 Nvidia runtime 元件,入機後可截圖、傳檔、執行指令同代理流量。今次冇證據指官方驅動受感染;Windows 用戶應收窄下載來源,再核對數碼簽署同執行路徑。
 3C 產品
CrashStealer 假扮 Mac crash report:Werkbit app 點樣偷密碼
CrashStealer 經假 Werkbit 會議 app 入 Mac,再扮 Apple CrashReporter 呃登入密碼,目標包括瀏覽器、Keychain、密碼管理器同加密錢包。呢次要用戶下載、開 app 同輸入密碼,涉事憑證亦已撤銷;懷疑中招就要隔離部機、換密碼同撤銷 session。
 Tech News
Android 木馬 RedHook 借無障礙權限操控 ADB 靠假網站氹人裝 APK 批權限
新版 RedHook 先靠假政府、金融網站氹 Android 用家側載 APK 同開無障礙服務,跟住遮住設定畫面,叫手機自行完成 Wireless debugging 配對。拆解攻擊鏈同幾個即刻可查嘅設定。
 Tech News
CAI 雲端蠕蟲專攻公開管理介面,Docker、Kubernetes 同 Ray 要即刻查
CAI 雲端蠕蟲會掃描公開連線嘅 Docker、Kubernetes、Redis、etcd、Kubelet 同 Ray,入侵後偷憑證、挖礦兼留後門。公開資料未有完整受害名單或香港個案;開發團隊而家最要緊係查外露控制面、限制存取,同按風險輪換憑證。
 Tech News
RedWing 令 Android 金融木馬變成出租生意,麻煩喺權限陷阱
RedWing 麻煩唔止偷帳密,仲會用假 app、側載 APK、無障礙權限同遙距控制砌成出租服務。暫時未見香港受害證據,但用 Android 手機銀行嗰啲,最要守住安裝來源同高危權限。
 Tech News
假 Maccy 變 PamStealer:Mac 剪貼簿工具點樣俾人借名偷密碼
Jamf 揭到 PamStealer 借 Maccy 名義開假下載站,氹 Mac 用戶跑 AppleScript 同輸入登入密碼。Maccy 本身冇中招,麻煩位係攻擊者用正規 macOS 驗證 API 篩走錯密碼,再偷剪貼簿、瀏覽器同錢包資料。
 Tech News
UAT-7810 借路由器同 NAS 砌 ORB:屋企 Wi-Fi 點樣變攻擊跳板
iThome 報道 Cisco Talos 追蹤到 UAT-7810 繼續為 LapDogs ORB 網絡開發 LONGLEASH、DOGLEASH 同 JARLEASH。呢類攻擊未必令你即刻察覺,但 router、NAS、IoT 一旦長期唔更新,就可能變成攻擊者借路嘅節點。
 Tech News
ClickFix 假驗證攻擊擴到 Mac,見到陌生指令就要停手
iThome 報道 ReliaQuest 指,ClickFix 喺 2026 年 3 至 5 月已成主要 malware 投遞手法;Microsoft 同 Jamf 亦見到 macOS 版用 Terminal 或 Script Editor 引人執行指令。重點係攻擊者最想你做嘅,其實係親手貼指令呢一步,Mac 用戶都會中招。
 Tech News
QuimaRAT 用 Java 跨 Windows、macOS、Linux,公司 IT 要醒神
LevelBlue 公開 QuimaRAT 分析,iThome 報道佢以 MaaS 模式賣。呢類 Java RAT 麻煩位係 Windows、macOS、Linux 混合環境都要一齊守,尤其可疑 JAR、釣魚附件同異常 Java process。